தொலைபேசி எச்சரிக்கைகளும் குறியாக்க மேம்பாடுகளும் இருவேறு அச்சுறுத்தல்களை இலக்காகக் கொள்கின்றன
ஆண்ட்ராய்டு தொலைபேசிகளுக்கான செயற்கை நுண்ணறிவு மோசடிக் கண்டறிதல் மாதிரியை உருவாக்கி வரும் சிங்கப்பூர், எதிர்காலக் குவாண்டம் கணினிகளைத் தாங்கும் வகையில் வடிவமைக்கப்பட்ட குறியாக்கத்துக்கு நீண்டகால மாற்றத்தையும் திட்டமிட்டுள்ளது. அக்டோபர் 14, 2026 அன்று சிங்கப்பூர் சர்வதேச இணையப் பாதுகாப்பு வாரத்தில் அறிவிக்கப்பட்ட இந்த நடவடிக்கைகள், உடனடியாகச் செய்யப்படும் ஏமாற்று முயற்சிகளுக்கு எதிரான பாதுகாப்பையும், உருவாகப் பல ஆண்டுகள் ஆகக்கூடிய அச்சுறுத்தலுக்கான முன்னேற்பாடுகளையும் இணைக்கின்றன.
உள்ளடக்கம்
- தொலைபேசி எச்சரிக்கைகளும் குறியாக்க மேம்பாடுகளும் இருவேறு அச்சுறுத்தல்களை இலக்காகக் கொள்கின்றன
- எப்போது எச்சரிக்க வேண்டும் என்பதைத் தொலைபேசி மாதிரி தீர்மானிக்கும் விதம்
- தனிப்பட்ட உரையாடல்களைச் சாதனத்திலேயே வைத்திருத்தல்
- இழப்புகள் குறைந்தபோதும் உள்ளூர் ஏமாற்று முயற்சிகள் பெரும் செலவை ஏற்படுத்துகின்றன
- தற்காப்பு நடவடிக்கைகள் ஒன்றோடொன்று இணைக்கப்பட வேண்டும் என சிங்கப்பூர் விரும்புவது ஏன்
- அத்தியாவசிய அமைப்புகளின் பலவீனங்களை இலக்காகக் கொள்கிறது ஃபேர்விண்ட்
- முன்னேற்றம் ஏற்படுவதற்கு முன்பே குவாண்டம் ஆபத்துகளுக்குத் தயாராக வேண்டும்
- முக்கிய உள்கட்டமைப்புகளுக்கு 2031 இலக்கு
- மானிய விதைத் திட்டம் மாற்றத்தை நடைமுறைச் சோதனைகளாக முன்னெடுக்கிறது
- முக்கிய குறிப்புகள்
பயனரின் சாதனத்திலேயே உரையாடல்களை ஆய்வு செய்து, தனிப்பட்ட செய்திகளை வெளிப்புறச் சேவையகங்களுக்கு அனுப்பாமல் சாத்தியமான மோசடிகள் குறித்து எச்சரிக்கும் மாதிரியில், சிங்கப்பூர் அரசுத் தொழில்நுட்ப முகமை (GovTech) கூகுள் டீப் மைண்டுடன் இணைந்து செயல்படுகிறது. தனியாக, முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்கள் 2031ஆம் ஆண்டுக்குள் குவாண்டம் பாதுகாப்பு மாற்றத்தை நிறைவு செய்வார்கள் என எதிர்பார்க்கப்படுகிறது. மற்ற நிறுவனங்கள் 2035ஆம் ஆண்டுக்குள் அந்த இலக்கை நோக்கிச் செயல்பட உதவும் விரிவான வழிகாட்டுதலும் திட்டமிடப்பட்டுள்ளது.
மோசடியின் அளவு, தொலைபேசித் திட்டத்தை அவசரமாக்குகிறது. சிங்கப்பூரில் பதிவான குற்றங்களில் பாதிக்கும் மேற்பட்டவை மோசடிகள் என்றும், 2019 முதல் அவற்றால் ஏற்பட்ட இழப்பு S$4 பில்லியனைத் தாண்டியுள்ளது என்றும் கூகுள் டீப் மைண்டின் மோசடிக் கண்டறிதல் அறிவிப்பு தெரிவிக்கிறது. நம்பத்தகுந்த உரையாடல்கள் மூலம் பணத்தையோ முக்கியத் தகவல்களையோ அளிக்குமாறு குற்றவாளிகள் மக்களைச் சம்மதிக்கச் செய்யும் சமூகப் பொறியியல் உத்திகள், இழப்புகளில் 80% வரை காரணமாகின்றன.
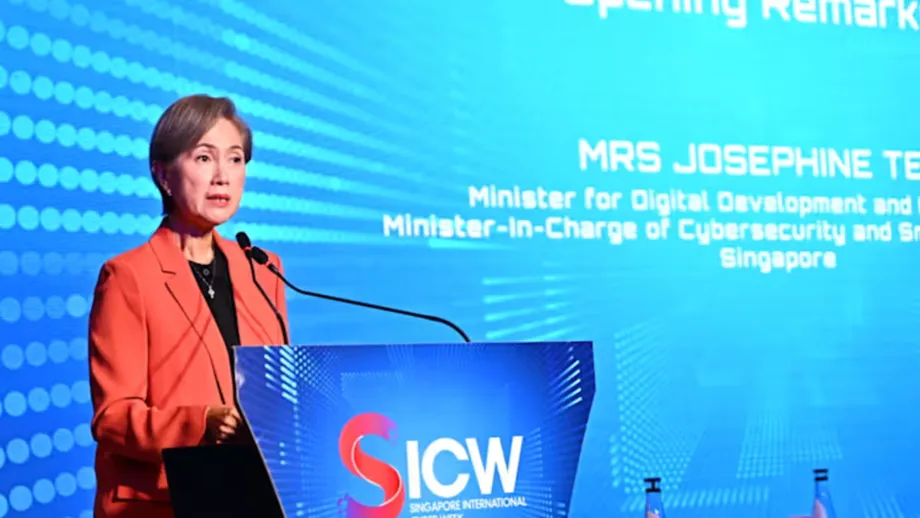
டிஜிட்டல் மேம்பாடு மற்றும் தகவல் துறை அமைச்சரும், இணையப் பாதுகாப்பு மற்றும் ஸ்மார்ட் நேஷன் குழுவுக்குப் பொறுப்பான அமைச்சருமான ஜோசஃபின் தியோ, உரையாடல்களின் தனியுரிமையைப் பறிக்காமல் முன்கூட்டியே கண்டறிவதன் மூலம் பயனர்களைப் பாதுகாக்க முடியும் என்றார்.
"எங்கள் சாதனங்கள் ஏமாற்றத்தின் அறிகுறிகளை முன்கூட்டியே அடையாளம் காண முடிந்தால், தனிப்பட்ட செய்திகளை அவற்றின் சாதனங்களிலேயே வைத்துக்கொண்டு, பணத்தையோ உள்நுழைவுச் சான்றுகளையோ இழக்கக்கூடியவர்களுக்குத் தவிர்க்க உதவலாம்," என்றார் அவர்.
இந்த அறிவிப்புகள் வெவ்வேறு பலவீனங்களைக் கையாள்கின்றன. உரையாடல் நடந்துகொண்டிருக்கும்போதே ஏமாற்றைக் கண்டறிவதே மோசடி மாதிரியின் நோக்கம். போதிய ஆற்றலுள்ள குவாண்டம் கணினிகள் அச்சுறுத்தும் நிலை வருவதற்கு முன்பே, பாதிக்கப்படக்கூடிய குறியாக்க முறைகளை மாற்றுவதே குவாண்டம் திட்டத்தின் நோக்கம்.
எப்போது எச்சரிக்க வேண்டும் என்பதைத் தொலைபேசி மாதிரி தீர்மானிக்கும் விதம்
சிங்கப்பூரில் பொதுவாகக் காணப்படும் மோசடி உரையாடல்களை அடையாளம் காணத் தகுந்தவாறு மாற்றியமைக்கப்பட்ட, தனது எடை குறைந்த ஜெம்மா மாதிரியை இந்த அமைப்பு பயன்படுத்துவதாக கூகுள் டீப் மைண்ட் கூறுகிறது. சந்தேகத்துக்குரிய இணைப்புகள் அல்லது ஏற்கெனவே அறியப்பட்ட தீங்கிழைக்கும் இணையதளங்களை மட்டுமே நம்பியிருக்காமல், ஒருவர் ஏமாற்றப்படுவதைக் காட்டக்கூடிய உரையாடல் போக்குகளை இது தேடுகிறது.
இதன் வடிவமைப்பில் இரண்டு கட்டங்கள் உள்ளன. முதலில், குறைந்த மின்சாரத்தைப் பயன்படுத்தும் சிறிய வகைப்படுத்தி, சாத்தியமான அச்சுறுத்தல்கள் உள்ளனவா என உள்வரும் செய்திகளைச் சோதிக்கிறது. உரையாடல் ஒன்றை அது சந்தேகத்துக்குரியதாகக் குறித்தால், எச்சரிக்கை தேவையா அல்லது தொடக்கச் சந்தேகம் தவறானதா என்பதைத் தீர்மானிக்க, மாற்றியமைக்கப்பட்ட ஜெம்மா மாதிரி உரையாடலின் விரிவான பதிவை ஆய்வு செய்கிறது.
தொலைபேசிகளின் மின்கல ஆற்றலும் கணிப்புத் திறனும் வரம்புடையவை என்பதால் இந்தப் பிரிப்பு முக்கியம். ஒரு வகைப்படுத்தி என்பது தகவல்களைப் பல வகைகளாகப் பிரிக்கும் மாதிரி. முதல் சோதனைக்குச் சிறிய மாதிரியைப் பயன்படுத்துவதால், அதிகக் கணிப்புத் திறன் தேவைப்படும் சூழலறி ஆய்வை ஒவ்வொரு செய்திக்கும் இயக்க வேண்டியதில்லை.
ஏமாற்று முயற்சியை அமைப்பு கண்டறிந்தால், முக்கியத் தகவலைப் பகிர்வதற்கோ பணம் அனுப்புவதற்கோ முன் ஒரு கணம் நின்று யோசிக்குமாறு சாதனத்தில் எச்சரிக்கை காட்டும். தீங்கு விளைவிக்கக்கூடிய முடிவைத் தடுத்து நிறுத்துவதே இதன் விவரிக்கப்பட்ட செயல்பாடு; பணப் பரிமாற்றத்தைத் தானாகத் தடுப்பதோ உரையாடல் பாதுகாப்பானது என உறுதியளிப்பதோ அல்ல.
வாட்ஸ்அப், டெலிகிராம் போன்ற செய்திப் பயன்பாடுகளில் நடைபெறும் உரையாடல்களை ஆய்வு செய்யும் வகையில் இந்த மாதிரி திட்டமிடப்பட்டுள்ளது. வெளியீட்டுத் தேதி, நிறுவுவதற்கான வழிமுறைகள் அல்லது இது ஆண்ட்ராய்டில் இயல்புநிலை அம்சமாகுமா என்பது குறித்து கூகுள் அறிவிக்கவில்லை. கண்டறிதலின் துல்லியம், தவறான எச்சரிக்கை விகிதம் அல்லது மின்கலப் பயன்பாடு குறித்த அளவீடுகளையும் அறிவிப்பு வழங்கவில்லை; எனவே நடைமுறை தொடர்பான இந்தக் கேள்விகளுக்கு இன்னும் பதில் இல்லை.
தனிப்பட்ட உரையாடல்களைச் சாதனத்திலேயே வைத்திருத்தல்
ஆய்வு எங்கு நடைபெறுகிறது என்பதே இந்தத் தனியுரிமை அணுகுமுறையின் அடிப்படை. பாரம்பரியக் கண்டறிதல் முறையில், ஆய்வு செய்வதற்காகச் செய்திகள் தொலைநிலைச் சேவையகத்துக்கு அனுப்பப்படலாம். இங்கு, மாதிரி உரையாடல் தகவல்களைச் சாதனத்திலேயே செயலாக்குவதால், மோசடி உள்ளதா என மதிப்பிடத் தனிப்பட்ட உரையாடல் தொலைபேசியை விட்டு வெளியேற வேண்டியதில்லை.
உரையாடலை அதில் ஈடுபட்டுள்ளவர்கள் மட்டுமே படிக்க அனுமதிக்கும் குறியாக்கத்தைப் பயன்படுத்தும் செய்திச் சேவைகளுக்கு இந்த அணுகுமுறை பொருத்தமானது. அந்தச் செய்திகளைத் தங்களின் சேவையகங்களில் ஆய்வு செய்யுமாறு தளத்தைக் கட்டாயப்படுத்துவதற்குப் பதிலாக, பயனர் ஏற்கெனவே அவற்றைப் படிக்கக்கூடிய இடத்திலேயே, அதாவது சாதனத்தில், இந்தப் பாதுகாப்பு செயல்படுகிறது.
உரையாடல்களை அணுகப் பயனரின் ஒப்புதல் தேவை என்றும், இந்த மாதிரி செயல்படுத்தப்படுவதன் மூலம் பயனர்களின் உரையாடல்களை கூகுளோ சிங்கப்பூர் அரசோ அணுக முடியாது என்றும் கூகுள் டீப் மைண்ட் கூறுகிறது. இவை முன்மொழியப்பட்ட வடிவமைப்பு குறித்த விளக்கங்களே தவிர, இந்த அம்சம் ஏற்கெனவே அனைவருக்கும் கிடைக்கிறது என்ற அறிவிப்பு அல்ல.
தனியுரிமையை விட்டுக்கொடுக்காமல் குறிப்பிட்ட இலக்கைக் கொண்ட மோசடிகளைக் கண்டறிவதே இந்தக் கூட்டுப்பணியின் நோக்கம் என்று GovTech-இன் நம்பிக்கை மற்றும் பாதுகாப்புப் பிரிவு இயக்குநர் மார்க் சென் தெரிவித்தார்.
மோசடிகளை எதிர்த்துப் போராடுவதற்காகத் தனிப்பட்ட தனியுரிமையைத் தியாகம் செய்ய வேண்டியதில்லை. கூகுள் டீப் மைண்டுடன் இணைந்து, மேம்பட்ட செயற்கை நுண்ணறிவுப் பாதுகாப்பை நேரடியாகக் குடிமக்களின் சாதனங்களுக்குக் கொண்டுவருகிறோம். இதன் மூலம், தனிப்பட்ட தகவல்தொடர்புகளை முழுமையாகத் தனிப்பட்டவையாக வைத்துக்கொண்டே, இலக்கைத் துல்லியமாகக் குறிவைக்கும் உள்ளூர் மோசடி முயற்சிகளை நிகழ்நேரத்தில் கண்டறிய முடியும்.
மாதிரியைப் பயிற்றுவிப்பதையும் பயன்படுத்துவதையும் கூகுள் டீப் மைண்ட் தனித்தனியாக விளக்குகிறது. GovTech நிர்வகிக்கும் கூகுள் கிளவுட் பிளாட்ஃபார்ம் சூழலிலேயே பயிற்சி நடைபெற்றது; தரவுகளும் தனிமைப்படுத்தப்பட்டு வைக்கப்பட்டன. தனிப்பட்ட அல்லது ஒருவரை அடையாளம் காணக்கூடிய தகவல்கள் பயிற்சியில் சேர்க்கப்படவில்லை என்றும், அதற்குப் பதிலாக மோசடி புகார்கள் மற்றும் உளவுத் தகவல் ஊட்டங்களிலிருந்து பெறப்பட்ட அநாமதேயத் தரவுத் தொகுப்புகள் பயன்படுத்தப்பட்டன என்றும் அது கூறுகிறது.
இழப்புகள் குறைந்தபோதும் உள்ளூர் ஏமாற்று முயற்சிகள் பெரும் செலவை ஏற்படுத்துகின்றன
பொது நிறுவனங்கள், வங்கிகள் மற்றும் உள்ளூர் பிரபலங்களைப் போல ஆள்மாறாட்டம் செய்யும் உத்திகளும், பிராந்தியத்தில் காணப்படும் மோசடி முறைகளும் மாதிரிப் பயிற்சியில் இடம்பெறுகின்றன. இந்த உள்ளூர் ஏமாற்று முறைகளைக் கண்டறிவதில் பொதுவான மாதிரிகள் சிரமப்படலாம் என்றும், சாதாரண சமூக உரையாடலையும் பணம் அல்லது உள்நுழைவுச் சான்றுகளைக் கையளிக்குமாறு அழுத்தம் கொடுப்பதையும் வேறுபடுத்த, மாதிரியைத் தகுந்தவாறு மாற்றியமைக்க வேண்டியிருப்பதாகவும் கூகுள் டீப் மைண்ட் கூறுகிறது.
செயற்கையாக உருவாக்கப்பட்ட உரையாடல்களும், உள்ளூர் பேச்சு வழக்குகளைப் பிரதிபலிக்கும் வகையில் வடிவமைக்கப்பட்ட உரையாடல்கள் உள்ளிட்ட உள்ளூர் மொழித் தரவுத் தொகுப்புகளும் சோதனையில் பயன்படுத்தப்பட்டன. மோசடி உத்திகள் மாறும்போது பயிற்சியும் தொடரும் என கூகுள் கூறுகிறது. குற்றவாளிகள் தங்கள் உரையாடல் உத்திகளை மாற்றும்போதும் மாதிரி பொருத்தமாக இருக்க இது உதவும்; அறியப்பட்ட உத்திகளின் நிலையான பட்டியலை மட்டுமே முடிவில்லாமல் நம்பியிருக்காது.
பிரதமர் லாரன்ஸ் வோங் மற்றும் பிற மூத்த அதிகாரிகள் இடம்பெற்றதாகத் தோன்றிய போலி இணையவழிக் கூட்டத்தில் பங்கேற்ற பின்னர், உள்ளூர் தொழில்முறை நிபுணர் ஒருவர் கிட்டத்தட்ட S$5 மில்லியனைப் பரிமாற்றம் செய்த சம்பவத்தை எடுத்துக்காட்டி தியோ ஆபத்தை விளக்கினார். தமது விளக்கத்தின்படி, கூட்டத்தை நம்பத்தகுந்ததாகக் காட்ட குற்றவாளிகள் டீப் ஃபேக் தொழில்நுட்பத்தைப் பயன்படுத்தி, அர்த்தமுள்ள உலகளாவிய நோக்கத்துக்கு ஆதரவாகப் பணம் செலுத்துமாறு கூறினர்.
டீப் ஃபேக் என்பது உண்மையான ஒருவரைப் போலத் தோற்றமளிக்கும் வகையில் உருவாக்கப்பட்ட செயற்கை ஒலி அல்லது காணொளி. நன்கு பரிச்சயமானதாக இருப்பதை மட்டும் நம்பிக்கைக்கான அடையாளமாகக் கருதுவது ஏன் தவறாகலாம் என்பதை இந்தச் சம்பவம் காட்டுகிறது. எனினும், முன்மொழியப்பட்ட உரை ஆய்வு மாதிரி போலியான காணொளிக் கூட்டத்தைக் கண்டறியும் என்பதற்கு இது ஆதாரமல்ல.
2026ஆம் ஆண்டின் முதல் ஆறு மாதங்களில் 16,821 மோசடி வழக்குகளில் S$410.6 மில்லியன் இழப்பு ஏற்பட்டதாகக் காவல்துறைப் புள்ளிவிவரங்கள் தெரிவிக்கின்றன. முந்தைய ஆண்டின் அதே காலகட்டத்தைவிட வழக்குகள் 14.4% குறைந்தன; இழப்புகள் 17.9% சரிந்தன. இருப்பினும், பதிவான ஒவ்வொரு வழக்குக்கும் சராசரியாக சுமார் S$24,410 இழப்பு ஏற்பட்டது; S$410.6 மில்லியனை 16,821ஆல் வகுத்து இந்தக் கணக்கு பெறப்படுகிறது. இழப்புகள் எவ்வாறு பகிர்ந்திருந்தன என்பதை இந்தச் சராசரி காட்டாது; ஆனால் நீடித்துவரும் பிரச்சினையின் நிதி அளவை அது உணர்த்துகிறது.
தற்காப்பு நடவடிக்கைகள் ஒன்றோடொன்று இணைக்கப்பட வேண்டும் என சிங்கப்பூர் விரும்புவது ஏன்
தொலைபேசி மாதிரி, விரிவான பதில் நடவடிக்கையின் ஒரு பகுதியாகும். சமூக ஊடகத்தில் தொடங்கி, செய்திச் சேவைக்கு நகர்ந்து, தொலைபேசி அழைப்பில் தொடர்ந்து, நிதி நிறுவனத்தின் வழியாகப் பணப் பரிமாற்றத்தில் முடிவடையக்கூடிய மோசடியின் பயணத்தைத் தியோ விவரித்தார். முழுத் தொடரையும் காண முடியாவிட்டாலும், ஒவ்வொரு நிறுவனமும் ஒரு எச்சரிக்கை அறிகுறியைக் கவனிக்கக்கூடும்.
தனி நிறுவனங்களுக்குள் வலுவான கண்டறிதல் இருப்பது மட்டும் போதாது; அந்தப் பாதுகாப்பு நடவடிக்கைகள் மற்ற இடங்களிலும் செயல்பாட்டைத் தூண்ட வேண்டும் என்றார் தியோ.
எனவே, ஒவ்வொரு நிறுவனமும் மோசடிகளைத் தடுப்பதில் சிறந்து விளங்கச் செய்வது மட்டுமே போதாது. சூழலமைப்பின் ஒரு பகுதியில் கண்டறியப்படும் ஒரே ஓர் அறிகுறி, மற்ற இடங்களில் நடவடிக்கையைத் தூண்டும் வகையில் நமது பாதுகாப்பு அமைப்புகளையும் இணைக்க வேண்டும்.
தனிப்பட்ட உரையாடல்களைத் தாண்டியும் அச்சுறுத்தல்களை ஆய்வு செய்ய சிங்கப்பூர் ஏற்கெனவே செயற்கை நுண்ணறிவைப் பயன்படுத்துகிறது. GovTech மற்றும் சிங்கப்பூர் காவல்துறையின் மோசடி பகுப்பாய்வு மற்றும் தந்திரோபாயத் தலையீட்டு அமைப்பு (SATIS), நாள்தோறும் 600,000க்கும் மேற்பட்ட இணையதளங்களை ஆய்வு செய்து மதிப்பிடுகிறது; ஒவ்வொன்றையும் சில நொடிகளில் செயலாக்குகிறது. மாதந்தோறும் சுமார் 20,000 தீங்கிழைக்கும் இணையதளங்களை முடக்குவதுடன், சந்தேகத்துக்குரிய கைபேசி எண்கள் மற்றும் இணையத் தளங்களையும் உள்ளடக்கும் வகையில் இது விரிவுபடுத்தப்பட்டுள்ளது.
இந்த இரு அமைப்புகளும் வெவ்வேறு நோக்கங்களுக்குச் சேவை செய்கின்றன. மோசடிக்காரர்கள் பயன்படுத்தும் உள்கட்டமைப்பை SATIS குறிவைக்கிறது; உரையாடலுக்குள் நடைபெறும் மனமாற்ற முயற்சிகளின் அறிகுறிகளைத் தொலைபேசி மாதிரி தேடுகிறது. தீங்கிழைக்கும் இலக்கிடத்தை அகற்றுவதற்கும், நம்பத்தகுந்த செய்தியின் அடிப்படையில் ஒருவர் செயல்படுவதற்கு முன் அவரை எச்சரிப்பதற்கும் உள்ள வேறுபாட்டை இவை இணைந்து விளக்குகின்றன. புதிய தொலைபேசி எச்சரிக்கைகளை மற்ற நிறுவனங்களுடன் இணைப்பதற்கான விரிவான வழிமுறை எதுவும் அறிவிக்கப்படவில்லை.
இந்த ஒத்துழைப்பு சிங்கப்பூரைத் தாண்டியும் நீள்கிறது. மோசடிக் கொள்கைகள் மற்றும் சிறந்த நடைமுறைகள் குறித்த ஆசியான் வழிகாட்டி, சிங்கப்பூர் தொடங்கிய முன்முயற்சியாக, 2026ஆம் ஆண்டின் தொடக்கத்தில் உறுப்பு நாடுகளால் அங்கீகரிக்கப்பட்டது. அரசுகள் தனித்தனியாகவோ அல்லது தனிப்பட்ட நாடுகளாகவோ செயல்படுவது, பல்வேறு சேவைகள் மற்றும் எல்லைகளைக் கடந்து பரவும் அச்சுறுத்தல்களை முழுமையாக எதிர்கொள்ளப் போதாது என்பதே தியோவின் பரந்த வாதமாகும்.
அத்தியாவசிய அமைப்புகளின் பலவீனங்களை இலக்காகக் கொள்கிறது ஃபேர்விண்ட்
சிங்கப்பூர் ஃபேர்விண்ட் திட்டத்தில் பங்கேற்கும் என்றும், பாதிப்புகளைக் கண்டறிந்து சரிபார்த்து சரிசெய்யும் மேம்பட்ட செயற்கை நுண்ணறிவை அடிப்படையாகக் கொண்ட இணையப் பாதுகாப்புக் கருவிகளை அரசு அணுகும் என்றும் கூகுள் அக்டோபர் 14 அன்று தனியாக அறிவித்தது.
வாரங்கள் எடுக்கும் பணியை நிமிடங்களாகக் குறைக்க இந்தக் கருவிகளால் முடியும் என கூகுள் கூறுகிறது. தாக்குதல் நடத்துவோர் பயன்படுத்துவதற்கு முன்பே மென்பொருள் மற்றும் அமைப்புகளின் பலவீனங்களைச் சரிசெய்து, அத்தியாவசிய அமைப்புகள் மற்றும் சேவைகளில் இடையூறு ஏற்படும் அபாயத்தைக் குறைப்பதே அறிவிக்கப்பட்ட நோக்கம்.
ஃபேர்விண்டும் மோசடிக் கண்டறிதல் மாதிரியும் வெவ்வேறு பிரச்சினைகளைக் கையாள்கின்றன. மென்பொருள் மற்றும் அமைப்புகளில் உள்ள பலவீனங்கள் ஃபேர்விண்டின் கவனம். செய்தி மென்பொருள் திட்டமிட்டபடி இயங்கினாலும், உரையாடல் மூலம் ஒருவரை ஏமாற்றும் முயற்சிகள் தொலைபேசி மாதிரியின் கவனம்.
சிங்கப்பூரின் அமைப்புகளுக்கான விரிவான முடிவுகள், கூறப்படும் வேக மேம்பாட்டுடன் வெளியிடப்படவில்லை. இது அரசுச் செயல்பாடுகள் முழுவதிலும் அளவிடப்பட்ட குறைவைக் குறிப்பதற்குப் பதிலாக, திட்டத்தின் நோக்கம் கொண்ட திறனை விவரிக்கிறது. இருந்தபோதும், இரண்டு முயற்சிகளும் ஒரே கொள்கைத் தேர்வைப் பிரதிபலிக்கின்றன: குற்றவாளிகளும் செயற்கை நுண்ணறிவைப் பயன்படுத்தக்கூடும் என்பதற்காக அதைக் கைவிடாமல், தற்காப்புக்குப் பயன்படுத்துவது.
முன்னேற்றம் ஏற்படுவதற்கு முன்பே குவாண்டம் ஆபத்துகளுக்குத் தயாராக வேண்டும்
தகவல்களைப் பாதுகாக்கவும், டிஜிட்டல் தகவல்தொடர்புகள் மற்றும் பரிவர்த்தனைகள் நம்பத்தகுந்தவையா என்பதை நிறுவவும் உதவும் கணித நுட்பங்களான குறியாக்கத்தைச் சுற்றியே குவாண்டம் நடவடிக்கைகள் அமைந்துள்ளன. போதிய ஆற்றலுள்ள குவாண்டம் கணினியால், நிதிப் பரிவர்த்தனைகள், முக்கியத் தகவல்தொடர்புகள் மற்றும் டிஜிட்டல் அமைப்புகளைப் பாதுகாக்க தற்போது பயன்படுத்தப்படும் சில முறைகளை உடைக்க முடியும்.
மரபுவழிக் கணினிகளிலிருந்து வேறுபட்ட முறையில் கணக்கீடுகளைச் செய்ய, குவாண்டம் கணினி இயற்பியலின் குவாண்டம் கோட்பாடுகளைப் பயன்படுத்துகிறது. ஒவ்வொரு வகைக் குறியாக்கமும் ஏற்கெனவே பாதுகாப்பற்றதாகிவிட்டது என்பதல்ல பாதுகாப்பு சார்ந்த கவலை; தேவையான திறனை இயந்திரங்கள் எட்டும்போது, பரவலாகப் பயன்படுத்தப்படும் சில முறைகள் பாதிக்கப்படக்கூடும் என்பதே கவலை.
இது எப்போது நிகழும் என்பது உறுதியில்லை என்றும், இருந்தாலும் நிறுவனங்கள் ஏன் இப்போதே தயாராக வேண்டும் என்றும் தியோ விளக்கினார்.
"இது எப்போது நிகழும் என்பது எங்களுக்குத் தெரியாது. ஆனால் அதற்குத் தயாராக வேண்டும் என்பது எங்களுக்குத் தெரியும். எதிர்காலத்தில் குவாண்டம் கணினிகள் அவற்றைக் குறிமீட்டுப் படிக்கும் வரை காத்திருக்கும்போது, முக்கியமான குறியாக்கப்பட்ட தரவுகளைத் திருடுவதில் தீய நோக்கமுடையவர்கள் ஏற்கெனவே ஆர்வமாக உள்ளனர்," என்றார் அவர்.
இதனால், பல ஆண்டுகள் ரகசியமாக வைத்திருக்க வேண்டிய தகவல்களுக்கு தற்போதே ஆபத்து ஏற்படுகிறது. எதிர்காலத் தொழில்நுட்பம் குறிமீட்டுப் படிக்கக்கூடியதாக மாறும் வரை, தாக்குதல் நடத்துவோர் இன்றே குறியாக்கப்பட்ட தரவுகளைச் சேகரித்து வைத்திருக்கலாம். ஆகவே, பாதுகாப்பின் தற்போதைய வலிமையுடன் ரகசியத் தகவலை எவ்வளவு காலம் பாதுகாக்க வேண்டும் என்பதும் முக்கியம்.
பெரிய நிறுவனங்கள் இந்த மாற்றத்தைச் செய்யப் பல ஆண்டுகள் ஆகலாம். அவை ஆபத்துகளை மதிப்பிட வேண்டும், தரவுகளுக்கும் அமைப்புகளுக்கும் முன்னுரிமை அளிக்க வேண்டும், பாதிக்கப்படக்கூடிய குறியாக்கத்தைக் கண்டறிய வேண்டும், வழங்குநர்களுடன் ஒருங்கிணைக்க வேண்டும், மாற்றுத் தீர்வுகளைச் சோதிக்க வேண்டும், படிப்படியாக மாற்றங்களையும் செய்ய வேண்டும். குவாண்டம் முன்னேற்றம் உறுதிப்படுத்தப்படும் வரை காத்திருந்தால், இந்தப் பணியை முடிக்கப் போதிய காலம் இல்லாமல் போகலாம்.
முக்கிய உள்கட்டமைப்புகளுக்கு 2031 இலக்கு
முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்களுக்கான மாற்றக் காலக்கட்ட வழிகாட்டுதலை சிங்கப்பூர் இணையப் பாதுகாப்பு முகமை (CSA) ஜூன் மாதம் வெளியிட்டது. இவை அத்தியாவசியச் சேவைகளை ஆதரிக்கும் கணினி அமைப்புகள்; அவற்றின் உரிமையாளர்கள் 2031ஆம் ஆண்டுக்குள் மாற்றத்தை நிறைவு செய்வார்கள் என எதிர்பார்க்கப்படுகிறது.
ஆற்றல், நீர், வங்கி மற்றும் நிதி, சுகாதாரம், போக்குவரத்து, தகவல் தொடர்பு, ஊடகம், பாதுகாப்பு மற்றும் அவசரகாலச் சேவைகள், அரசு ஆகியவை இதில் அடையாளம் காணப்பட்ட துறைகளாகும். இந்த அமைப்புகளில் ஏற்படும் செயலிழப்பு, அவற்றை இயக்கும் நிறுவனத்தைத் தாண்டியும் சேவைகளைப் பாதிக்கலாம். எனவே, மாற்றத் திட்டத்தில் இவற்றுக்கு முன்னுரிமை அளிக்கப்படுகிறது.
மற்ற நிறுவனங்கள் 2035ஆம் ஆண்டுக்குள் மாற்றத்தை நோக்கிச் செயல்பட உதவும் வழிகாட்டுதலையும் சிங்கப்பூர் வெளியிடத் திட்டமிட்டுள்ளது. பல ஆண்டுகள் ரகசியமாக இருக்க வேண்டிய தகவல்களை வைத்திருக்கும் நிறுவனங்களையும், தகவல்தொடர்புகள் மற்றும் டிஜிட்டல் பரிவர்த்தனைகள் போன்ற முக்கியச் சேவைகளை வழங்குவோரையும் பொருத்தமான உதாரணங்களாக தியோ குறிப்பிட்டார்.
இந்த இரு இலக்குகளையும் ஒரே மாதிரியான கட்டாயத் தேவைகளாகக் கருதக்கூடாது. 2031 எதிர்பார்ப்பு, முக்கிய உள்கட்டமைப்புகளின் உரிமையாளர்களுக்கான CSA வழிகாட்டுதலுடன் தொடர்புடையது. சிங்கப்பூர் வெளியிடத் திட்டமிட்டுள்ள வழிகாட்டுதலின்படி, மற்ற நிறுவனங்களுக்கான பரந்த மாற்ற இலக்கு 2035ஆம் ஆண்டாகும். தற்போதைய குறியாக்கத்தை குவாண்டம் கணினிகள் எப்போது உடைக்கும் என்பதற்கான கணிப்பாக இந்தத் தேதிகள் எதுவும் அமைவதில்லை.
மானிய விதைத் திட்டம் மாற்றத்தை நடைமுறைச் சோதனைகளாக முன்னெடுக்கிறது
புதிய குவாண்டம் பாதுகாப்பு தொடக்க மானியம், நிறுவனங்கள் திட்டமிடும் நிலையிலிருந்து செயல்படுத்தும் நிலைக்கு மாற உதவுவதற்காக வரையறுக்கப்பட்ட காலத்துக்கு நிதி வழங்கும். நடைமுறைச் சிக்கல்களை வெளிக்கொணர்வதும், உண்மையான செயல்பாட்டுச் சூழல்களில் தீர்வுகளைச் சோதிப்பதும், பரந்த அளவில் செயல்படுத்துவதற்கு முன் அனுபவத்தை வளர்ப்பதும் இதன் நோக்கம்.
முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்களுக்கு முன்னுரிமை அளிக்கப்பட்டாலும், இந்த மானியத்துக்கு அனைத்து நிறுவனங்களும் விண்ணப்பிக்கலாம். நிதியுதவி பெறும் சோதனைத் திட்டங்கள் ஆறு மாதங்கள் வரை நீடிக்கலாம்; அவற்றை நிறுவனத்துக்குள்ளேயே அல்லது தீர்வு வழங்குநர்களுடன் இணைந்தும் மேற்கொள்ளலாம். இந்தத் திட்டம் நவம்பர் 1 முதல் அக்டோபர் 31, 2027 வரை நடைபெறும் எனக் குறிப்பிடப்பட்டுள்ளது; மானிய விவரங்களில் தொடக்க ஆண்டுத் தெளிவாகக் குறிப்பிடப்படவில்லை.
ஒரு முழுப் பயன்பாட்டையோ அமைப்பையோ மாற்றுவது, குறியாக்க முறைகளைக் கண்டறிந்து பட்டியலிடுவது ஆகியவற்றுக்கு முன்னுரிமை வழங்கப்படும். குறியாக்க முறைகள் எங்கெல்லாம் பயன்படுத்தப்படுகின்றன என்பதை நிறுவுவதே பட்டியலிடுதல். இதன் மூலம் எவற்றை மாற்ற வேண்டும், எந்த வழங்குநர்கள் அல்லது அமைப்புகள் தொடர்புடையவை என்பதை நிறுவனம் தீர்மானிக்க முடியும்.
அறிவிக்கப்பட்ட காலவரிசை:
- ஜூன் 2026: முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்களுக்கான மாற்றக் காலக்கட்ட வழிகாட்டுதலை CSA வெளியிட்டது.
- அக்டோபர் 14, 2026: சிங்கப்பூர் சர்வதேச இணையப் பாதுகாப்பு வாரத்தின்போது, தொலைபேசி மோசடி மாதிரி, விரிவான குவாண்டம் மாற்றத் திட்டங்கள் மற்றும் கூகுளுடனான இணையப் பாதுகாப்பு ஒத்துழைப்பு அறிவிக்கப்பட்டன.
- நவம்பர் 1: குவாண்டம் பாதுகாப்பு மானியத் திட்டம் தொடங்கும் எனக் குறிப்பிடப்பட்ட தேதி.
- அக்டோபர் 31, 2027: மானியத் திட்டம் முடிவடையும் எனக் குறிப்பிடப்பட்ட தேதி; நிதியுதவி பெறும் ஒவ்வொரு சோதனைத் திட்டமும் ஆறு மாதங்கள் வரை நீடிக்கலாம்.
- 2031: முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்கள் மாற்றத்தை நிறைவு செய்வார்கள் என எதிர்பார்க்கப்படும் ஆண்டு.
- 2035: திட்டமிடப்பட்ட வழிகாட்டுதலின்படி, மற்ற நிறுவனங்களுக்கான பரந்த மாற்ற இலக்கு.
அறிவிப்பில் மானியத் தொகைகள் எதுவும் குறிப்பிடப்படவில்லை. ஆண்ட்ராய்டு மாதிரிக்கும் வெளியீட்டுத் தேதி அறிவிக்கப்படவில்லை. தற்போதைக்கு, மோசடிப் பாதுகாப்பை நிறுவி பயன்படுத்துவது குறித்த கூடுதல் விவரங்களும், குறியாக்க மாற்றத்துக்குத் தயாராக நிறுவனங்களுக்கு உதவும் நடைமுறைச் சோதனைத் திட்டங்களுமே அடுத்த கட்ட நடவடிக்கைகளாகும்.
முக்கிய குறிப்புகள்
- உரையாடல்களைச் சாதனத்திலேயே ஆய்வு செய்து, ஏமாற்று முயற்சிகள் குறித்து பயனர்களை எச்சரிக்கும் ஆண்ட்ராய்டு மோசடிக் கண்டறிதல் மாதிரியை GovTech மற்றும் கூகுள் டீப் மைண்ட் உருவாக்குகின்றன.
- இந்த வடிவமைப்புக்குப் பயனரின் ஒப்புதல் தேவை; தனிப்பட்ட உரையாடல்களைச் சாதனத்திலேயே வைத்திருப்பதே இதன் நோக்கம்.
- 2026ஆம் ஆண்டின் முதல் பாதியில் 16,821 வழக்குகளில் S$410.6 மில்லியன் மோசடி இழப்பைச் சிங்கப்பூர் பதிவுசெய்தது; முந்தைய ஆண்டைவிட இழப்புகள் குறைந்திருந்தன.
- இணையப் பாதுகாப்புப் பாதிப்புகளை விரைவாகக் கண்டறிந்து, சரிபார்த்து, சரிசெய்யும் நோக்கமுள்ள செயற்கை நுண்ணறிவுக் கருவிகளை கூகுளின் ஃபேர்விண்ட் திட்டம் சிங்கப்பூருக்கு வழங்கும்.
- முக்கியமான தகவல் உள்கட்டமைப்புகளின் உரிமையாளர்கள் 2031ஆம் ஆண்டுக்குள் குவாண்டம் பாதுகாப்பு மாற்றத்தை நிறைவு செய்வார்கள் என எதிர்பார்க்கப்படுகிறது; மற்ற நிறுவனங்களுக்கு 2035ஆம் ஆண்டு பரந்த இலக்காக நிர்ணயிக்கப்பட்டுள்ளது.
- ஆறு மாதங்கள் வரை நீடிக்கும் நடைமுறைக் குவாண்டம் பாதுகாப்புச் சோதனைத் திட்டங்களுக்கு புதிய மானியம் உதவும்; முக்கிய உள்கட்டமைப்பு உரிமையாளர்களுக்கு முன்னுரிமை அளிக்கப்படும்.