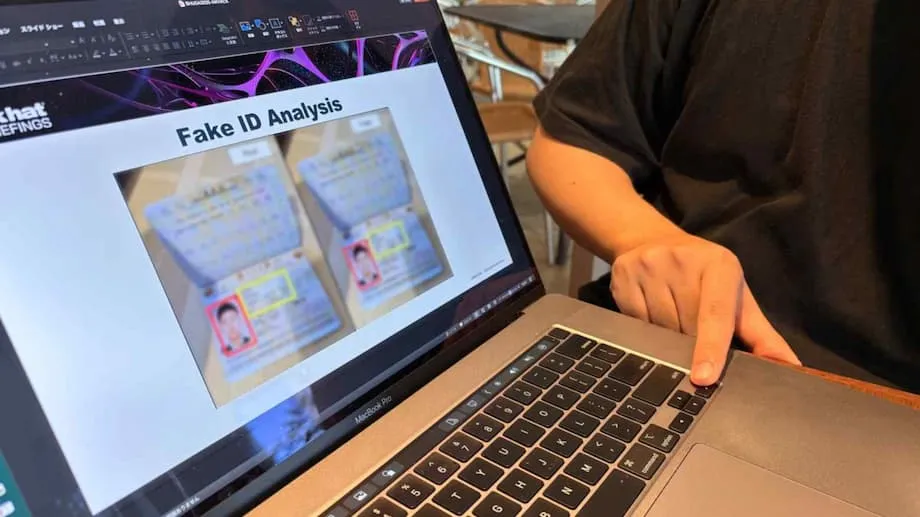
வட கொரியாவின் ரகசியப் படை: உலகளாவிய மோசடி அம்பலம்
தொலைதூரப் பணி வழக்கமாகிவிட்ட டிஜிட்டல் யுகத்தில், உலகளாவிய தொழில்நுட்ப வேலைவாய்ப்புச் சந்தையை வட கொரியா ஆயுதமாக்கியுள்ளது. போலி அடையாளங்களையும் விரிவான புனைவுக் கதைகளையும் பயன்படுத்திச் செயல்படும் ஆயிரக்கணக்கான வட கொரிய தகவல் தொழில்நுட்ப நிபுணர்கள், அமெரிக்கா, ஐரோப்பா உள்ளிட்ட பல பகுதிகளின் நிறுவனங்களுக்குள் ஊடுருவியுள்ளனர். அவர்களின் நோக்கம்: ஆட்சிக்காக அந்நியச் செலாவணியை ஈட்டுவது, சர்வதேசத் தடைகளைத் தவிர்ப்பது, மேலும் கோடிக்கணக்கான, சில நேரங்களில் நூற்றுக்கணக்கான கோடி டாலர்களை கிம் ஜோங் உன்னின் அணு ஆயுத மற்றும் ஏவுகணைத் திட்டங்களுக்குத் திருப்பிவிடுவது.
உள்ளடக்கம்
- வட கொரியாவின் ரகசியப் படை: உலகளாவிய மோசடி அம்பலம்
- மோசடி எப்படிச் செயல்படுகிறது: போலி அடையாள அட்டைகள், மடிக்கணினிப் பண்ணைகள், உலகளாவிய ஏமாற்று வேலை
- மனிதப் பக்கம்: வெளிநாட்டில் வட கொரிய தகவல் தொழில்நுட்பப் பணியாளரின் வாழ்க்கை
- தொலைதூரத் தகவல் தொழில்நுட்பப் பணிகள் ஏன்? தடைகளைத் தவிர்ப்பதற்கான சரியான மறைமுகம்
- தந்திரங்களின் பின்னணி: செயற்கை நுண்ணறிவு, டீப்ஃபேக்குகள், சமூகப் பொறியியல்
- அமெரிக்காவிலிருந்து ஐரோப்பா வரை: மாறும் இலக்குகளும் வளர்ச்சியடையும் முறைகளும்
- மேற்கத்திய உதவியாளர்களின் பங்கு: துணைநிற்போரும் இடைத்தரகர்களும்
- ஊதியத்துக்கு அப்பால்: உளவு, தரவுத் திருட்டு, இணையக் குற்றம்
- நிறுவனங்கள் தங்களைப் பாதுகாப்பது எப்படி: பாடங்களும் பரிந்துரைகளும்
- பரந்த பார்வை: தடைகள், இணையப் போர், உலகளாவிய பதிலடி
- சுருக்கமாக
சட்ட அமலாக்க நடவடிக்கைகள், இணையப் பாதுகாப்பு ஆய்வுகள், அரிதான நேரடி அனுபவப் பகிர்வுகள் ஆகியவற்றின் மூலம் அம்பலமான இந்த ரகசிய நடவடிக்கை, இணையக் குற்றம், அடையாளத் திருட்டு, அரச ஆதரவிலான உளவு நடவடிக்கை ஆகியவற்றை இணைக்கும் அதிநவீன வலையமைப்பை வெளிச்சத்துக்குக் கொண்டுவந்துள்ளது. இந்தத் திட்டத்தின் அளவும் துணிச்சலும் தொழில்துறையினரையும் அரசு அதிகாரிகளையும் அதிர்ச்சியடையச் செய்துள்ளன; உலகளாவிய டிஜிட்டல் பணியாளர்களின் பாதுகாப்பு குறித்த அவசரக் கேள்விகளையும் எழுப்பியுள்ளன.
மோசடி எப்படிச் செயல்படுகிறது: போலி அடையாள அட்டைகள், மடிக்கணினிப் பண்ணைகள், உலகளாவிய ஏமாற்று வேலை
வட கொரியாவின் இந்த நடவடிக்கையின் அடிப்படையில் இருப்பது எளிமையானதாயினும் பயனுள்ள ஒரு உத்தி: பிற நாடுகளைச் சேர்ந்த திறமையான தகவல் தொழில்நுட்பப் பணியாளர்களைப் போல ஆள்மாறாட்டம் செய்து, வெளிநாட்டு நிறுவனங்களில் தொலைதூரப் பணிகளைப் பெறுவது. இதற்காக வட கொரியப் பணியாளர்கள் திருடப்பட்ட மற்றும் புனையப்பட்ட அடையாளங்கள், செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட ஆவணங்கள், டிஜிட்டல் தந்திரங்கள் ஆகியவற்றைக் கலந்துபயன்படுத்துகின்றனர். நம்பத்தகுந்த LinkedIn, GitHub சுயவிவரங்களை உருவாக்கி, கல்விப் பதிவுகளைப் போலியாகத் தயாரித்து, காணொளி நேர்காணல்களில் தேர்ச்சி பெற டீப்ஃபேக் தொழில்நுட்பத்தையும் பயன்படுத்துகின்றனர்.
பணியில் சேர்ந்த பிறகு, இந்தச் செயல்பாட்டாளர்கள் வட கொரியாவிலிருந்தே பணியாற்றுவது அரிது. அதற்குப் பதிலாக, இணைய அணுகலுக்கு குறைந்த கட்டுப்பாடும் கண்காணிப்பைத் தவிர்ப்பதற்கு அதிக வாய்ப்பும் உள்ள சீனா, ரஷ்யா, தென்கிழக்கு ஆசியா போன்ற நாடுகளில் தங்கவைக்கப்படுகின்றனர். சிலர் ஆப்பிரிக்கா அல்லது மத்திய கிழக்கிலிருந்தும் செயல்படுகின்றனர். தங்கள் இருப்பிடத்தை மேலும் மறைக்க, VPN-கள் (மெய்நிகர் தனியார் வலையமைப்புகள்), தொலைநிலை மேலாண்மைக் கருவிகள், மேற்கத்திய நாடுகளில் உள்ள இடைத்தரகர்களின் உதவி ஆகியவற்றைப் பயன்படுத்துகின்றனர். அந்த இடைத்தரகர்கள் நிறுவன மடிக்கணினிகளைப் பெற்று, தொலைநிலை அணுகலை அமைத்து, ஊதியப் பணிகளைக் கையாளுகின்றனர்.
பிரபலமான ஒரு தந்திரம், “மடிக்கணினிப் பண்ணைகள்” எனப்படும் முறையாகும். அமெரிக்கா அல்லது ஐரோப்பாவில் உள்ள குறிப்பிட்ட இடங்களில் டஜன் கணக்கான கணினிகள் அமைக்கப்பட்டு, வெளிநாடுகளில் உள்ள வட கொரியப் பணியாளர்களால் தொலைவிலிருந்து கட்டுப்படுத்தப்படுகின்றன. இதனால் பணியாளர்கள் உள்நாட்டில் உள்ள முறையான இடங்களிலிருந்து உள்நுழைவதைப் போலத் தோன்றி, அடிப்படைப் பாதுகாப்புச் சோதனைகளைத் தாண்டிவிடுகின்றனர்.
அமெரிக்க நீதித்துறையின் கூற்றுப்படி, இந்த மோசடிகளில் பயன்படுத்துவதற்காக 80-க்கும் மேற்பட்ட அமெரிக்கர்களின் அடையாளங்கள் திருடப்பட்டுள்ளன. தொழில்நுட்பப் புத்தாக்க நிறுவனங்கள் முதல் பாதுகாப்புத் துறை ஒப்பந்ததாரர்கள் வரை நூற்றுக்கணக்கான நிறுவனங்கள், தங்களுக்குத் தெரியாமலேயே வட கொரியச் செயல்பாட்டாளர்களைப் பணியில் அமர்த்தியுள்ளன. இந்த நடவடிக்கைகளுடன் தொடர்புடைய நூற்றுக்கணக்கான கணினிகள், டஜன் கணக்கான இணையக் களப்பெயர்கள், பல மில்லியன் டாலர் மதிப்பிலான கிரிப்டோகரன்சி ஆகியவற்றை FBI பறிமுதல் செய்துள்ளது.
மனிதப் பக்கம்: வெளிநாட்டில் வட கொரிய தகவல் தொழில்நுட்பப் பணியாளரின் வாழ்க்கை
“ஜின்-சு” போன்ற நாட்டைவிட்டு வெளியேறியவர்களின் அரிதான சாட்சியங்கள், இந்த மறைமுகப் பணியின் தனிப்பட்ட விலையையும் அன்றாட உண்மைகளையும் வெளிப்படுத்துகின்றன. BBC-யிடம் பேசிய ஜின்-சு, தொலைதூரப் பணிகளுக்கு விண்ணப்பிக்க நூற்றுக்கணக்கான போலி அடையாளங்களைப் பயன்படுத்தியதாகவும், ஒரே நேரத்தில் பல பணிகளைச் செய்ததாகவும், மாதம் 5,000 டாலர் வரை சம்பாதித்ததாகவும் கூறினார். அதில் 85 சதவீதம் ஆட்சிக்குத் திருப்பி அனுப்பப்பட்டது. “இது கொள்ளை மாதிரிதான் என்று எங்களுக்குத் தெரியும். ஆனால் இதை எங்கள் விதி என்று ஏற்றுக்கொள்கிறோம்,” என்றார் அவர். “வட கொரியாவில் இருந்ததைவிட இது இன்னும் எவ்வளவோ மேல்.”
வட கொரிய தகவல் தொழில்நுட்பப் பணியாளர்களில் பெரும்பாலோர் குழுக்களாகச் செயல்படுகின்றனர்; அரசு கண்காணிப்பாளர்கள் அவர்களை நெருக்கமாகக் கண்காணிக்கின்றனர். நாட்டில் உள்ளவர்களைவிட அவர்களுக்கு அதிக சுதந்திரமும் மேற்கத்திய ஊடகங்களை அணுகும் வாய்ப்பும் இருந்தாலும், நாட்டைவிட்டு வெளியேறும் அபாயம் அதிகம்; அதனால் அவர்களுக்கும் அவர்களது குடும்பத்தினருக்கும் ஏற்படும் விளைவுகள் கடுமையானவை. ஆபத்துகள் இருந்தபோதிலும், மிகச் சிலரே தப்பிச் செல்லத் தேர்வுசெய்கின்றனர். ஏனெனில் அவர்கள் சம்பாதிப்பதில் தக்கவைத்துக்கொள்ளும் தொகை சிறிய பங்காக இருந்தாலும், வட கொரிய அளவுகோலின்படி அது வாழ்க்கையை மாற்றக்கூடியதாக இருக்கும்.
தொலைதூரத் தகவல் தொழில்நுட்பப் பணிகள் ஏன்? தடைகளைத் தவிர்ப்பதற்கான சரியான மறைமுகம்
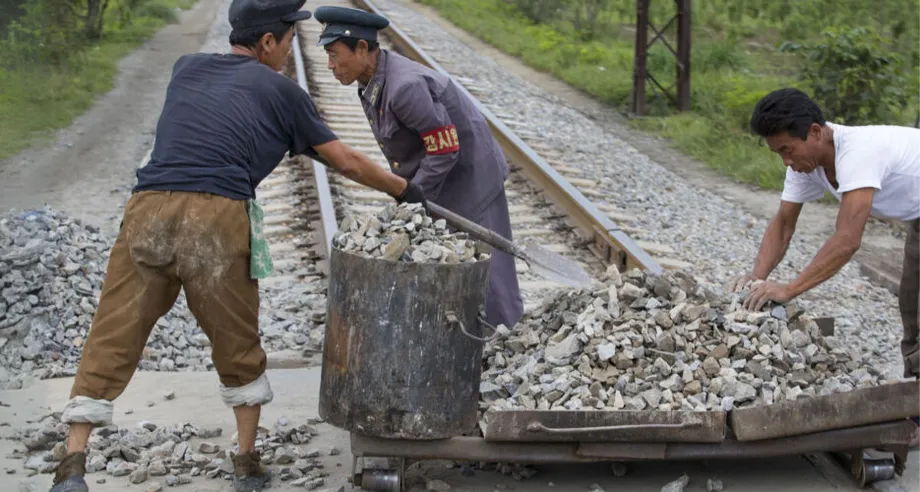
வட கொரியாவின் பொருளாதாரம் சர்வதேசத் தடைகளால், குறிப்பாக அதன் ஆயுதத் திட்டங்களைக் குறிவைக்கும் தடைகளால் முடங்கியுள்ளது. சீனத் தொழிற்சாலைகள் அல்லது ரஷ்யக் கட்டுமானத் தளங்களில் வேலைசெய்ய அனுப்பப்படும் தொழிலாளர்கள் போன்ற பாரம்பரிய அந்நியச் செலாவணி வருவாய் வழிகள் வறண்டுவருகின்றன. இத்தகைய சூழலில், தொலைதூரத் தகவல் தொழில்நுட்பப் பணிகள் பல நன்மைகளை வழங்குகின்றன:
- அதிக ஊதியம்: திறமையான தகவல் தொழில்நுட்பப் பணியாளர்கள் ஆண்டுக்கு 300,000 டாலர் வரை சம்பாதிக்கலாம்; இது வெளிநாடுகளில் உடலுழைப்புத் தொழிலாளர்கள் பெறுவதைவிட மிக அதிகம்.
- குறைந்த கவன ஈர்ப்பு: தொலைதூரப் பணிகளில் நேரடி சந்திப்புகள் அரிதாகவே தேவைப்படுவதால், உண்மையான அடையாளங்களை மறைப்பது எளிதாகிறது.
- உலகளாவிய அணுகல்: இணையம் மூலம் அமெரிக்கா, ஐரோப்பா முதல் நியூசிலாந்து, ஐக்கிய அரபு அமீரகம் வரை உலகெங்கிலும் உள்ள நிறுவனங்களைக் குறிவைக்க வட கொரியச் செயல்பாட்டாளர்களால் முடிகிறது.
- முக்கியத் தரவுகளுக்கான அணுகல்: நிறுவனத்துக்குள் நுழைந்த பிறகு, அவர்கள் அறிவுசார் சொத்துகள், நிறுவன ரகசியங்கள், முக்கியமான பாதுகாப்புத் தகவல்கள் ஆகியவற்றைக்கூடத் திருடலாம்.
ஐக்கிய நாடுகள் சபையின் மதிப்பீடுகளின்படி, வட கொரிய தகவல் தொழில்நுட்பப் பணியாளர்கள் ஆண்டுதோறும் 250 மில்லியன் முதல் 600 மில்லியன் டாலர் வரை ஆட்சிக்காக ஈட்டுகின்றனர். இந்தப் பணம் இடைத்தரகர்கள், கிரிப்டோகரன்சி பரிவர்த்தனைகள், போலி நிறுவனங்கள் ஆகியவற்றின் வலையமைப்புகள் வழியாகப் பணமோசடி செய்யப்படுவதால், அதிகாரிகளால் அதைக் கண்டறிவது கடினமாகிறது.
தந்திரங்களின் பின்னணி: செயற்கை நுண்ணறிவு, டீப்ஃபேக்குகள், சமூகப் பொறியியல்
வட கொரிய தகவல் தொழில்நுட்பச் செயல்பாட்டாளர்கள் திறமையான நிரலாளர்கள் மட்டுமல்ல; ஏமாற்று வேலைகளிலும் வல்லவர்கள். மேற்கத்திய தொழில்நுட்ப நிபுணர்களைப் போலத் தோன்றி நேர்காணல்களில் தேர்ச்சி பெறப் பயன்படுத்தப்பட்ட விரிவான நேர்காணல் உரைகள், போலி விண்ணப்பத் தாள்கள், செயற்கை நுண்ணறிவால் திருத்தப்பட்ட படங்கள் ஆகியவற்றை இணையப் பாதுகாப்பு ஆய்வாளர்கள் கண்டறிந்துள்ளனர். ஐரோப்பா அல்லது அமெரிக்காவில் உள்ள உண்மையான நபர்களுக்கு அவர்களின் அடையாளங்களை “வாடகைக்கு” எடுக்கப் பணம் கொடுத்து, முறையான ஆவணங்கள் மற்றும் வங்கிக் கணக்குகளைப் பயன்படுத்துவதற்குப் பதிலாகத் தங்களது வருமானத்தில் ஒரு பங்கை வழங்குபவர்களும் உள்ளனர்.
மைக்ரோசாஃப்டின் அச்சுறுத்தல் நுண்ணறிவுக் குழு, இந்த நடவடிக்கைகளை “Jasper Sleet” என்ற குறியீட்டுப் பெயரில் கண்காணித்துள்ளது. வட கொரியப் பணியாளர்கள் போலி நபர் விவரங்களை உருவாக்கவும், வேலைவாய்ப்பு ஆவணங்களுக்கான படங்களை மாற்றவும், நேர்காணலின்போது குரல்களைக்கூட மாற்றவும் செயற்கை நுண்ணறிவைப் பயன்படுத்துவதாக அக்குழு தெரிவிக்கிறது. வேலைவாய்ப்புச் சரிபார்ப்பைத் தாண்டவும், கருவிகளைப் பெற்றுக்கொள்ளவும், தொலைநிலை அணுகலை அமைக்கவும் உதவியாளர்கள் துணைபுரிகின்றனர். தங்கள் உண்மையான இருப்பிடத்தை மறைக்க VPN-கள், மெய்நிகர் தனியார் சேவையகங்கள், தொலைநிலை மேலாண்மைக் கருவிகள் ஆகியவற்றைப் பயன்படுத்துவது பாதுகாப்பு நடவடிக்கைகளைத் தவிர்க்கும் உத்திகளில் அடங்கும்.
இந்தப் போலிகளை அடையாளம் காண்பதில் உள்ள சவாலை, Ally Security நிறுவனத்தின் பணியமர்த்தல் மேலாளர் ராப் ஹென்லி விவரித்தார்: “ஆரம்பத்தில் இது ஒருவகையில் விளையாட்டு மாதிரி இருந்தது; யார் உண்மையானவர், யார் போலியானவர் என்று கண்டுபிடிக்க முயல்வது போல. ஆனால் வெகு விரைவிலேயே அது மிகவும் எரிச்சலூட்டுவதாக மாறியது.” காணொளி அழைப்பின்போது பகல் வெளிச்சத்தைக் காட்டுமாறு விண்ணப்பதாரர்களிடம் கேட்பதை அவர் வழக்கமாக்கினார். தவறான நேர மண்டலத்திலிருந்து பணியாற்றுபவர்களை இந்த எளிய உத்தி பலமுறை அம்பலப்படுத்தியது.
அமெரிக்காவிலிருந்து ஐரோப்பா வரை: மாறும் இலக்குகளும் வளர்ச்சியடையும் முறைகளும்
அமெரிக்க நிறுவனங்களும் சட்ட அமலாக்க அமைப்புகளும் அதிக விழிப்புடன் செயல்படத் தொடங்கியதால், பணியமர்த்தல் நடைமுறைகளும் அடையாளச் சோதனைகளும் பெரும்பாலும் குறைவான கடுமையுடன் உள்ள ஐரோப்பாவுக்கு வட கொரியச் செயல்பாட்டாளர்கள் தங்கள் கவனத்தைத் திருப்பியுள்ளனர். கூகுளின் அச்சுறுத்தல் நுண்ணறிவுக் குழுவும் பிற இணையப் பாதுகாப்பு நிபுணர்களும், குறிப்பாக “உங்கள் சொந்தச் சாதனத்தைப் பயன்படுத்துங்கள்” (BYOD) கொள்கைகளையும் விரைவுபடுத்தப்பட்ட பணியமர்த்தல் நடைமுறைகளையும் கொண்ட ஐரோப்பியத் தொழில்நுட்ப நிறுவனங்கள் இப்போது முக்கிய இலக்குகளாக இருப்பதாக எச்சரிக்கின்றனர்.
இத்தகைய சூழல்களில், வட கொரியப் பணியாளர்கள் தங்களது சொந்தக் கருவிகளைப் பயன்படுத்தி நிறுவன அமைப்புகளை அணுகும் வழக்கமான தொலைதூரப் பணியாளர்களைப் போலக் கலந்துவிடலாம். நிறுவனத்துக்குள் நுழைந்த பிறகு, அவர்கள் தரவுகளைத் திருடலாம், முக்கியத் தகவல்களை வெளியிடுவதாக மிரட்டலாம் அல்லது பணிநீக்கம் செய்யப்பட்டால் கிரிப்டோகரன்சியில் பணம் கோரலாம். செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட அடையாளங்களும் டீப்ஃபேக்குகளும் கண்டறிதலை மேலும் கடினமாக்குகின்றன. சீரற்ற விண்ணப்ப விவரங்கள் அல்லது மோசமான ஆங்கிலம் போன்ற வழக்கமான எச்சரிக்கை அறிகுறிகள், தொழில்நுட்பத்தின் உதவியால் அதிகளவில் மறைக்கப்படுகின்றன.
மேற்கத்திய உதவியாளர்களின் பங்கு: துணைநிற்போரும் இடைத்தரகர்களும்
வட கொரியாவின் தகவல் தொழில்நுட்பப் பணியாளர் திட்டம், மேற்கத்திய நாடுகளில் உள்ள உதவியாளர்களின் வலையமைப்பை பெரிதும் சார்ந்துள்ளது. சில நேரங்களில் அறியாமலும், சில நேரங்களில் கூட்டுச்செயல்பாட்டிலும் ஈடுபடும் இந்த உதவியாளர்கள் பின்வருவனவற்றின் மூலம் முக்கிய ஆதரவை வழங்குகின்றனர்:
- நிறுவன மடிக்கணினிகளைப் பெற்று, தொலைநிலை அணுகலுக்காக அவற்றை அமைத்தல்
- ஊதியங்களைப் பெற வங்கிக் கணக்குகளையும் போலி நிறுவனங்களையும் தொடங்குதல்
- போலி கடவுச்சீட்டுகள், உள்ளூர் தொலைபேசி எண்கள், பரிந்துரைகளை வழங்குதல்
- கலாசாரச் சைகைகள் மற்றும் பணியமர்த்தல் உத்திகள் குறித்து செயல்பாட்டாளர்களுக்குப் பயிற்சி அளித்தல்
“மடிக்கணினிப் பண்ணைகளை” நடத்துவது அல்லது நிதி இடைத்தரகர்களாகச் செயல்படுவது தொடர்பாகப் பல அமெரிக்கர்கள் மீது குற்றச்சாட்டுகள் பதிவு செய்யப்பட்டுள்ளன. ஒரு வழக்கில், தனது வீட்டிலிருந்து மடிக்கணினிப் பண்ணை ஒன்றை நடத்தியதாக அமெரிக்கக் குடிமகன் ஒருவர் மீது குற்றம் சாட்டப்பட்டது. இதன்மூலம் வட கொரியப் பணியாளர்கள் டஜன் கணக்கான கணினிகளைக் கட்டுப்படுத்தி, தங்களது ஊதியத்தைப் பணமோசடி செய்ய முடிந்தது. கிரிப்டோகரன்சியைத் திருடி மாற்றுவதற்கு உதவியதற்காகவும் சிலர் மீது வழக்குத் தொடரப்பட்டுள்ளது; நீதித்துறை பல மில்லியன் டாலர்களைப் பறிமுதல் செய்துள்ளது.
இந்த ஒடுக்குமுறை நடவடிக்கைகள் இருந்தபோதிலும், திட்டத்தின் மிகப்பெரிய அளவும் தகவமைத்துக்கொள்ளும் திறனும் காரணமாகப் பல உதவியாளர்கள் தொடர்ந்து செயல்படுகின்றனர்; சமூக ஊடகங்கள், இணையவழி மன்றங்கள் மூலம் புதியவர்களும் சேர்க்கப்படுகின்றனர்.
ஊதியத்துக்கு அப்பால்: உளவு, தரவுத் திருட்டு, இணையக் குற்றம்
வட கொரியாவின் தகவல் தொழில்நுட்பப் பணியாளர் திட்டத்தின் முதன்மை நோக்கம் அந்நியச் செலாவணியை ஈட்டுவதாக இருந்தாலும், இழக்கப்படும் ஊதியத்தைத் தாண்டியும் பல அபாயங்கள் உள்ளன. ஒரு நிறுவனத்துக்குள் நுழைந்த பிறகு, இந்தச் செயல்பாட்டாளர்கள்:
- அறிவுசார் சொத்துகளையும் வணிக ரகசியங்களையும் திருடலாம்
- ஏற்றுமதிக் கட்டுப்பாட்டுக்கு உட்பட்ட தகவல்கள் உள்ளிட்ட, பாதுகாப்புத் துறை ஒப்பந்ததாரர்களின் முக்கியத் தரவுகளை அணுகலாம்
- எதிர்கால மீட்புப் பணத் தீம்பொருள் அல்லது உளவு நடவடிக்கைகளுக்காகத் தீம்பொருளை நிறுவலாம்
- பிரபலமான லாசரஸ் குழு போன்ற வட கொரிய ஹேக்கிங் குழுக்கள் பயன்படுத்துவதற்கான உள் தகவல்களைச் சேகரிக்கலாம்
பதிவுசெய்யப்பட்ட பல வழக்குகளில், வட கொரிய தகவல் தொழில்நுட்பப் பணியாளர்கள் தங்களது அணுகலைப் பயன்படுத்தி கிரிப்டோகரன்சியைத் திருடியுள்ளனர், முதலாளிகளை மிரட்டிப் பணம் பறித்துள்ளனர் அல்லது பெரிய இணையத் தாக்குதல்களுக்கு உதவியுள்ளனர். 2007 முதல் லாசரஸ் குழு மட்டும் 3 பில்லியன் டாலருக்கும் அதிகமான கிரிப்டோகரன்சியைத் திருடியுள்ளதாக நம்பப்படுகிறது. இதில் 2025-இல் நடந்த, சாதனை அளவான 1.5 பில்லியன் டாலர் திருட்டும் அடங்கும்.
நிறுவனங்கள் தங்களைப் பாதுகாப்பது எப்படி: பாடங்களும் பரிந்துரைகளும்
வட கொரிய தகவல் தொழில்நுட்பப் பணியாளர் மோசடி, தொலைதூரப் பணியாளர்களைப் பணியமர்த்தி நிர்வகிக்கும் முறைகளில் உள்ள கடுமையான பாதிப்புகளை வெளிப்படுத்தியுள்ளது. பாதுகாப்புக்கு பல அடுக்குகளைக் கொண்ட அணுகுமுறையை நிபுணர்கள் பரிந்துரைக்கின்றனர்:
- கடுமையான சரிபார்ப்பு: டிஜிட்டல் தடயங்களைச் சரிபார்த்து, பரிந்துரைகளை உறுதிப்படுத்தி, அடையாளங்களை உறுதிசெய்ய காணொளி அழைப்புகளைப் பயன்படுத்துங்கள்.
- முரண்பாடுகளைக் கண்காணித்தல்: சந்தேகத்துக்கிடமான IP முகவரிகள், பலரும் பயன்படுத்தும் தொலைபேசி எண்கள், தொலைநிலை மேலாண்மைக் கருவிகளின் பயன்பாடு ஆகியவற்றைக் கவனியுங்கள்.
- BYOD அபாயங்களைக் கட்டுப்படுத்துதல்: சாதனப் பாதுகாப்பை அமல்படுத்தி, தனிப்பட்ட சாதனங்களுக்கான அணுகலைக் கட்டுப்படுத்தி, முக்கிய அமைப்புகளைத் தனித்தனியாகப் பிரியுங்கள்.
- ஊழியர்களுக்குப் பயிற்சி அளித்தல்: எச்சரிக்கை அறிகுறிகளை அடையாளம் காணவும், அடையாளச் சரிபார்ப்பில் ஒருங்கிணைந்து செயல்படவும் மனிதவள மற்றும் தகவல் தொழில்நுட்பக் குழுக்களுக்குப் பயிற்சி அளியுங்கள்.
- விரைவாகச் செயல்படுதல்: வட கொரிய தகவல் தொழில்நுட்பப் பணியாளர் அடையாளம் காணப்பட்டால், நம்பகமான குழுவினருக்கு மட்டுமே பதிலளிக்கும் பொறுப்பை வழங்கி, கூட்டாளிகளுடனான தொடர்புகளை ஆராய்ந்து, சட்ட அமலாக்கத்திற்கான ஆதாரங்களைப் பாதுகாத்திடுங்கள்.
வழக்கத்துக்கு மாறாகக் குறைவான ஒப்பந்தத் தொகையை முன்வைப்போர், கிரிப்டோகரன்சியில் பணம் செலுத்தக் கோருவோர், காணொளி நேர்காணல்களைத் தவிர்ப்போர் அல்லது முரண்பாடான ஆவணங்களை வழங்குவோர் குறித்து எச்சரிக்கையாக இருக்குமாறும் அதிகாரிகள் நிறுவனங்களைக் கேட்டுக்கொள்கின்றனர்.
பரந்த பார்வை: தடைகள், இணையப் போர், உலகளாவிய பதிலடி
வெளிநாடுகளில் தகவல் தொழில்நுட்பப் பணியாளர்களைப் பயன்படுத்துவது, தடைகளைத் தவிர்த்து ஆயுதத் திட்டங்களுக்கு நிதியளிக்கும் வட கொரியாவின் பரந்த உத்தியின் ஒரு பகுதியாகும். ஐக்கிய நாடுகள் சபையின் கூற்றுப்படி, இணையத் தாக்குதல்கள் இப்போது வட கொரியாவின் அந்நியச் செலாவணி வருவாயில் சுமார் பாதியையும், பேரழிவு ஆயுதங்களுக்கான நிதியில் 40 சதவீதத்தையும் ஈட்டுகின்றன. உடலுழைப்பிலிருந்து உயர்தொழில்நுட்பத் தொலைதூரப் பணிக்கு மாறுவது, அமெரிக்காவிலிருந்து ஐரோப்பாவுக்குக் கவனத்தைத் திருப்புவது என மாறிக்கொள்ளும் ஆட்சியின் திறன், சர்வதேசக் கட்டுப்பாட்டு அமைப்புகள் எதிர்கொள்ளும் சவாலின் தீவிரத்தை உணர்த்துகிறது.
அமெரிக்கா, ஜப்பான், தென் கொரியா, ஐரோப்பா ஆகிய நாடுகளின் அரசுகள் எச்சரிக்கைகளை வெளியிட்டு, அமலாக்கத்தை வலுப்படுத்தி, வெளிநாட்டு உதவியாளர்கள் மற்றும் உள்நாட்டுக் கூட்டாளிகள் மீது வழக்குத் தொடர்ந்துள்ளன. அடையாளச் சரிபார்ப்பை வலுப்படுத்தவும் சந்தேகத்துக்கிடமான செயல்பாடுகளைக் கண்காணிக்கவும் சுயதொழில் பணியாளர் தளங்களும் தொழில்நுட்ப நிறுவனங்களும் கேட்டுக்கொள்ளப்பட்டுள்ளன. இருப்பினும், ஒரு நிபுணர் குறிப்பிட்டதுபோல், “லாபத்திற்காகவும் உளவு பார்ப்பதற்காகவும் மேற்கத்திய நிறுவனங்களுக்குள் ஊடுருவ வட கொரியா மேற்கொள்ளும் முயற்சிகள் தொடரும். ஒடுக்குமுறை நடவடிக்கைகள் செயல்பாடுகளைச் சீர்குலைக்கும்; ஆனால் வட கொரியா அதற்கேற்பத் தன்னை மாற்றிக்கொள்ளும் என எதிர்பார்க்கப்படுகிறது.”
சுருக்கமாக
- வட கொரியா போலி அடையாளங்களைப் பயன்படுத்தி, நிறுவனங்களுக்குள் ஊடுருவி ஆட்சிக்காக அந்நியச் செலாவணியை ஈட்ட ஆயிரக்கணக்கான தகவல் தொழில்நுட்பப் பணியாளர்களை வெளிநாடுகளுக்கு அனுப்பியுள்ளது.
- இந்தச் செயல்பாட்டாளர்கள் முறையான தொலைதூரப் பணியாளர்களைப் போலத் தோன்ற செயற்கை நுண்ணறிவு, டீப்ஃபேக்குகள், அதிநவீன சமூகப் பொறியியல் ஆகியவற்றைப் பயன்படுத்துகின்றனர்; பல நேரங்களில் மேற்கத்திய உதவியாளர்களும் அவர்களுக்கு உதவுகின்றனர்.
- நிறுவனத்துக்குள் நுழைந்த பிறகு, அவர்கள் தரவுகள் மற்றும் அறிவுசார் சொத்துகளைத் திருடலாம்; இணையத் தாக்குதல்களுக்கும் உதவலாம். ஊதியமும் திருடப்பட்ட பணமும் வட கொரிய ஆயுதத் திட்டங்களுக்குத் திருப்பிவிடப்படுகின்றன.
- அமெரிக்காவிலும் பிற நாடுகளிலும் சட்ட அமலாக்க அமைப்புகள் பல மில்லியன் மதிப்பிலான சொத்துகளைப் பறிமுதல் செய்து, உதவியாளர்கள் மீது வழக்குத் தொடர்ந்துள்ளன. பணியமர்த்தல் மற்றும் இணையப் பாதுகாப்பு நடைமுறைகளை வலுப்படுத்துமாறு நிறுவனங்களை எச்சரித்துள்ளன.
- அமலாக்கம் கடுமையடைந்ததால் இந்த நடவடிக்கை அமெரிக்காவிலிருந்து ஐரோப்பாவுக்குக் கவனத்தை மாற்றியுள்ளது. வளர்ந்துவரும் இந்த அச்சுறுத்தல் குறித்து உலகெங்கிலும் உள்ள நிறுவனங்கள் விழிப்புடன் இருக்குமாறு வலியுறுத்தப்பட்டுள்ளன.