ரான்சம்வேர் நெருக்கடி பீர் விநியோகத்தைப் பாதித்து, தனிப்பட்ட தரவுகளை அம்பலப்படுத்தியது
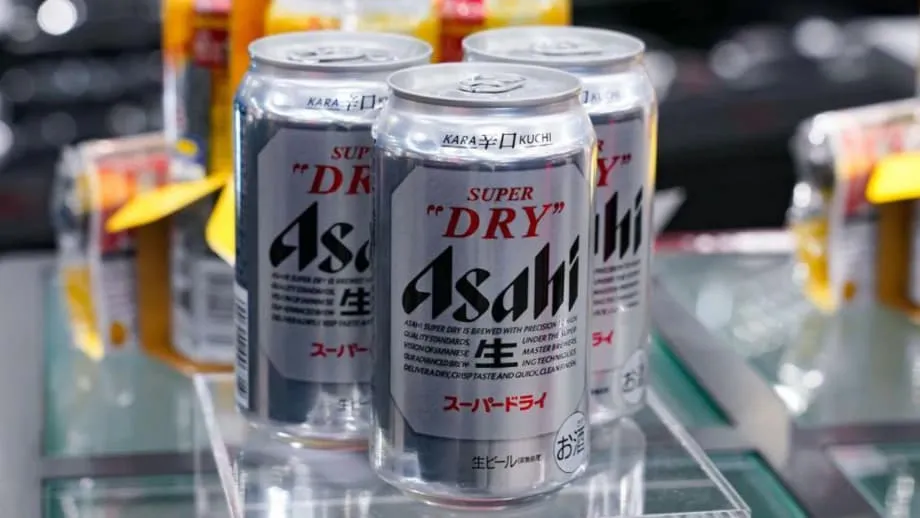
ஜப்பானின் மிகப்பெரிய மதுபான உற்பத்தியாளரான அசாஹி குழும ஹோல்டிங்ஸ், நாடு முழுவதும் டிஜிட்டல் செயல்பாடுகளை முடக்கிய, மதுபான ஆலை உற்பத்தியைக் குறைத்த, கடை அலமாரிகளில் பானங்களுக்குத் தட்டுப்பாட்டை ஏற்படுத்திய ரான்சம்வேர் தாக்குதலிலிருந்து மீண்டு வருகிறது. செப்டம்பர் 29 அன்று, தனது தரவு மையங்களில் ஒன்றில் இடையூறு ஏற்பட்டதை நிறுவனம் கண்டறிந்தபோது இந்தச் சம்பவம் தொடங்கியது. சில மணி நேரங்களுக்குள் அமைப்புகள் தனிமைப்படுத்தப்பட்டன. எனினும், அதற்குள் ஊடுருவியவர்கள் வலையமைப்பின் சில பகுதிகளுக்குள் நுழைந்து, தரவுகளை மறைகுறியாக்கி, ஆர்டர்களைப் பெறவும் பொருட்களை அனுப்பவும் பயன்படுத்தப்பட்ட முக்கியச் சேவைகளை முடக்கியிருந்தனர். விநியோகத்தைத் தொடர ஊழியர்கள் பல நாள்கள் பேனா, காகிதம், தொலைநகல் ஆகியவற்றை மீண்டும் பயன்படுத்தினர். அனுப்புகைகள் தாமதமானதால், பிரபலமான பீர் மற்றும் குளிர்பானங்களின் இருப்பு குறைந்து வருவதாக சில கடைகள் தெரிவித்தன.
உள்ளடக்கம்
- ரான்சம்வேர் நெருக்கடி பீர் விநியோகத்தைப் பாதித்து, தனிப்பட்ட தரவுகளை அம்பலப்படுத்தியது
- தாக்குதல் எவ்வாறு நடந்தது
- இரட்டை மிரட்டல் ஏன் ஆபத்தை அதிகரிக்கிறது
- கிலின் யார், உற்பத்தித் துறைகள் ஏன் ஆபத்தில் உள்ளன
- எந்தத் தகவல்கள் ஆபத்தில் இருக்கக்கூடும்
- டிஜிட்டல் செயலிழப்பு பீர் உற்பத்தியை ஏன் நிறுத்தியது
- நடவடிக்கையும் மீட்பும்
- ஜப்பான் எதிர்கொள்ளும் பரந்த ரான்சம்வேர் அலை
- நிறுவனங்கள் இப்போது என்ன செய்யலாம்
- பாதிக்கப்பட்டவர்கள் என்ன செய்ய வேண்டும்
- முக்கிய அம்சங்கள்
ஜப்பானில் நிர்வகிக்கப்படும் அமைப்புகளில் இருந்த தனிப்பட்ட தரவுகள் அம்பலமாகியுள்ளன அல்லது அம்பலமாகியிருக்கக்கூடும் என்பதை நிறுவனம் தற்போது உறுதிப்படுத்தியுள்ளது. நவம்பர் இறுதியில் வெளியிடப்பட்ட முதற்கட்ட விசாரணை முடிவுகளின்படி, சுமார் 19.14 லட்சம் பேருடன் தொடர்புடைய தகவல்கள் ஆபத்தில் உள்ளன. அவர்களில் சுமார் 15.25 லட்சம் பேர் வாடிக்கையாளர்கள். தற்போதைய மற்றும் முன்னாள் ஊழியர்கள் சுமார் 1,07,000 பேர், ஊழியர்களின் குடும்ப உறுப்பினர்கள் சுமார் 1,68,000 பேர், வெளிப்புறத் தொடர்பாளர்கள் சுமார் 1,14,000 பேர் ஆகியோரையும் தரவு வெளிப்பாடு பாதித்திருக்கலாம் என நிறுவனம் கூறுகிறது. அம்பலமாகியிருக்கக்கூடிய தரவுகளில் பெயர்கள், பாலினம், பிறந்த தேதிகள், அஞ்சல் முகவரிகள், மின்னஞ்சல் முகவரிகள், தொலைபேசி எண்கள் ஆகியவை அடங்கும். சமரசம் செய்யப்பட்ட தரவுத் தொகுப்புகளில் கடன் அட்டை விவரங்கள் இருப்பதாகத் தெரியவில்லை. ஊழியர்கள் தொடர்பான தனிப்பட்ட தகவல்களில் 18 விவரங்கள் மட்டுமே கசிந்திருப்பது உறுதியாகியுள்ளது. பாதிக்கப்பட்டவர்களுக்கு அறிவிப்புகளை அனுப்ப நிறுவனம் தயாராகி வருகிறது.
கிலின் என்ற ரான்சம்வேர் குழு தாக்குதலுக்குப் பொறுப்பேற்றுள்ளதாகக் கூறி, அசாஹியைத் தனது கசிவுத் தளத்தில் பட்டியலிட்டுள்ளது. நிறுவனத்தின் கோப்புகளில் சுமார் 27 ஜிகாபைட் அளவிலான தரவுகளைத் திருடியதாகவும் அது கூறியுள்ளது. திருடப்பட்ட தரவுகள் பொதுவெளியில் வெளியிடப்பட்டதை அசாஹியின் விசாரணை உறுதிப்படுத்தவில்லை. இருப்பினும், இந்தச் சம்பவம் உள்நாட்டு செயல்பாடுகள் முழுவதும் விரிவான நடவடிக்கையைத் தேவைப்படுத்தியது. அமைப்புகள் மீண்டும் செயல்படத் தொடங்கியதால் அனுப்புகைகள் படிப்படியாக மீண்டு வருகின்றன. மீட்பு மற்றும் பாதுகாப்பை வலுப்படுத்துவதில் கவனம் செலுத்துவதற்காக, முழு ஆண்டுக்கான நிதி முடிவுகளை வெளியிடுவதை நிறுவனம் ஒத்திவைத்துள்ளது. இந்த இடையூறு ஜப்பானில் உள்ள அமைப்புகளுக்கு மட்டுமே வரையறுக்கப்பட்டதாகவும், பெரோனி, பில்ஸ்னர் உர்கெல், க்ரோல்ஷ், ஐக்கிய இராச்சியத்தில் உள்ள ஃபுல்லர்ஸ் ப்ரூவரி உள்ளிட்ட அதன் உலகளாவிய பிராண்டுகளில் சேவைத் தடைகள் ஏற்படவில்லை என்றும் அசாஹி கூறுகிறது.
தாக்குதல் எவ்வாறு நடந்தது
அசாஹியின் உள்நாட்டு ஆய்வு, தாக்குதல் வேகமாகத் தீவிரமடைந்ததைக் குறிப்பிடுகிறது. ஜப்பான் நேரப்படி செப்டம்பர் 29 அன்று காலை சுமார் 7 மணிக்கு, வலையமைப்பில் கோப்புகள் மறைகுறியாக்கப்பட்டிருப்பதை ஊழியர்கள் கண்டறிந்து, பாதிக்கப்பட்ட தரவு மையத்தைத் தனிமைப்படுத்தினர். பின்னர் மேற்கொள்ளப்பட்ட தடயவியல் ஆய்வின்படி, அசாஹியின் மற்றொரு தளத்தில் இருந்த சமரசம் செய்யப்பட்ட சாதனம் வழியாக ஆரம்ப ஊடுருவல் நிகழ்ந்திருக்கலாம். இதனால் தனிமைப்படுத்தும் நடவடிக்கை எடுக்கப்படுவதற்கு முன்பே தாக்குதலாளர்கள் வலையமைப்புக்குள் நகர முடிந்தது. பின்னர் அவர்கள் பல சேவையகங்கள் மற்றும் இணைக்கப்பட்ட சாதனங்களில் ரான்சம்வேரைப் பரப்பினர். அன்றாட செயல்பாடுகளுக்குத் தேவையான ஆர்டர் பதிவு, விநியோகம், வாடிக்கையாளர் ஆதரவு அமைப்புகள் பாதிக்கப்பட்டன.
இரட்டை மிரட்டல் ஏன் ஆபத்தை அதிகரிக்கிறது
நவீன ரான்சம்வேர் தாக்குதல்களில், தரவுகளை மறைகுறியாக்குவதற்கு முன்பே திருடுவது வழக்கமாக உள்ளது. இது இரட்டை மிரட்டல் எனப்படுகிறது. தாக்குதலாளர் முக்கியமான கோப்புகளைத் திருடிய பிறகு, செயல்பாடுகளை முடக்கத் தரவுகள் அல்லது அமைப்புகளைச் சீர்குலைப்பார். பின்னர் மீட்புத் தொகை செலுத்தப்படாவிட்டால் திருடிய தகவல்களை வெளியிடுவதாக மிரட்டுவார். இந்தச் சம்பவத்தில், சுமார் 9,300 கோப்புகளை எடுத்ததாக கிலின் கூறுகிறது. திருடப்பட்ட தரவுகள் பொதுவெளியில் வெளியிடப்பட்டதற்கான உறுதிப்படுத்தக்கூடிய ஆதாரத்தைப் பார்க்கவில்லை என அசாஹி தெரிவிக்கிறது. இருப்பினும், அந்த மிரட்டல் மட்டுமே அமைப்புகளை மீட்டெடுத்தும் ஊடுருவலை விசாரித்தும் வரும் பாதிக்கப்பட்ட நிறுவனங்களுக்கு, வணிகத் தொடர்ச்சி, தனியுரிமை ஆபத்துகள், நற்பெயருக்கான பாதிப்பு ஆகியவற்றை எடைபோட வேண்டிய அழுத்தத்தை ஏற்படுத்துகிறது.
கிலின் யார், உற்பத்தித் துறைகள் ஏன் ஆபத்தில் உள்ளன
கிலின் என்பது சேவையாக வழங்கப்படும் ரான்சம்வேர் செயல்பாடாகும். ஒற்றை, மையப்படுத்தப்பட்ட குழுவாகச் செயல்படுவதற்குப் பதிலாக, இணைத் தாக்குதலாளர்களுக்கு தீம்பொருள் மற்றும் உள்கட்டமைப்பை வழங்கும் தளமாக இது இயங்குகிறது. அந்த இணைத் தாக்குதலாளர்கள் இலக்குகளுக்குள் ஊடுருவி, கிடைக்கும் லாபத்தைப் பகிர்ந்துகொள்கிறார்கள். 2022ஆம் ஆண்டு தோன்றியதிலிருந்து கிலின் நடத்தியதாகக் கூறப்படும் நூற்றுக்கணக்கான தாக்குதல்களைப் பாதுகாப்பு ஆய்வாளர்கள் கண்காணித்துள்ளனர். இந்த ஆண்டின் அறிக்கைகள், உலகின் மிகத் தீவிரமாகச் செயல்படும் ரான்சம்வேர் குழுக்களில் ஒன்றாக கிலினைக் குறிப்பிடுகின்றன. அதிக அழுத்தத்துக்கு உள்ளாகும் துறைகளில் உற்பத்தியும் ஒன்றாகப் பட்டியலிடப்பட்டுள்ளது. நிறுவனத் தகவல் தொழில்நுட்பச் சூழல்களையும், அணுகக்கூடியதாக இருந்தால் தொழில்துறை அமைப்புகளையும் குறிவைக்கும் வகையில் இந்தக் குழுவின் கருவிகள் உருவாக்கப்பட்டுள்ளன. கிலினின் குறியீட்டுத் தொகுப்பில் Rust மற்றும் C மொழிகளில் எழுதப்பட்ட கூறுகள் உள்ளன. அவை Windows, Linux, VMware ESXi அமைப்புகளில் பயன்படுத்தப்படலாம். ரஷ்யா, பெலாரஸ் உள்ளிட்ட சில நாடுகளில் உள்ள இலக்குகளைத் தவிர்க்குமாறு கிலின் தனது இணைத் தாக்குதலாளர்களிடம் கூறுவதாகவும் அச்சுறுத்தல் குறித்த உளவுத் தகவல்கள் தெரிவிக்கின்றன.
சேவைத் தடையை எளிதில் மறைக்க முடியாத நிறுவனங்களையே ரான்சம்வேர் குழுக்கள் விரும்பிக் குறிவைக்கின்றன. உற்பத்தி நிறுவனங்கள் அந்த வகையைச் சேர்ந்தவை. உற்பத்தி வரிசைகள், தொகுதி அட்டவணைகள், பொதி செய்தல், தளவாடம் ஆகியவை தரவு மையங்களிலும் மேகச் சேவைகளிலும் இயங்கும் வணிக அமைப்புகளுடன் நெருக்கமாக ஒருங்கிணைக்கப்பட்டுள்ளன. அந்த டிஜிட்டல் அமைப்புகள் செயலிழந்தால், தொழிற்சாலையில் உள்ள நிரலாக்கத் தர்க்கக் கட்டுப்படுத்திகள் பாதிக்கப்படாவிட்டாலும் உற்பத்தி பாதிக்கப்படும். உற்பத்தித் துறைக்கு எதிரான சைபர் தாக்குதல்களைக் கண்காணிக்கும் ஆய்வாளர்களின் மதிப்பீட்டின்படி, செயலிழப்பு பெரிய நிறுவனங்களுக்கு நாளொன்றுக்கு சுமார் 20 லட்சம் டாலர் செலவை ஏற்படுத்தலாம். ஆசிய-பசிபிக் பிராந்தியத்தில், 2024 முதல் பதிவான ரான்சம்வேர் நடவடிக்கைகள் கடுமையாக அதிகரித்துள்ளன. மிக அதிகம் பாதிக்கப்பட்ட நிறுவனங்களில் உற்பத்தியாளர்களும் அடங்குவர்.
எந்தத் தகவல்கள் ஆபத்தில் இருக்கக்கூடும்
நிறுவனத்தின் மடிக்கணினிகளில் இருந்த ஊழியர் தகவல்களின் 18 விவரங்கள் மட்டுமே இதுவரை உறுதியாக அம்பலமாகியுள்ளதாக அசாஹி கூறுகிறது. இருப்பினும், கிடைத்துள்ள ஆதாரங்களை ஒட்டுமொத்தமாக மதிப்பிட்ட விசாரணை, சேவையகங்களில் இருந்த தனிப்பட்ட தரவுகளின் மிகப் பெரிய தொகுப்பைத் தாக்குதலாளர் அணுகியிருக்கக்கூடும் என முடிவுசெய்தது. பாதிக்கப்பட்ட பிரிவுகளில் வாடிக்கையாளர் ஆதரவு மையங்களைத் தொடர்புகொண்ட வாடிக்கையாளர்கள், தற்போதைய மற்றும் முன்னாள் ஊழியர்கள், அவர்களது குடும்ப உறுப்பினர்கள், விழா வாழ்த்துச் செய்திகளைப் பெற்ற வெளிப்புற வணிகத் தொடர்பாளர்கள் ஆகியோர் அடங்குவர். சமரசம் செய்யப்பட்ட தரவுத் தொகுப்புகளில் பண அட்டைத் தரவுகள் இல்லை என்பதை நிறுவனம் வலியுறுத்தியுள்ளது. விசாரணை தொடர்ந்து நடைபெறுகிறது. பாதிக்கப்பட்டவர்களுக்கு நேரடியாக அறிவிப்புகள் அனுப்பப்படும்.
அசாஹியின் அறிவுறுத்தலின்படி, அம்பலமாகியிருக்கக்கூடிய தனிப்பட்ட தரவு வகைகள்:
- முழுப் பெயர் மற்றும் தொடர்பு விவரங்கள் (முகவரி, மின்னஞ்சல், தொலைபேசி)
- பாலினம் மற்றும் பிறந்த தேதி
- ஊழியர்கள், முன்னாள் ஊழியர்கள், குடும்ப உறுப்பினர்களுக்கான நிறுவனத் தொடர்பு விவரங்கள்
- வெளிப்புறக் கூட்டாளர்கள் மற்றும் தொடர்பாளர்களுக்கான வணிகத் தொடர்புத் தகவல்கள்
அசாஹியின் வாடிக்கையாளர் சேவையைத் தொடர்புகொண்டவர்களுக்கு, குறிப்பாகத் தங்களை இலக்காக்கிய மின்னஞ்சல் மோசடிகள் உடனடி ஆபத்தாக இருக்கலாம். உண்மையான பெயர்கள் மற்றும் தொடர்பு விவரங்களைப் பயன்படுத்தி நம்பத்தகுந்த செய்திகளைத் தாக்குதலாளர்கள் உருவாக்கலாம். பதிலளிக்கத் தூண்டவோ, இணைப்பைக் கிளிக் செய்யச் செய்யவோ, ஆர்டர் உறுதிப்படுத்தல்கள், பணத்தைத் திருப்பித் தருதல் அல்லது விநியோக அறிவிப்புகள் போன்ற செய்திகளை இவை பெரும்பாலும் போலியாகக் காட்டும். எதிர்பாராத தகவல்தொடர்புகள் குறித்து எச்சரிக்கையாக இருக்க வேண்டும். இணைப்புகளைத் திறப்பதையோ, மின்னஞ்சல் இணைப்புகள் வழியாகச் செல்லும் தளங்களில் உள்நுழைவுத் தகவல்களை உள்ளிடுவதையோ தவிர்க்க வேண்டும்.
இம்மர்சிவ் நிறுவனத்தின் சைபர் பாதுகாப்புப் பிரிவின் மூத்த மேலாளர் கெவின் மேரியட் கூறுகையில், தரவு திருட்டு மீட்புப் பணியை மேலும் சிக்கலாக்குகிறது. வாடிக்கையாளர் நம்பிக்கையை மீட்டெடுக்கும் காலமும் செயல்பாடுகளை மீட்டெடுக்கும் காலமும் வெவ்வேறு பாதைகளில் நகர்வதால், அமைப்புகளைச் சீரமைக்கும் குழுவுக்கு அழுத்தம் அதிகரிக்கிறது. முழுமையான நிலைத்தன்மையை எட்ட மாதங்கள் ஆகலாம் என்றும் அவர் கூறினார். முழுமையான மீட்புக்கான இறுதித் தேதியை அசாஹி வெளியிடவில்லை.
செயல்பாடுகள் பிப்ரவரி மாதம் வரை முழுமையாக மீட்டெடுக்கப்படாமல் போகும் வாய்ப்புக்கு மேலாக, வாடிக்கையாளர் தரவுத் திருட்டு அசாஹி குழுவுக்கு மேலும் அழுத்தத்தை ஏற்படுத்துகிறது.
டிஜிட்டல் செயலிழப்பு பீர் உற்பத்தியை ஏன் நிறுத்தியது
நிறுவனச் செயல்பாடுகளையும் உற்பத்தித் தளத்தையும் இணைக்கும் பல்வேறு அமைப்புகளை மதுபான ஆலைகள் சார்ந்துள்ளன. ஆர்டர் மேலாண்மை, மூலப்பொருள் திட்டமிடல், தொகுதி செய்முறைகள், பொதி அட்டவணைகள், கிடங்கு, தளவாடம் ஆகிய அனைத்தும் மென்பொருள் மூலம் ஒருங்கிணைக்கப்படுகின்றன. நிறுவன வலையமைப்பு மறைகுறியாக்கப்பட்டாலோ முடக்கப்பட்டாலோ, இந்த ஒருங்கிணைப்பு நின்றுவிடும். தொட்டிகளும் பாட்டில் நிரப்பும் இயந்திரங்களும் சேதமின்றி இருந்தாலும், ஆர்டர்கள் குறித்த தெளிவும் அட்டவணையிடும் வசதியும் இல்லாததால் உற்பத்தி வரிசை நின்றுவிடலாம். அசாஹியின் உள்நாட்டு செயல்பாடுகளில் அதுவே நிகழ்ந்தது. ஆர்டர்களைக் கையால் செயல்படுத்த வேண்டியிருந்ததாகவும், மாற்று ஏற்பாடாகத் தொலைபேசி மற்றும் தொலைநகலைப் பயன்படுத்தியதாகவும் நிறுவனம் கூறியது.
தொழில்துறைச் சம்பவங்களை ஆய்வு செய்யும் பாதுகாப்புக் குழுக்கள், தாக்குதலாளர்கள் பெரும்பாலும் நிறுவன வலையமைப்பு வழியாக நுழைந்து, பின்னர் கோப்புப் பகிர்வு, அங்கீகாரம், அட்டவணையிடல் அல்லது தொலைநிலை அணுகலைக் கையாளும் சேவையகங்கள் போன்ற ஆலைச் செயல்பாடுகளுக்கு ஆதரவான கருவிகளை நோக்கி நகர்வதாக வலியுறுத்துகின்றன. வலையமைப்புப் பிரிப்பு மற்றும் வலுவான அங்கீகாரம் இல்லாவிட்டால், வணிகத்தின் ஒரு பகுதியில் ஏற்படும் ஊடுருவல் வெவ்வேறு தளங்களுக்கும் பரவலாம். டிஜிட்டல் அமைப்புகளில் ஏற்படும் இடையூறுகள் சில மணி நேரங்களிலேயே நாடு தழுவிய விநியோக வலையமைப்பை முடக்கக்கூடும் என்பதை அசாஹி சம்பவம் காட்டுகிறது. ஜப்பானின் பல சில்லறை விற்பனையாளர்கள் அசாஹி சூப்பர் ட்ரை இருப்பு குறைந்து வருவதாகத் தெரிவித்தனர். தாமதங்களை எதிர்பார்க்குமாறு வசதிக் கடைகள் வாடிக்கையாளர்களை எச்சரித்தன. பல ஆலைகளில் நிறுவனம் மீண்டும் உற்பத்தியைத் தொடங்கியுள்ளது. அமைப்புகள் மீண்டும் செயல்படத் தொடங்கியுள்ள நிலையில், அனுப்புகைகளையும் அதிகரித்து வருகிறது.
பொது மன்னிப்புச் செய்தியில், வழக்கமான சேவையை மீட்டெடுக்க நிறுவனம் பணியாற்றியபோது, வாடிக்கையாளர்கள், கூட்டாளர்கள், ஊழியர்களை அசாஹி குழுமத் தலைவர் மற்றும் தலைமைச் செயல் அதிகாரி அட்சுஷி கட்சுகி நேரடியாகக் குறிப்பிட்டார்.
சமீபத்திய அமைப்பு இடையூறால் எங்கள் பங்குதாரர்களுக்கு ஏற்பட்ட சிரமங்களுக்கு மனமார்ந்த மன்னிப்புக் கோருகிறேன். வாடிக்கையாளர்களுக்கு இடையறாது பொருட்களை வழங்குவதை உறுதிசெய்ய மாற்று நடவடிக்கைகளைச் செயல்படுத்திக்கொண்டே, அமைப்பை விரைவில் மீட்டெடுக்க அனைத்து முயற்சிகளையும் மேற்கொண்டு வருகிறோம்.
நடவடிக்கையும் மீட்பும்
அசாஹி அவசரகாலப் பதிலளிப்பு அமைப்பை ஏற்படுத்தி, வெளிப்புற நிபுணர்களின் உதவியைப் பெற்று, ஊடுருவலைக் கட்டுப்படுத்தவும், அமைப்புகளை மீண்டும் செயல்படுத்தவும், பாதுகாப்பை வலுப்படுத்தவும் பல மாதத் திட்டத்தை வகுத்தது. தனது அடிப்படைப் பாதுகாப்பை மேம்படுத்துவதற்கான விரிவான முயற்சியில், வலையமைப்புத் தகவல் பரிமாற்றக் கட்டுப்பாடுகளை இறுக்குதல், கண்காணிப்பை மேம்படுத்துதல், மீட்பு நேரத்தைக் குறைக்க புதிய காப்புப் பிரதி வடிவமைப்புகளை உருவாக்குதல், ஊழியர்களுக்குக் கடுமையான பயிற்சி அளித்தல், நிர்வாகக் கட்டுப்பாட்டை வலுப்படுத்துதல், வழக்கமான வெளிப்புறத் தணிக்கைகளை நடத்துதல் ஆகியவை அடங்கும் என நிறுவனம் தெரிவிக்கிறது. அனுப்புகைகள் கட்டங்கட்டமாக மீண்டு வருகின்றன. கட்டுப்பாட்டு நடவடிக்கையின்போது முடக்கப்பட்ட வலையமைப்பின் பகுதிகளை மீண்டும் கட்டமைத்தும், அமைப்புகளின் ஒருமைப்பாட்டைத் தொடர்ந்து சரிபார்த்தும் குழுக்கள் பணியாற்றுகின்றன. பதிலளிப்பு மற்றும் மீட்புப் பணிகளுக்கு முன்னுரிமை அளிப்பதற்காக முழு ஆண்டுக்கான நிதி முடிவுகளை வெளியிடுவதையும் நிறுவனம் ஒத்திவைத்துள்ளது.
நிறுவனத் தகவல் தொழில்நுட்பத்துக்கும் தொழில்துறை அமைப்புகளுக்கும் இடையிலான தொடர்புப் பகுதிகளை வலுப்படுத்த வேண்டியதன் அவசியத்தை இந்தச் சம்பவம் வலியுறுத்துகிறது எனப் பாதுகாப்புத் துறைத் தலைவர்கள் கூறுகின்றனர். அனைத்து அணுகல்களும் தொடர்ந்து சரிபார்க்கப்படும் ‘ஜீரோ டிரஸ்ட்’ அணுகுமுறையை நிறுவனங்கள் பின்பற்றினால், ஊடுருவலால் ஏற்படும் பாதிப்பின் பரப்பைக் குறைக்கலாம் என அவனேட் நிறுவனத்தின் உலகளாவிய பாதுகாப்பு நடைமுறைக்கான தொழில்நுட்பத் தலைவர் ஜேசன் ரெவில் கூறினார்.
செயல்பாட்டுத் தொழில்நுட்பம் மற்றும் தகவல் தொழில்நுட்பம் உள்ளடங்கிய வலையமைப்புகளில் வளர்ந்து வரும் ஆபத்தையும், ஒவ்வொரு நிறுவனத்துக்கும் ஜீரோ டிரஸ்ட் கொள்கைகள் ஏன் முக்கியம் என்பதையும் அசாஹி மீதான சைபர் தாக்குதல் எடுத்துக்காட்டுகிறது.
ஜப்பான் எதிர்கொள்ளும் பரந்த ரான்சம்வேர் அலை
ஜப்பான் மற்றும் பரந்த ஆசிய-பசிபிக் பிராந்தியத்தில் உள்ள நிறுவனங்களுக்கு ரான்சம்வேர் பெரும் நெருக்கடியை ஏற்படுத்தி வருகிறது. 2024 முதல் ரான்சம்வேர் சம்பவங்கள் சாதனை அளவை எட்டியுள்ளதாக ஜப்பானின் தேசியக் காவல் முகமை தெரிவித்துள்ளது. ஜப்பானிய நிறுவனங்கள் குறித்த ஆய்வுகளின்படி, செயல்பாடுகள் அடிக்கடி ஒரு வாரத்துக்கும் மேலாக முடங்குகின்றன. சில சம்பவங்களில் இந்த முடக்கம் அதைவிட நீடித்து, மீட்புக்கு அதிக செலவையும் ஏற்படுத்துகிறது. ஒளியியல் மற்றும் பதிப்புத் துறைகள் உள்ளிட்ட ஜப்பானின் பெரிய நிறுவனங்களில் அண்மையில் நிகழ்ந்த தாக்குதல்கள், பல வார இடைநிறுத்தங்களுக்கும் கணிசமான இழப்புகளுக்கும் வழிவகுத்தன.
பாதுகாப்பை வலுப்படுத்த சட்டமியற்றுநர்களும் அரசு அமைப்புகளும் நடவடிக்கை எடுத்துள்ளன. முக்கியத் துறைகள் மீதான தொடர்ச்சியான தாக்குதல்களால் ஏற்படும் பாதிப்பைக் குறைக்கும் நோக்கில், செயலில் ஈடுபடும் சைபர் பாதுகாப்புக்கான புதிய கட்டமைப்பு 2025ஆம் ஆண்டில் பகுதியளவில் சட்டமாக்கப்பட்டது. இருப்பினும், தடுப்பு மற்றும் பதிலளிப்புக்கான உடனடிப் பொறுப்பு தனியார் நிறுவனங்களிடமே உள்ளது. தாக்குதலாளர்கள் வலையமைப்புகளுக்குள் நகர்வதிலும் அமைப்புகளை மறைகுறியாக்குவதிலும் வேகமடைந்து வருவதால், கண்டறிந்து கட்டுப்படுத்துவதற்கான கால அவகாசம் குறைந்து வருவதாகத் துறை நிபுணர்கள் எச்சரிக்கின்றனர். ஆரம்ப ஊடுருவலுக்கும் ரான்சம்வேர் செயல்படுத்தப்படுவதற்கும் இடையிலான குறுகிய கால இடைவெளி இதை வெளிப்படுத்துகிறது.
சமீபத்திய தாக்குதல்களின் வேகமும் துல்லியமும் காரணமாக, வழக்கமான பயிற்சியும் முதலீடும் இல்லாவிட்டால் நிறுவனங்களுக்கு எதிர்வினையாற்ற மிகக் குறைந்த அவகாசமே கிடைக்கும் என ISACA அமைப்பின் தலைமை உலகளாவிய உத்தி அதிகாரி கிறிஸ் டிமிட்ரியாடிஸ் எச்சரிக்கிறார்.
தாக்குதலைக் கண்டறிந்து தடுத்து நிறுத்துவதற்கான அவகாசம் குறைந்து வருகிறது; குற்றவாளிகளின் உத்திகள் வேகமாக நகர்கின்றன. நிறுவனங்கள் முன்கூட்டிய சைபர் பாதுகாப்புத் தடுப்பு மற்றும் பயிற்சியை அடிப்படை வணிக முன்னுரிமைகளாகக் கருத வேண்டும். அடிக்கடி சம்பவப் பதிலளிப்புப் பயிற்சிகளை நடத்துவதோடு, டிஜிட்டல் பொறுப்பை அனைவரும் பகிர்ந்துகொள்ளும் பண்பாட்டையும் உருவாக்க வேண்டும்.
நிறுவனங்கள் இப்போது என்ன செய்யலாம்
சிக்கலான தளவாடங்களைச் சார்ந்துள்ள மதுபான உற்பத்தியாளர்கள், உணவுப் பொருள் உற்பத்தியாளர்கள் மற்றும் பிற உற்பத்தி நிறுவனங்கள், ரான்சம்வேர் குழுக்கள் பயன்படுத்தும் பலவீனங்களைச் சரிசெய்வதன் மூலம் ஆபத்தைக் குறைக்கலாம். அசாஹி சம்பவத்துக்குப் பிறகு பாதுகாப்பு நிலையை மறுஆய்வு செய்யும் தலைவர்கள் கவனிக்க வேண்டிய சில முக்கிய நடவடிக்கைகள்:
- நிறுவனத் தகவல் தொழில்நுட்பத்துக்கும் ஆலை அமைப்புகளுக்கும் இடையிலான இணைப்புகளை வரைபடமிட்டு, பக்கவாட்டுப் பரவலைக் கட்டுப்படுத்த வலையமைப்புகளைப் பிரிக்கவும். தொலைநிலை அணுகல் மற்றும் நிர்வாகப் பொறுப்புகளுக்கு பலகாரணி அங்கீகாரத்தை கட்டாயப்படுத்தவும்.
- அடையாள மேலாண்மை அமைப்புகளை வலுப்படுத்தி, பயன்படுத்தப்படாத கணக்குகளை நீக்கவும். வழக்கத்திற்கு மாறான செயல்பாடுகளுக்காக உள்நுழைவுகளைக் கண்காணிக்கவும். வலுவான கடவுச்சொற்களையும், மின்னஞ்சல் மோசடிகளைத் தடுக்கும் கூடுதல் அங்கீகார முறைகளையும் கட்டாயப்படுத்தவும்.
- இணையத்தை நேரடியாக எதிர்கொள்ளும் கருவிகள், தொலைநிலை அணுகல் நுழைவாயில்கள், கோப்பகச் சேவைகள் ஆகியவற்றுக்கான புதுப்பிப்புகளுக்கு முன்னுரிமை அளிக்கவும். தகவல் தொழில்நுட்பம் மற்றும் செயல்பாட்டுச் சூழல்கள் இரண்டிலும் உள்ள பாதிப்புகளைத் தொடர்ந்து கண்காணிக்கவும்.
- அன்றாட வலையமைப்பு அணுகலிலிருந்து தனிமைப்படுத்தப்பட்ட, நம்பகமான காப்புப் பிரதிகளை உருவாக்கி அவற்றைத் தவறாமல் சோதிக்கவும். முக்கிய வணிக அமைப்புகளையும் ஆலை ஆதரவுச் சேவைகளையும் விரைவாக மீட்டெடுக்க முடியும் என்பதை உறுதிசெய்யவும்.
- சேவையகங்கள் மற்றும் பணிநிலையங்கள் அனைத்திலும் முனையக் கண்டறிதல் மற்றும் பதிலளிப்பு வசதியைப் பயன்படுத்தவும். எச்சரிக்கைகளைச் சரிபார்த்து நடவடிக்கை எடுக்கக்கூடிய குழுவுக்கு அவை 24 மணி நேரமும் சென்றடைவதை உறுதிசெய்யவும்.
- நிர்வாகிகள், சட்டப் பிரிவு, செயல்பாட்டுக் குழுக்கள், தகவல் தொடர்புக் குழுக்கள் ஆகியோருடன் இணைந்து சம்பவப் பதிலளிப்புத் திட்டத்தை உருவாக்கிப் பயிற்சி செய்யவும். மேசைப் பயிற்சிகளும் நேரடிப் பயிற்சிகளும் உண்மையான சம்பவங்களின்போது ஏற்படும் குழப்பத்தைக் குறைக்கும்.
- வழங்குநர் ஆபத்து மேலாண்மையை மேம்படுத்தவும். நிர்வகிக்கப்பட்ட சேவை வழங்குநர்கள் மற்றும் முக்கிய விற்பனையாளர்களுக்கான பாதுகாப்பு எதிர்பார்ப்புகளை மறுஆய்வு செய்து, ஊடுருவல் ஏற்பட்டால் உடனடியாகத் தெரிவிக்க வேண்டும் எனக் கோரவும்.
- செயல்பாட்டுத் தொழில்நுட்பம் மற்றும் அதற்கு ஆதரவான அமைப்புகளின் பட்டியலைத் தயாரிக்கவும். தேவையற்ற இணைப்புகளை நீக்கவும், தொலைநிலை அணுகல் வழிகளைக் குறைக்கவும், மாற்றங்களை முறையான கட்டுப்பாட்டு நடைமுறைகள் மூலம் சரிபார்க்கவும்.
பாதிக்கப்பட்டவர்கள் என்ன செய்ய வேண்டும்
விசாரணை தொடரும் நிலையில், அசாஹியைத் தொடர்புகொண்டவர்கள் மோசடி மற்றும் அடையாளத் தகவல் தவறாகப் பயன்படுத்தப்படுவதற்கான ஆபத்தைக் குறைக்கச் சில நடைமுறை நடவடிக்கைகளை எடுக்கலாம்:
- தனிப்பட்ட தகவல்களைக் கேட்கும் எதிர்பாராத அழைப்புகள், குறுஞ்செய்திகள், மின்னஞ்சல்கள் குறித்து எச்சரிக்கையாக இருக்கவும். தெரியாத அனுப்புநர்களிடமிருந்து வரும் இணைப்புகளைக் கிளிக் செய்யவோ, கோப்புகளைத் திறக்கவோ வேண்டாம்.
- சமீபத்திய ஆர்டர்கள் அல்லது விநியோகங்களைக் குறிப்பிடும் எந்தச் செய்தியையும் கவனத்துடன் அணுகவும். நம்பகமான தொலைபேசி எண்ணைப் பயன்படுத்தி நிறுவனத்தின் இணையதளம் அல்லது வாடிக்கையாளர் சேவையை நேரடியாகத் தொடர்புகொண்டு சரிபார்க்கவும்.
- அசாஹியைத் தொடர்புகொள்ளப் பயன்படுத்திய அதே மின்னஞ்சல் முகவரியுடன் இணைக்கப்பட்ட கணக்குகளின் கடவுச்சொற்களை மாற்றவும்; குறிப்பாக ஒரே கடவுச்சொல்லை மீண்டும் பயன்படுத்தியிருந்தால் அவற்றை மாற்றுவது அவசியம். வசதி இருந்தால் பலகாரணி அங்கீகாரத்தைச் செயல்படுத்தவும்.
- வங்கி மற்றும் அட்டை அறிக்கைகளில் வழக்கத்திற்கு மாறான கட்டணங்கள் உள்ளனவா எனக் கண்காணிக்கவும். பண அட்டைத் தரவுகள் அம்பலமாகவில்லை என அசாஹி கூறினாலும், குற்றவாளிகள் தொடர்புடைய மோசடிகளில் ஈடுபடலாம்.
- வரும் சில மாதங்களில் இலக்கு வைத்து அனுப்பப்படும் மின்னஞ்சல் மோசடிகளின் அறிகுறிகளுக்காக அஞ்சல் பெட்டியையும் மின்னஞ்சலையும் கண்காணிக்கவும். கசிந்த தொடர்புப் பட்டியல்களைத் தாக்குதலாளர்கள் அடிக்கடி மீண்டும் பயன்படுத்துவார்கள்.
- உங்கள் தனிப்பட்ட தரவுகள் அம்பலமாகியிருக்கலாம் என நீங்கள் கருதினால், அடையாளப் பாதுகாப்பு அல்லது கடன் கண்காணிப்புச் சேவைகளில் சேர்வதைக் கருத்தில் கொள்ளவும்.
முக்கிய அம்சங்கள்
- செப்டம்பர் 29 அன்று ரான்சம்வேர் தாக்குதலைக் கண்டறிந்த அசாஹியின் ஜப்பான் முழுவதுமான ஆர்டர் பதிவு, அனுப்புகை, வாடிக்கையாளர் ஆதரவு சேவைகள் பாதிக்கப்பட்டன.
- சுமார் 19.14 லட்சம் பேருடன் தொடர்புடைய தனிப்பட்ட தரவுகள், அவர்களில் சுமார் 15.25 லட்சம் வாடிக்கையாளர்கள் உட்பட, அம்பலமாகியிருக்கலாம். கடன் அட்டைத் தரவுகள் இதில் சம்பந்தப்பட்டதாகத் தெரியவில்லை.
- கிலின் தாக்குதலுக்குப் பொறுப்பேற்று, அசாஹியிடமிருந்து சுமார் 27 ஜிகாபைட் தரவுகளைத் திருடியதாகக் கூறுகிறது. திருடப்பட்ட தகவல்கள் பொதுவெளியில் கசிந்ததை நிறுவனம் உறுதிப்படுத்தவில்லை.
- ஊழியர்கள் கையால் செயலாக்கும் முறைக்குத் திரும்பியதால் உற்பத்தியும் விநியோகமும் பாதிக்கப்பட்டன. ஜப்பானின் கடைகளில் தட்டுப்பாடு ஏற்பட்டதாகத் தெரிவிக்கப்பட்டது. இருப்பினும், அனுப்புகைகள் தற்போது மீண்டு வருகின்றன.
- உள்நாட்டு அமைப்புகளுக்கு மட்டுமே இடையூறு ஏற்பட்டதாக அசாஹி வரையறுத்துள்ளது. குழுமத்துக்குச் சொந்தமான சர்வதேச பிராண்டுகளில் சேவைத் தடைகள் இல்லை எனத் தெரிவிக்கப்பட்டது.
- வலையமைப்புக் கட்டுப்பாடுகளை இறுக்குதல், புதிய காப்புப் பிரதிகள், மேம்பட்ட கண்காணிப்பு, பயிற்சி, வெளிப்புறத் தணிக்கைகள் ஆகியவற்றின் மூலம் நிறுவனம் பாதுகாப்பை வலுப்படுத்துகிறது.
- செயலிழப்பை மறைப்பது கடினம் என்பதாலும் அதன் செலவு அதிகம் என்பதாலும் ரான்சம்வேர் குழுக்கள் உற்பத்தியாளர்களைக் குறிவைப்பதாக நிபுணர்கள் எச்சரிக்கின்றனர். விரைவான கண்டறிதலும் வலையமைப்புப் பிரிப்பும் அவசியம் என்றும் அவர்கள் கூறுகின்றனர்.
- ஜப்பான் பரந்த ரான்சம்வேர் தாக்குதல்களை எதிர்கொள்கிறது. தேசியப் பாதுகாப்பை வலுப்படுத்த அதிகாரிகள் நடவடிக்கைகளை எடுத்துள்ள நிலையில், தடுப்பு மற்றும் சம்பவங்களுக்கான தயார்நிலையை மேம்படுத்துமாறு நிறுவனங்கள் வலியுறுத்தப்படுகின்றன.