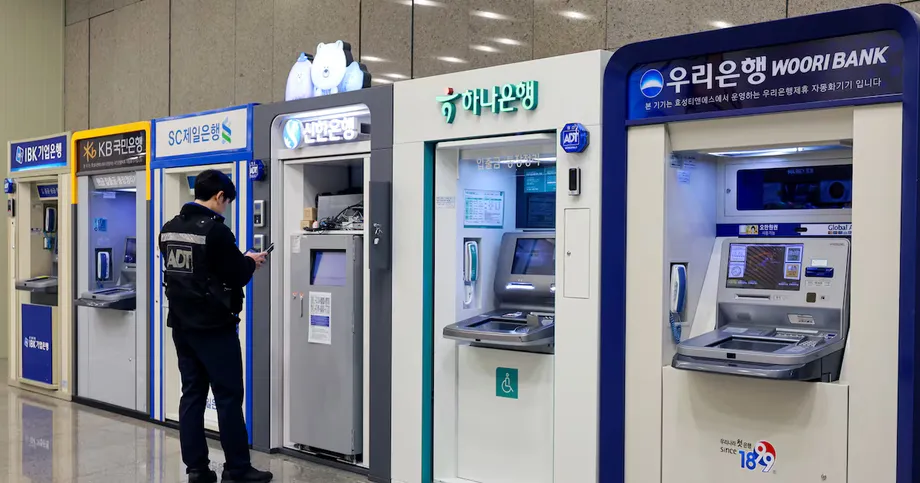
விசாரணை விரிவடையும் நிலையில் ஏழு நிதி நிறுவனங்களில் தரவுக் கசிவு
சுமார் 66,000 தனிநபர்கள் மற்றும் 2,200 நிறுவனப் பதிவுகள் தொடர்பான தகவல்கள் அம்பலமானதாகக் கூறப்படும் நிதித்துறை இணையத் தாக்குதல் தொடர்பான விசாரணையை தென் கொரிய காவல்துறை விரிவுபடுத்தியுள்ளது. பாதுகாப்புச் சோதனைக்காக வடிவமைக்கப்பட்ட ARTEX என்ற செயற்கை நுண்ணறிவுக் கருவியைத் தாக்குதலாளர்கள் பயன்படுத்தியிருக்கலாம் என விசாரணையாளர்கள் சந்தேகிக்கின்றனர். இதற்கிடையில், அக்கருவியின் உருவாக்குநர் அதை பொதுமக்களுக்கு விநியோகிப்பதையும் புதுப்பிப்பதையும் நிறுத்துவதாக அறிவித்துள்ளார்.
உள்ளடக்கம்
- விசாரணை விரிவடையும் நிலையில் ஏழு நிதி நிறுவனங்களில் தரவுக் கசிவு
- தாக்குதல் நடவடிக்கையும் பதிலளிப்பும் எவ்வாறு முன்னேறின
- ARTEX என்ன செய்கிறது; விசாரணையாளர்கள் என்ன கண்டறிந்தனர்
- செயற்கை நுண்ணறிவின் உதவி என்பது தனித்துச் செயல்பட்ட தாக்குதலாளர் என்று பொருளல்ல
- சீனாவை நோக்கிய ஆதாரங்கள் சர்ச்சைக்குரியவையாக உள்ளன
- Telegram கணக்கு விசாரணைக்கு மற்றொரு வழியைத் திறக்கிறது
- ARTEX-இன் பொதுப் பதிப்பை நிறுத்துவதால் ஏற்கெனவே பதிவிறக்கிய நகல்களைத் திரும்பப் பெற முடியாது
- துணை அமைப்புகளும் விரிவான பாதுகாப்பு ஆய்வும்
- மோசடித் தடுப்பும் நிலுவையில் உள்ள முடிவுகளும்
- முக்கிய அம்சங்கள்
காவல்துறை பணிக்குழுவில் இருந்த விசாரணையாளர்களின் எண்ணிக்கை 28-இலிருந்து 43 ஆக உயர்த்தப்பட்டுள்ளது. டிஜிட்டல் தடயவியல் மற்றும் சர்வதேச ஒத்துழைப்புக்காகக் கூடுதலாக 15 பேர் நியமிக்கப்பட்டுள்ளனர். தாக்குதல்களை நடத்தியவர்கள் யார், எத்தனை பேர் அதில் ஈடுபட்டனர், தகவல் திருட்டில் செயற்கை நுண்ணறிவு எவ்வாறு பங்களித்தது என்பன உள்ளிட்ட முக்கியக் கேள்விகளுக்கு இன்னும் விடை கிடைக்கவில்லை.
தரவுக் கசிவு ஏற்பட்டதாக ஏழு நிறுவனங்கள் தெரிவித்துள்ளன: ஷின்ஹான் வங்கி, கேபி கூக்மின் வங்கி, ஹனா வங்கி, பிஎன்கே பூசான் வங்கி, யேகரம் சேமிப்பு வங்கி, வெல்கம் சேமிப்பு வங்கி மற்றும் ஹூண்டாய் கேபிடல். என்ஹெச் நோங்ஹ்யுப் வங்கியும் வூரி வங்கியும் குறிவைக்கப்பட்டதாகக் கூறப்படுகிறது. ஆனால், இவ்விரு வங்கிகளும் தரவுக் கசிவை உறுதிப்படுத்தவில்லை. சில தகவல்கள் ஏழு நிறுவனங்களில் கசிவு ஏற்பட்டதாகவும், மற்றவை குறைந்தது ஒன்பது நிறுவனங்கள் குறிவைக்கப்பட்டதாகவும் குறிப்பிடுவதற்கான காரணம் இதுவே.
25,729 வாடிக்கையாளர்களுக்குச் சொந்தமான பெயர்கள், தொலைபேசி எண்கள் மற்றும் கடன் விண்ணப்பங்களுடன் சமர்ப்பிக்கப்பட்ட வருமான விவரங்கள் திருடப்பட்டதாக ஷின்ஹான் தெரிவித்துள்ளது. சுமார் 40,000 வாடிக்கையாளர்கள் பாதிக்கப்பட்டதாக யேகரம் கூறியுள்ளது. இந்த இரு எண்ணிக்கைகளின் கூட்டுத்தொகை 65,729. இது சுமார் 66,000 தனிநபர்கள் பாதிக்கப்பட்டதாகக் கூறப்படும் எண்ணிக்கைக்கு நெருக்கமானது. 89 பேர் பாதிக்கப்பட்டதாக ஹனா தெரிவித்துள்ளது; 119 பேர் பாதிக்கப்பட்டதாக கேபி கூக்மின் கூறியுள்ளது.
மொத்தப் பாதிப்பு குறித்த தகவல்கள் வேறுபடுகின்றன. வாடிக்கையாளர்களின் எண்ணிக்கை 68,000 வரை இருக்கலாம் என ஒரு தகவல் கூறுகிறது; மற்றொன்று சுமார் 66,000 தனிநபர்களையும் 2,200 நிறுவனப் பதிவுகளையும் தனித்தனியாகக் குறிப்பிடுகிறது. நிறுவனப் பதிவுகளைத் தனிநபர் பாதிப்புகளின் எண்ணிக்கையுடன் தானாகவே சேர்க்க முடியாது. அனைத்து நிறுவனங்களிலும் எத்தனை தனித்துவமான நபர்கள் பாதிக்கப்பட்டனர் என்பதை உறுதிப்படுத்தும் ஒருங்கிணைக்கப்பட்ட எண்ணிக்கையை அதிகாரிகள் இன்னும் வெளியிடவில்லை.
வெளியான தகவல்களின் வகை வங்கிக்கு வங்கி மாறுபடுகிறது. பெயர்கள், தனிநபர் அடையாள எண்கள் மற்றும் தொலைபேசி எண்கள் திருடப்பட்டதாகவும், நிதித் தகவல்கள் திருடப்படவில்லை என்றும் ஹனா தெரிவித்துள்ளது. இந்த விரிவான தாக்குதல் நடவடிக்கையில் அம்பலமான பதிவுகளில் ஆண்டு வருமானம், கடன் வரம்புகள் மற்றும் கடன் தயாரிப்புகள் இடம்பெற்றதாகக் கூறப்படுகிறது. இத்தகைய விவரங்கள் திருடப்படுவது, வைப்புத் தொகைகள் திருடப்படுவதற்குச் சமமல்ல. எனினும், மோசடியாளர்கள் நம்பகமாக ஆள்மாறாட்டம் செய்ய இத்தகவல்கள் உதவக்கூடும்.
தாக்குதல் நடவடிக்கையும் பதிலளிப்பும் எவ்வாறு முன்னேறின
செப்டம்பர் 27 முதல் அக்டோபர் 1 வரை முக்கியத் தாக்குதல்கள் நடைபெற்றிருக்கலாம் என அதிகாரிகள் கருதுகின்றனர். செப்டம்பர் 30 அன்று ஷின்ஹான் வங்கியில் இணையத் தாக்குதல் நடந்ததாக நம்பப்படுகிறது; அக்டோபர் 1 அன்று அது தரவுக் கசிவை வெளியிட்டது. அடுத்தடுத்த பாதுகாப்பு விசாரணைகளும் ARTEX-இன் பொதுப் பதிப்பு மேம்பாடு நிறுத்தப்பட்டதும், தொடக்க வங்கி அறிவிப்புகளைத் தாண்டி விசாரணை விரிவடையக் காரணமாகியுள்ளன.
- ஜூலை: ARTEX GitHub-இல் இலவசமாகப் பயன்பாட்டுக்கு வந்தது.
- செப்டம்பர்: Baidu நடத்திய Agent+ தாக்குதல் மற்றும் தற்காப்புச் சவாலில் இக்கருவி வென்றது.
- செப்டம்பர் 27 முதல் அக்டோபர் 1 வரை: சந்தேகிக்கப்படும் நிதித்துறைத் தாக்குதல் நடவடிக்கை இந்தக் காலப்பகுதியில் நடந்ததாக விசாரணையாளர்கள் மதிப்பிடுகின்றனர்.
- செப்டம்பர் 30: ஷின்ஹான் வங்கியில் தரவுக் கசிவு ஏற்பட்டதாக அதிகாரிகள் நம்புகின்றனர்.
- அக்டோபர் 1: வாடிக்கையாளர் தகவல்கள் இழக்கப்பட்டதை ஷின்ஹான் பொதுவில் அறிவித்தது.
- அக்டோபர் 8: ARTEX-க்கு இனி பொதுப் புதுப்பிப்புகள் வழங்கப்படாது என்றும், அது தனிப்பட்ட விநியோக முறைக்கு மாறும் என்றும் உருவாக்குநர் Autumn-27 அறிவித்தார். விசாரணைக்குட்பட்ட Telegram கணக்கு ஒன்றும் அன்றே நீக்கப்பட்டது.
- அக்டோபர் 11: இணையச் சேவைகளை முடக்கும் வகையில் தாக்குதல் நடத்தும் குழுவுடன் அந்தக் கணக்குக்குத் தொடர்பு இருக்கக்கூடும் எனப் புதிய தகவல்கள் தெரிவித்தன.
தொடக்கத்தில், தேசிய காவல் அமைப்பின் இணையப் பயங்கரவாத விசாரணைப் பிரிவைச் சேர்ந்த நான்கு குழுக்களில் 28 விசாரணையாளர்கள் பணியில் ஈடுபடுத்தப்பட்டனர். பின்னர் இந்த எண்ணிக்கை 43 ஆக உயர்த்தப்பட்டது; இது சுமார் 54 சதவீத அதிகரிப்பாகும். கூடுதலாக நியமிக்கப்பட்டவர்கள் டிஜிட்டல் ஆதாரங்களை மீட்பதிலும் எல்லை தாண்டிய ஒத்துழைப்பிலும் கவனம் செலுத்துகின்றனர்.
ARTEX என்ன செய்கிறது; விசாரணையாளர்கள் என்ன கண்டறிந்தனர்
ARTEX என்பது பெரிய மொழி மாதிரி அல்ல. ChatGPT, Claude மற்றும் DeepSeek உள்ளிட்ட வெளிப்புற மாதிரிகளுடன் இணைந்து, அவற்றின் வெளியீடுகளைப் பயன்படுத்திப் பாதுகாப்புச் சோதனைப் பணிகளை ஒருங்கிணைக்கும் தானியக்கத் தளம் இது. ஊடுருவல் சோதனை என்பது, தீங்கிழைக்கும் தாக்குதலாளர் பயன்படுத்துவதற்கு முன் பலவீனங்களைக் கண்டறிய அனுமதியுடன் மேற்கொள்ளப்படும் முயற்சியாகும்.
இந்தக் கருவியை சீன இணையப் பாதுகாப்புப் பொறியாளர் லீ புஹுவா உருவாக்கினார். அவர் Autumn என்ற புனைப்பெயரையும் GitHub-இல் Autumn-27 என்ற கணக்குப் பெயரையும் பயன்படுத்துகிறார். இதன் வடிவமைப்பு, இலக்குகள் குறித்த தகவல்களைச் சேகரிக்கவும், பாதுகாப்பு குறைபாடுகளைத் தேடவும், அமைப்புகளுக்குள் நுழைவதற்கான வழிகளைத் திட்டமிடவும், பாதுகாப்புக் கருவிகளை இயக்கவும், பலவீனங்களைச் சரிபார்க்கவும் செயற்கை நுண்ணறிவு முகவர்களுக்கு உதவுகிறது. யார் வழிநடத்துகிறார்கள், அனுமதி உள்ளதா என்பதன் அடிப்படையில், இதே செயல்முறை முறையான சோதனைக்கும் அங்கீகாரமற்ற ஊடுருவலுக்கும் பயன்படலாம்.
தென் கொரிய இணையப் பாதுகாப்பு நிறுவனமான ஜெனியன்ஸின் பாதுகாப்பு மையத் தலைவர் மூன் ஜோங்-ஹ்யுன், தாக்குதல்களைக் கட்டுப்படுத்தியதாக நம்பப்படும் சேவையகங்களின் HTML தலைப்புகளில் ARTEX கன்சோல் அடையாளத்தைக் கண்டறிந்தார். அதில் "ARTEX - 自主渗透测试控制台" என்று இருந்தது; இதன் பொருள் தானியக்க ஊடுருவல் சோதனைக் கட்டுப்பாட்டகம் என்பதாகும். இத்தகைய தடயங்கள் அந்த மென்பொருள் பயன்படுத்தப்பட்டிருக்கலாம் என்ற மதிப்பீட்டை ஆதரிக்கின்றன. ஆனால், அதை இயக்கியவர் யார் என்பதை அவை உறுதிப்படுத்துவதில்லை.
தாக்குதலாளர் Anthropic நிறுவனத்தின் Claude மற்றும் Claude Code உடன் ARTEX-ஐப் பயன்படுத்தியிருக்கலாம் என CrowdStrike மதிப்பிட்டது. DeepSeek உள்ளிட்ட பல மாதிரிகள் ARTEX உடன் பயன்படுத்தப்பட்டதாக மற்ற விசாரணைத் தகவல்கள் கூறுகின்றன. ஒரே செயற்கை நுண்ணறிவு அமைப்பு தனியாகச் செயல்பட்டதைவிட, பல கருவிகள் இணைந்து பயன்படுத்தப்பட்டிருக்கலாம் என்பதையே இத்தகவல்கள் சுட்டுகின்றன. எந்த மாதிரி எந்தப் பணியைச் செய்தது என்பது குறித்த முழுமையான விவரம் இன்னும் உறுதிப்படுத்தப்படவில்லை.
செயற்கை நுண்ணறிவின் உதவி என்பது தனித்துச் செயல்பட்ட தாக்குதலாளர் என்று பொருளல்ல
தானியக்கச் செயல்பாட்டுக்கும் மனிதப் பொறுப்புக்கும் இடையிலான வேறுபாடே இந்த வழக்கின் மையமாக உள்ளது. அமைப்புகளை ஆய்வு செய்யவும், முடிவுகளைப் புரிந்துகொள்ளவும், குறியீட்டைத் தயாரிக்கவும் தேவையான நேரத்தைச் செயற்கை நுண்ணறிவு குறைக்கலாம். அதே நேரத்தில், இலக்குகளைத் தேர்ந்தெடுத்து நடவடிக்கையை வழிநடத்துவது ஒரு நபராக இருக்கலாம். செயற்கை நுண்ணறிவு பயன்படுத்தப்பட்டதற்கான ஆதாரம், மனித முடிவுகள் இன்றி முழு ஊடுருவலும் நடந்தது என்பதை நிரூபிப்பதில்லை.
தாக்குதல்களில் மனிதர்களின் வழிநடத்தல் குறித்த கொரியா நிதிப் பாதுகாப்பு நிறுவன அதிகாரி ஒருவர் கூறியதாவது:
தாக்குதல்களில் செயற்கை நுண்ணறிவு பயன்படுத்தப்பட்டது உண்மைதான். ஆனால், மனித ஈடுபாடு இல்லாமல் அது தனித்துச் செயல்படவில்லை. ஒரு ஹேக்கர் செயற்கை நுண்ணறிவைக் கருவியாகப் பயன்படுத்தினார்.
திருடப்பட்ட கொரியத் தரவுக் கசிவு விவரங்கள் பொதுவாக எங்கு விற்கப்படுகின்றன என்றும், தரவுகளை விற்கப் பயன்படுத்தப்படும் கொரிய Telegram குழுக்களைக் கண்டறிய உதவுமாறும் செயற்கை நுண்ணறிவு உரையாடல் பதிவுகளில் கேள்விகள் இடம்பெற்றதாக CrowdStrike தெரிவித்தது. இந்தக் கோரிக்கைகளின் அடிப்படையில், நடவடிக்கை நிதி ஆதாயத்தை நோக்கமாகக் கொண்டது என அது மதிப்பிட்டது. எனினும், திருடப்பட்ட பதிவுகள் உண்மையில் விற்கப்பட்டன என்பதை இக்கோரிக்கைகள் மட்டும் நிரூபிக்கவில்லை.
ARTEX போன்ற கருவிகள் குறைந்த தொழில்நுட்ப அனுபவமுள்ளவர்களுக்கும் தாக்குதல்களை எளிதாக்கக்கூடும் என கொரியா பல்கலைக்கழகத்தின் இணையப் பாதுகாப்புப் பள்ளிப் பேராசிரியர் கிம் சுங்-ஜூ எச்சரித்தார்:
செயற்கை நுண்ணறிவு ஹேக்கிங் கருவிகள் தொடர்ந்து உருவாகும். இதனால் நிபுணத்துவம் இல்லாதவர்களும் எளிதாகத் தாக்குதல் நடத்த முடியும். அதன் விளைவாக, இத்தகைய தாக்குதல்கள் அதிகரிக்கும்.
நடைமுறையில் கவலைக்குரியவை வேகமும் அளவும்தான். ஒவ்வொரு பணியையும் கைமுறையாகச் செய்வதற்குப் பதிலாக, ஒருங்கிணைக்கப்பட்ட செயற்கை நுண்ணறிவு முகவர்களைப் பயன்படுத்தி ஒருவர் பல நிறுவனங்களைத் தொடர்ச்சியாக ஆய்வு செய்யலாம். அதனால் பயன்படுத்தக்கூடிய பாதுகாப்புக் குறைபாடுகள், அணுகல் வழிகள் அல்லது மனிதத் தீர்மானத்தின் தேவை மறைவதில்லை; ஆனால் அவற்றைத் தேடும் முயற்சியைக் குறைக்கலாம்.
சீனாவை நோக்கிய ஆதாரங்கள் சர்ச்சைக்குரியவையாக உள்ளன
சந்தேகிக்கப்படும் இயக்குநர் சீன மொழி பேசுபவர், நிதி ஆதாயத்தை நோக்கமாகக் கொண்டவர், குவாங்டாங் மாகாணத்தில் இருப்பவர் என CrowdStrike மதிப்பிட்டது. இந்த மதிப்பீட்டை உறுதியான முடிவாக முன்வைக்காமல், மிதமான நம்பகத்தன்மை கொண்டதாக அது குறிப்பிட்டது.
அடையாளம் காண்பதற்கான ஆதாரங்களில் ஒன்று, பாதுகாப்பு ஆய்வாளர் பணிக்கான விண்ணப்ப விவரங்களைத் தயாரிக்குமாறு கோரிய Claude உரையாடல். அதில் 26 வயது, மாமிங் நகர இருப்பிடம், கல்வி விவரங்கள் மற்றும் Telegram கணக்கு ஆகியவை இடம்பெற்றிருந்தன. இந்த விவரங்கள் தாக்குதலாளருடையதாக இருக்கலாம் என CrowdStrike கருதியது. வெளியிடப்பட்ட தொலைபேசி எண்ணுடன் தொடர்புடைய நபர், தமக்கு இதில் தொடர்பில்லை என்றும், அனுமதியின்றி தனிப்பட்ட தகவல்கள் பயன்படுத்தப்பட்டதாகவும் மறுத்துள்ளார்.
ஹேக்கிங் முயற்சிகளுடன் தொடர்புடைய 28 IP முகவரிகளை நிதி மேற்பார்வைச் சேவை கண்டறிந்தது. அவை பரவியிருந்த புவியியல் பகுதிகள் குறித்த தகவல்கள் வேறுபடுகின்றன: சுமார் ஒரு டஜன் நாடுகள் என ஒரு தகவல் கூறுகிறது; மற்றொன்று அமெரிக்கா, ஜப்பான், ஜெர்மனி மற்றும் குறைந்தது 10 நாடுகளைக் குறிப்பிடுகிறது. தாக்குதல்களைக் கட்டுப்படுத்திய சேவையகங்கள் ஹாங்காங்கில் இருந்ததாகவும், தனியான தாக்குதல் சேவையகங்களும் மாற்று அணுகல் வழிகளும் இருந்ததாகவும் விசாரணையாளர்கள் கண்டறிந்ததாகக் கூறப்படுகிறது.
IP முகவரி என்பது இணைய இணைப்பு அல்லது சேவையகத்தின் இருப்பிடத்தைக் காட்டுகிறது; அதை யார் கட்டுப்படுத்துகிறார்கள் என்பதை அவசியம் காட்டுவதில்லை. அதேபோல், சீன உருவாக்குநர் உருவாக்கிய மென்பொருளைப் பயன்படுத்துவது மட்டும் தாக்குதலாளர் சீனர் என்பதை நிரூபிக்காது. ARTEX பயன்பாட்டை மட்டும் வைத்து அத்தகைய முடிவுக்கு வரக்கூடாது என Brave New Coin ஆய்வாளர் ஆதித்யா தாஸ் எச்சரித்தார்.
இந்தக் குறிப்பிட்ட வழக்கு குறித்து தங்களுக்குத் தெரியாது என்றும், ஹேக்கிங்கை சீனா தொடர்ந்து எதிர்த்துப் போராடி வருவதாகவும் சீன வெளியுறவு அமைச்சகப் பேச்சாளர் மாவோ நிங் தெரிவித்தார். உறுதிப்படுத்தப்பட்ட அடையாளமோ, அரசு ஈடுபாடு குறித்த முடிவோ அறிவிக்கப்படவில்லை.
Telegram கணக்கு விசாரணைக்கு மற்றொரு வழியைத் திறக்கிறது
தனியான பாதுகாப்புப் பகுப்பாய்வு, YY520CN என்ற Telegram கணக்கை GodNet உடன் இணைத்தது. இது Vitas என்ற சீனக் குழு உருவாக்கிய இணையச் சமூகமாகும்; இணையச் சேவைகளுக்குத் தடங்கல் ஏற்படுத்தும் பரவலாக்கப்பட்ட சேவை மறுப்பு (DDoS) தாக்குதல்களை அந்தக் குழு விற்பனை செய்கிறது. சேவை கிடைக்காதபடி பெருமளவு போக்குவரத்தை அதன்மீது குவிப்பதே இந்தத் தாக்குதல்கள். இது வங்கி பதிவுகளைத் திருடுவதிலிருந்து வேறுபட்ட செயல்பாடு. எனவே, அந்தச் சமூகத்துடனான தொடர்பு விசாரணைக்கான ஒரு தடயமே தவிர, வங்கிகளில் தரவுக் கசிவை அந்தக் குழு ஏற்படுத்தியது என்பதற்கான ஆதாரமல்ல.
செப்டம்பர் 2024-இல் GodNet நிர்வாகிகள் பட்டியலில் அந்தக் கணக்கு இடம்பெற்றிருந்தது. Telegram உறுப்பினர் தகவல்கள், GitHub செயல்பாடுகள் மற்றும் கடவுச்சொற்களைத் திருடும் தீம்பொருளால் வெளிப்படுத்தப்பட்ட கணக்குச் சான்றுகள் ஆகியவற்றை ஆய்வாளர்கள் ஒப்பிட்டுப் பார்த்தனர். தாக்குதல்களுடன் தொடர்புடைய சேவையகத்தில் பதிவான செயற்கை நுண்ணறிவுப் பயன்பாட்டு விவரங்களை ஆய்வு செய்ததன் மூலம் YY520CN பெயர் பொதுவெளிக்கு வந்தபின், அக்டோபர் 8 அன்று அந்தக் கணக்கு நீக்கப்பட்டது.
அதன்பின் அதே பயனர்பெயரில் புதிய கணக்கு தோன்றியது; அதனுடன் தொடர்புடைய சேனல் ஒன்று மறுப்புச் செய்தியை வெளியிட்டது. அசல் கணக்கையும் மாற்றுக் கணக்கையும் ஒரே நபர் கட்டுப்படுத்தினாரா என்பது தெளிவாகவில்லை. தொலைபேசி எண்ணின் உரிமையாளர் அளித்த மறுப்பு, விசாரணையாளர்கள் இன்னும் தீர்க்காத அடையாளச் சிக்கலை மேலும் அதிகரிக்கிறது.
GodNet-இன் இரண்டாவது உறுப்பினரைப் பற்றிய ஆய்வில், GitHub திருத்த வரலாற்றிலிருந்த மின்னஞ்சல் முகவரி 2023-இல் திருடப்பட்ட கணக்குச் சான்றுகளுடன் தொடர்புடையதாகக் கண்டறியப்பட்டது. அந்தப் பதிவுகளில் Microsoft மற்றும் Oracle கிளவுட் சேவைகளுக்கான உள்நுழைவு விவரங்கள் இருந்தன. குழுவின் தொழில்நுட்ப அமைப்புகளை இயக்குவதில் அந்தக் கணக்கு வைத்திருப்பவர் உதவியிருக்கலாம் என்பதை இது சுட்டுகிறது.
இரண்டாவது உறுப்பினர் வங்கி ஊடுருவல்களுடன் நேரடியாகத் தொடர்புபடுத்தப்படவில்லை. திருடப்பட்ட கணக்குச் சான்றுகளை கிளவுட் சேவை சந்தாதாரர் பதிவுகளுடன் ஒப்பிடுவது, கணக்கு இயக்குநர்களை அடையாளம் காண மற்றொரு வழியாக இருக்கலாம். ஆனால் கணக்குகளுக்கு இடையிலான தொடர்புகள், திருட்டை யார் செய்தார்கள் அல்லது அதற்குப் பின்னால் ஒருவர் மட்டுமே இருந்தாரா என்பதை உறுதிப்படுத்துவதில்லை.
ARTEX-இன் பொதுப் பதிப்பை நிறுத்துவதால் ஏற்கெனவே பதிவிறக்கிய நகல்களைத் திரும்பப் பெற முடியாது
ARTEX திறந்த மூலமற்ற மென்பொருளாக மாற்றப்படும் என்றும், இனி பொதுப் பதிப்புகளோ பராமரிப்பு ஆதரவோ இருக்காது என்றும் Autumn-27 அக்டோபர் 8 அன்று அறிவித்தார். கருவி தவறாகப் பயன்படுத்தப்பட்டதை உருவாக்குநர் காரணமாகக் குறிப்பிட்டார்; எனினும், அந்த அறிவிப்பில் தென் கொரிய நிதித்துறைத் தாக்குதல்கள் நேரடியாகக் குறிப்பிடப்படவில்லை. அதன் GitHub பக்கம் பின்னர் காணாமல் போயுள்ளதாகத் தகவல்கள் தெரிவித்தன.
சட்டவிரோதப் பயன்பாடு திட்டத்தின் நோக்கத்துக்கு முரணானது என்றும், பயனர்கள் செய்யும் மீறல்களுக்கு தாம் பொறுப்பேற்க முடியாது என்றும் உருவாக்குநர் கூறினார். பொது விநியோகம் நிறுத்தப்படுவதற்கு முன், ஆன்லைன் அமைப்புகளை அனுமதியின்றிச் சோதிப்பதற்குப் பதிலாக, தனிப்பட்ட கற்றல், குறியீட்டு ஆய்வு மற்றும் உள்ளூர்த் தொழில்நுட்பச் சரிபார்ப்பு ஆகியவையே திட்டத்தின் நோக்கம் எனக் குறிப்பிடப்பட்டிருந்தது.
பொது விநியோகத்தை நிறுத்துவது, அசல் திட்டத்தின் வழியாக எதிர்கால அணுகலைக் கட்டுப்படுத்தி, அதன் பொதுப் பராமரிப்பையும் முடிவுக்குக் கொண்டுவருகிறது. ஆனால் பயனர்கள் ஏற்கெனவே பதிவிறக்கிய நகல்களை அது நீக்கவோ, அவை தொடர்ந்து செயல்படுவதைத் தடுக்கவோ முடியாது. எனவே, இந்த அறிவிப்பு மென்பொருளின் விநியோகத்தில் ஏற்பட்ட மாற்றமே தவிர, தாக்குதல் திறன் மறைந்துவிட்டதற்கான ஆதாரமல்ல.
மென்பொருளின் அசல் உருவாக்குநருக்கும், வங்கிகளுக்கு எதிராக அதை பயன்படுத்தியதாகக் கூறப்படுபவர்களுக்கும் இடையிலான வேறுபாட்டையும் இந்த முடிவு தெளிவாக்குகிறது. உள்கட்டமைப்பு, கணக்குகள் மற்றும் செயல்பாடுகளை அடையாளம் காணக்கூடிய இயக்குநர்களுடன் இணைக்க வேண்டிய பணி விசாரணையாளர்களுக்கு இன்னும் உள்ளது. கருவி எங்கு உருவாக்கப்பட்டது என்பதும், அதன் உருவாக்குநர் பயன்பாட்டை நிறுத்தியதும் அந்தப் பணிக்கு முடிவு அளிக்கவில்லை.
துணை அமைப்புகளும் விரிவான பாதுகாப்பு ஆய்வும்
சந்தேகிக்கப்படும் அணுகல் வழிகள், முக்கிய வங்கிக் கணினி வலையமைப்புகளுக்கு அப்பாலும் கவனம் செலுத்த வேண்டியதைக் காட்டுகின்றன. கடன் முகவர் இணையதளங்கள், பணியாளர் கைப்பேசிக் கருவிகள் மற்றும் விற்பனை ஆதரவு அமைப்புகளில் பலவீனமான அங்கீகார நடைமுறைகள் இருக்கக்கூடும் என அடையாளம் காணப்பட்டுள்ளது. பணப் பரிவர்த்தனை அமைப்புகளைப் பாதுகாப்பது மட்டும், வாடிக்கையாளர் தகவல்களைச் சேமிக்கும் அல்லது கடன் செயலாக்கத்துக்கு உதவும் அனைத்து செயலிகளையும் பாதுகாப்பதில்லை.
குறைவான கவனம் பெறும் துறைகளில் துணை அமைப்புகளும் அடங்கும் என சோகாங் பல்கலைக்கழகப் பேராசிரியர் லீ ஹ்யோபின் குறிப்பிட்டார்:
கடன் முகவர் தகவல் இணையதளங்கள், பணியாளர்கள் பயன்படுத்தும் உள்நாட்டு கைப்பேசி செயலிகள் போன்ற சில துணை அமைப்புகளுக்கு குறைவான பாதுகாப்புக் கவனம் கிடைத்திருப்பதாகத் தெரிகிறது.
தொடர்ச்சியான தாக்குதல் பரப்பு மேலாண்மை என்பது முன்வைக்கப்படும் தீர்வுகளில் ஒன்றாகும். நிறுவனத்துக்கு வெளியிலிருந்து அணுகக்கூடிய அமைப்புகளின் பட்டியலைப் பராமரித்து, வெளிப்பட்ட சேவைகள், பலவீனமான அணுகல் கட்டுப்பாடுகள் மற்றும் பாதுகாப்புக் குறைபாடுகள் உள்ளனவா எனச் சோதிப்பதே இதன் பொருள். அந்தப் பணிக்கு செயற்கை நுண்ணறிவு உதவலாம்; ஆனால் அது கண்டறியும் பலவீனங்களைச் சரிசெய்வதும் அவசியம்.
இணையப் பாதுகாப்புக்கான செயற்கை நுண்ணறிவை விரைவாக உருவாக்கி செயல்படுத்தவும், முக்கிய அமைப்புகளை உடனடியாக ஆய்வு செய்யவும், தேசிய உள்கட்டமைப்புக்கான பாதுகாப்பை வலுப்படுத்தவும் அதிபர் லீ ஜே ம்யுங் அழைப்பு விடுத்தார். பதிலளிப்பின் அவசரத்தை வலியுறுத்தி லீ கூறியதாவது:
வேகமே மிகவும் முக்கியம்.
அமைச்சரவையின் எச்சரிக்கைகளை யார் தெரிவித்தார் என்பதில் செய்தி அறிக்கைகள் வேறுபடுகின்றன. செயற்கை நுண்ணறிவுப் பாதுகாப்பை முழுமையாக மேம்படுத்த வேண்டும் எனக் கோரியவர் அதிபர் லீ என்று சில தகவல்கள் கூறுகின்றன; நிதித்துறையைத் தாண்டிய மேலும் கசிவுகள் மற்றும் அபாயங்கள் குறித்து பிரதமர் ஹான் சியோங்-சுக் எச்சரித்ததாக மற்றொரு தகவல் கூறுகிறது. இருப்பினும், கொள்கைத் திசை ஒன்றாகவே உள்ளது: சேதத்துக்குப் பிறகு சரிசெய்வதில் மட்டும் கவனம் செலுத்தாமல், அடுத்த சம்பவம் நிகழ்வதற்கு முன்பே விரிவான சோதனைகளையும் நடவடிக்கைகளையும் மேற்கொள்வது.
இரண்டு பெரிய தேவாலயங்களும் கொரியா எலக்ட்ரிக் பவர் கார்ப். நிறுவனமும் இணைய அமைப்புகளுக்கு அனுமதியற்ற அணுகல் ஏற்பட்டதை உறுதிப்படுத்தின. அந்தச் சம்பவங்கள் வங்கித் தாக்குதல் நடவடிக்கையுடன் தொடர்புடையவையா என்பது தெரியவில்லை. ஒரே தாக்குதலாளரோ பொதுவான முறையோ இருந்ததை நிறுவாமல், இந்த அறிவிப்புகள் உடனடி பாதுகாப்புக் கவலையின் பரப்பை விரிவுபடுத்துகின்றன.
மோசடித் தடுப்பும் நிலுவையில் உள்ள முடிவுகளும்
கசிந்த தரவுகளைப் பயன்படுத்திய போலி அழைப்புகள் மூலம் நிதி இழப்போ பணத் திருட்டோ ஏற்பட்டதாக உறுதிப்படுத்தப்பட்ட சம்பவங்கள் எதுவும் இல்லை என்று நிதிச் சேவைகள் ஆணையமும் நிதி மேற்பார்வைச் சேவையும் தெரிவித்தன. தங்கள் நிதியின் பாதுகாப்பு குறித்து வைப்பாளர்கள் அளவுக்கு அதிகமாகக் கவலைப்பட வேண்டாம் என்றும் அவை அறிவுறுத்தின. அந்த அறிக்கை அப்போது உறுதிப்படுத்தப்பட்ட இழப்புகள் குறித்ததே; பின்னர் மோசடி ஏற்படாது என்பதற்கான உத்தரவாதம் அல்ல.
பெயர்கள், தொலைபேசி எண்கள், வருமான விவரங்கள் மற்றும் அண்மையில் கடன் விண்ணப்பித்த தகவல் ஆகியவை, வங்கி ஊழியராக ஆள்மாறாட்டம் செய்து மோசடி செய்யும் நபருக்கு உதவலாம். திருடப்பட்ட தகவல்களைப் பிற கசிந்த தரவுத்தளங்களுடன் இணைத்துப் பயன்படுத்தலாம் என்றும், இதனால் தொடக்கத் தரவுக் கசிவைத் தாண்டியும் அபாயம் நீளலாம் என்றும் லீ ஹ்யோபின் எச்சரித்தார்.
பாதிக்கப்பட்ட வாடிக்கையாளர்களுக்காக உதவி மையங்களை அமைக்கவும், செயற்கை நுண்ணறிவு சார்ந்த Anti-Phishing Sharing and Analysis Platform-ஐப் பயன்படுத்தவும், மோசடி கண்காணிப்பைத் தற்காலிகமாக அதிகரிக்கவும், மோசடிக்கு ஆளாகும் வாடிக்கையாளர்களுக்கு நிவாரணமும் இழப்பீடும் வழங்கவும் வங்கிகளுக்கு ஒழுங்குமுறை அமைப்புகள் உத்தரவிட்டன. ஷின்ஹான் மன்னிப்புக் கோரி, பாதிக்கப்பட்டுள்ளார்களா என்பதை வாடிக்கையாளர்கள் சரிபார்க்கும் இணையப் பக்கத்தையும் உருவாக்கியது.
தரவுக் கசிவால் பாதிக்கப்பட்டவர்களுடன் தொடர்புடைய தகவல்கள் இடம்பெறும் இணையவழிக் கடன் விண்ணப்பங்கள், புதிய கணக்கு தொடக்கங்கள் மற்றும் பெரிய தொகைப் பரிமாற்றங்களை ஆய்வு செய்ய நிதி நிறுவனங்கள் ஒப்புக்கொண்டன. தேவையான இடங்களில் கூடுதல் அடையாளச் சரிபார்ப்புகள் கோரப்பட உள்ளன. மேலும் விரிவான தணிக்கைத் தேவைகள் குறித்தும் ஒழுங்குமுறை அமைப்புகள் பரிசீலித்து வருவதாகக் கூறப்படுகிறது.
நிதி மேற்பார்வைச் சேவை சந்தேகத்திற்குரிய 28 IP முகவரிகளை நிதி நிறுவனங்களுடன் பகிர்ந்து, தனது அறிவிப்பைத் தொடர்ந்து வந்த வியாழக்கிழமைக்குள் சோதனைகளை முடித்து பலவீனங்களைச் சரிசெய்யுமாறு கேட்டுக்கொண்டது. அந்தச் சோதனைகளின் ஒருங்கிணைக்கப்பட்ட முடிவுகள் எதுவும் அறிவிக்கப்படவில்லை; மேலும் திகதியுடன் கூடிய பொதுக் காலக்கெடுவும் அடையாளம் காணப்படவில்லை.
பாதிக்கப்பட்ட அமைப்புகள் மின்னணு நிதி உள்கட்டமைப்பாக வகைப்படுத்தப்படுகிறதா என்று நிதிச் சேவைகள் ஆணையத்திடம் காவல்துறை கேட்டுள்ளது. அத்தகைய வகைப்பாடு, புதிதாக நிறுவப்பட்ட தீவிரக் குற்ற விசாரணை அமைப்புக்குத் தகவல் தெரிவிக்க வேண்டிய கட்டாயத்தை ஏற்படுத்தலாம்; மேலும் வழக்கு மாற்றப்படுமா என்பதையும் பாதிக்கலாம். இதுகுறித்த முடிவு இன்னும் அறிவிக்கப்படவில்லை.
எனவே, அடுத்த முக்கிய முன்னேற்றங்கள் இயக்குநர்களை அடையாளம் காண்பது, பாதிக்கப்பட்டவர்களின் எண்ணிக்கையைச் சரிபார்த்து ஒருங்கிணைப்பது, ஊடுருவல் வழிகள் குறித்த முடிவுகளை வெளியிடுவது, விசாரணைப் பொறுப்பு குறித்த தீர்மானம் எடுப்பது ஆகியவையாகும். ARTEX பயன்படுத்தப்பட்டதற்கான ஆதாரம் மட்டும் இவற்றில் எதற்கும் முடிவு அளிக்கவில்லை.
முக்கிய அம்சங்கள்
- ஏழு நிதி நிறுவனங்கள் தரவுக் கசிவை அறிவித்தன; மேலும் இரண்டு நிறுவனங்கள் குறிவைக்கப்பட்டதாகக் கூறப்பட்டாலும், தரவுக் கசிவு உறுதிப்படுத்தப்படவில்லை.
- சுமார் 66,000 தனிநபர்கள் மற்றும் 2,200 நிறுவனப் பதிவுகள் பாதிக்கப்பட்டதாகத் தகவல்கள் கூறுகின்றன; மற்றொரு தகவலில் வாடிக்கையாளர்களின் எண்ணிக்கை 68,000 வரை எனக் குறிப்பிடப்பட்டுள்ளது.
- காவல்துறை பணிக்குழுவில் விசாரணையாளர்களின் எண்ணிக்கை 28-இலிருந்து 43 ஆக உயர்ந்தது.
- தனித்துச் செயல்பட்ட செயற்கை நுண்ணறிவு அமைப்புக்குப் பதிலாக, மனித இயக்குநர்கள் ARTEX மற்றும் வெளிப்புற செயற்கை நுண்ணறிவு மாதிரிகளைப் பயன்படுத்தியதற்கான ஆதாரங்கள் உள்ளன.
- அடையாளம் குறித்த கூற்றுகளும், சீனத் தாக்குதல் சமூகத்துடனான சாத்தியத் தொடர்புகளும் உறுதிப்படுத்தப்படாதவையாகவும் சர்ச்சைக்குரியவையாகவும் உள்ளன.
- ARTEX உருவாக்குநர் பொதுப் புதுப்பிப்புகளை நிறுத்தியுள்ளார்; ஆனால் ஏற்கெனவே பதிவிறக்கப்பட்ட நகல்களைத் தொடர்ந்து பயன்படுத்த முடியும்.
- கசிந்த தரவுகளால் போலி அழைப்புகள் மூலம் இழப்பு ஏற்பட்டதாக உறுதிப்படுத்தப்பட்ட சம்பவங்கள் இல்லை என ஒழுங்குமுறை அமைப்புகள் தெரிவித்ததுடன், கண்காணிப்பையும் அடையாளச் சரிபார்ப்பையும் வலுப்படுத்த உத்தரவிட்டன.