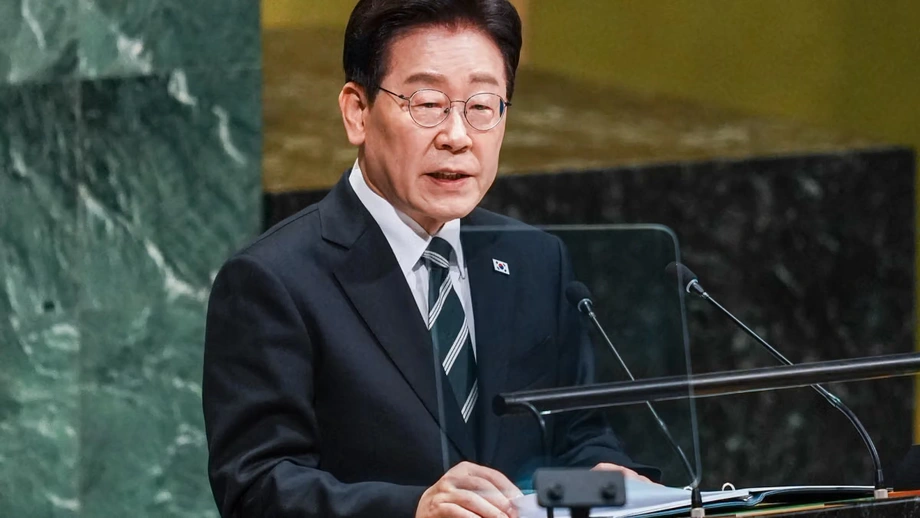
இணையப் பாதுகாப்பை ஒருங்கிணைக்க ஒரே அதிகார அமைப்பை லீ நாடுகிறார்
பைனான்ஸில் இருந்து 6.3 பில்லியன் டாலர் திருடப்பட்டதாகக் கூறப்படும் சம்பவத்தைத் தொடர்ந்து, சக்திவாய்ந்த இணையப் பாதுகாப்பு அதிகார அமைப்பை உருவாக்குவது குறித்து ஆய்வு செய்யுமாறு தென் கொரிய அதிபர் லீ ஜே மியுங் அதிகாரிகளுக்கு உத்தரவிட்டுள்ளார். இதற்கிடையில், 2,100-க்கும் மேற்பட்ட பொது நிறுவனங்களிலும், ஏறத்தாழ 170 முக்கிய தனியார் உள்கட்டமைப்பு வசதிகளிலும் பாதுகாப்பு ஆய்வுகள் நடைபெற்று வருகின்றன.
உள்ளடக்கம்
- இணையப் பாதுகாப்பை ஒருங்கிணைக்க ஒரே அதிகார அமைப்பை லீ நாடுகிறார்
- பைனான்ஸ் திருட்டு ஏன் எச்சரிக்கையாக அமைந்தது
- நிகழ்வுகள் நடந்த விதம்
- இணையப் பாதுகாப்பு ஒருங்கிணைப்பாளரால் என்ன மாறும்?
- பொது அமைப்புகள் மற்றும் அத்தியாவசிய வலைப்பின்னல்களில் ஆய்வுகள்
- கொரியாவில் நடந்த தரவு மீறல்கள் வாடிக்கையாளர் தகவல்களை முன்னிறுத்துகின்றன
- இணையவழி மற்றும் இணையமற்ற பணப்பைகள் ஏன் முக்கியம்
- செயற்கை நுண்ணறிவு முன்னேற்றத்துடன் வலுவான பாதுகாப்பையும் லீ இணைக்கிறார்
- முக்கிய அம்சங்கள்
நவம்பர் 3-ஆம் தேதி சியோலில் நடைபெற்ற அமைச்சரவைக் கூட்டத்தில், அரசு அமைச்சகங்களுக்கும் தனியார் நிறுவனங்களுக்கும் இடையிலான ஒருங்கிணைப்பை வலுப்படுத்துமாறு லீ வலியுறுத்தினார். கொரிய நிதி நிறுவனங்கள் மீதான தாக்குதல்களையும், நிதி, எரிசக்தி மற்றும் தகவல் தொடர்பு வலைப்பின்னல்களின் பாதுகாப்பு குறித்த அதிகரித்து வரும் கவலையையும் தொடர்ந்து இந்த முன்மொழிவு முன்வைக்கப்பட்டுள்ளது.
அபாயங்களை முன்கூட்டியே கண்டறிந்து, எச்சரிக்கைகளை விரைவாகப் பகிர அதிகாரிகள் நடவடிக்கை எடுக்க வேண்டும் என விரும்பும் லீ, தற்போதைய அணுகுமுறையின் பலவீனத்தை இவ்வாறு விவரித்தார்:
ஆய்வுகளையும் சம்பவத்துக்குப் பிந்தைய நடவடிக்கைகளையும் மையமாகக் கொண்ட தற்போதைய பாதுகாப்பு அமைப்பு, தெளிவான வரம்புகளை வெளிப்படுத்துகிறது.
முன்மொழியப்பட்ட இணையப் பாதுகாப்பு ஒருங்கிணைப்பாளர், தற்போது பல்வேறு அதிகார அமைப்புகளிடையே பிரிந்துள்ள பணிகளை மேற்பார்வையிடுவார். இச்சூழலில், ஒரு குறிப்பிட்ட கொள்கைப் பகுதியை ஒருங்கிணைக்க வலுவான அதிகாரம் கொண்ட அதிகாரி அல்லது அமைப்பையே ஒருங்கிணைப்பாளர் குறிக்கிறது. அரசு மற்றும் தனியார் நிறுவனங்களை இணைக்கும் பணிக்குழுவை அமைப்பது குறித்தும் பரிசீலிக்குமாறு லீ அதிகாரிகளிடம் கேட்டுக்கொண்டார்.
இந்த முன்மொழிவு இன்னும் ஆய்வில் உள்ளது. அதன் கட்டமைப்பு, ஏற்கெனவே உள்ள முகமைகளிடமிருந்து பெறவுள்ள அதிகாரங்கள் அல்லது அதை நிறுவுவதற்கான கால அட்டவணை குறித்து அரசு அறிவிக்கவில்லை.
பைனான்ஸ் திருட்டு ஏன் எச்சரிக்கையாக அமைந்தது
அக்டோபர் 29-ஆம் தேதி பைனான்ஸிலிருந்து சுமார் 6.3 பில்லியன் டாலர் மதிப்பிலான டிஜிட்டல் சொத்துகளைத் தாக்குதலாளர்கள் எடுத்ததாகக் கூறப்படுகிறது. பத்து பிளாக்செயின்களில் இருந்த இணையவழி பணப்பைகள் பாதிக்கப்பட்டன; பெரும்பாலான பணம் சுமார் 20 நிமிடங்களில் எடுக்கப்பட்டது. கிரிப்டோகரன்சி பரிவர்த்தனைகளைக் கண்காணிக்கப் பயன்படுத்தப்படும் டிஜிட்டல் பதிவுகளே பிளாக்செயின்கள்.
லீ முன்கூட்டிய எச்சரிக்கைகளில் கவனம் செலுத்துவதற்கான காரணத்தை, பணம் எடுக்கப்பட்ட வேகமும் அதன் பரவலும் விளக்குகின்றன. சில நிமிடங்களுக்குள் பல வலைப்பின்னல்களில் விரியும் தாக்குதல், சந்தேகத்துக்குரிய செயல்பாட்டைக் கண்டறியவும், உரிய அதிகாரிகளைத் தொடர்புகொள்ளவும், மேலும் இழப்புகளைத் தடுக்கவும் நிறுவனங்களுக்கு மிகக் குறைந்த நேரத்தையே அளிக்கும்.
பிளாக்செயின் பகுப்பாய்வு நிறுவனமான TRM, இந்தச் சம்பவத்தைப் பதிவான கிரிப்டோகரன்சி திருட்டுகளில் மிகப் பெரியது எனக் குறிப்பிட்டது. 2025 பிப்ரவரியில் பைபிட்டிலிருந்து திருடப்பட்ட 1.5 பில்லியன் டாலருடன் ஒப்பிடுகையில், 6.3 பில்லியன் டாலர் இழப்பு சுமார் 4.2 மடங்கு அதிகம். கொள்கை விவாதத்தில் குறிப்பிடப்பட்ட சம்பவத்தின் அளவை இது காட்டுகிறது.
அக்டோபர் 31-ஆம் தேதி, இந்தத் தாக்குதலுக்கு வட கொரியாவே காரணம் என FBI குற்றம்சாட்டி, டிரேடர்ட்ரெய்டர் ஹேக்கிங் குழுவை அடையாளம் காட்டியது. வட கொரியா பொறுப்பேற்க மறுத்தது. வட கொரியத் தலைவர் கிம் ஜாங் உன்னின் சகோதரியான கிம் யோ ஜோங், இந்தக் குற்றச்சாட்டை நிராகரித்தார்:
அபத்தமான பேச்சு; இதில் புதிதாக எதுவுமில்லை.
வலுவான பாதுகாப்பு தேவை என்பதை விளக்கும்போது பைனான்ஸ் சம்பவத்தை லீ குறிப்பிட்டார்; ஆனால் தனது கருத்துகளில் வட கொரியாவின் பெயரைச் சொல்லவில்லை. பொது சேவைகள் மற்றும் நிறுவனங்கள் முழுவதும் இணைய அச்சுறுத்தல்களுக்கு தென் கொரியா எவ்வாறு பதிலளிக்க வேண்டும் என்பதிலேயே அவரது அறிவுறுத்தல்கள் கவனம் செலுத்தின.
நிகழ்வுகள் நடந்த விதம்
திருட்டு, அமெரிக்காவின் குற்றச்சாட்டு மற்றும் லீயின் அறிவுறுத்தல்கள் ஆகியவை சில நாட்களுக்குள் அடுத்தடுத்து நிகழ்ந்தன. கிரிப்டோகரன்சி பரிவர்த்தனைத் தளங்களைத் தாண்டிய விவாதத்துக்கு, நாட்டுக்குள் நிகழ்ந்த தரவு மீறல்களும் அவசரத் தன்மையைச் சேர்த்தன.
- 2025 பிப்ரவரி: பைபிட்டில் சுமார் 1.5 பில்லியன் டாலர் மதிப்பிலான கிரிப்டோகரன்சி திருட்டு நிகழ்ந்தது. பைனான்ஸ் சம்பவத்தின் அளவை விளக்க இதுவே ஒப்பீடாகப் பயன்படுத்தப்பட்டது.
- அக்டோபர் 29: பத்து பிளாக்செயின்களில் இருந்த பைனான்ஸ் பணப்பைகளிலிருந்து சுமார் 6.3 பில்லியன் டாலரைத் தாக்குதலாளர்கள் எடுத்ததாகக் கூறப்படுகிறது.
- அக்டோபர் 31: பைனான்ஸ் மீதான தாக்குதலுக்கு வட கொரியாவே காரணம் என FBI குற்றம்சாட்டியது.
- நவம்பர் 3: இணையப் பாதுகாப்பு அதிகார அமைப்பையும் வலுவான தடுப்பு நடவடிக்கைகளையும் ஆய்வு செய்யுமாறு அமைச்சரவைக் கூட்டத்தில் லீ அதிகாரிகளுக்கு உத்தரவிட்டார்.
பொது நிறுவனங்கள் மற்றும் முக்கிய தனியார் வசதிகளில் தென் கொரிய அதிகாரிகளும் பாதுகாப்பு ஆய்வுகளை நடத்தினர். இணையப் பாதுகாப்புப் பொறுப்புகளை அமைக்கும் முறையில் நீண்டகால மாற்றத்தை அதிகாரிகள் ஆய்வு செய்யும் வேளையில், இந்தச் சோதனைகள் உடனடி நடவடிக்கையாக மேற்கொள்ளப்படுகின்றன.
இணையப் பாதுகாப்பு ஒருங்கிணைப்பாளரால் என்ன மாறும்?
லீயின் முன்மொழிவு நடைமுறையில் உள்ள ஒரு சிக்கலைக் கையாள்கிறது: வெவ்வேறு பொறுப்புகளைக் கொண்ட நிறுவனங்களிடையே பாதுகாப்புப் பணிகள் பிரிந்துள்ளன. தேசிய உளவுத்துறை சேவை, அறிவியல் அமைச்சகம் மற்றும் நிதி ஒழுங்குமுறை அமைப்புகள் ஆகியவை ஏற்கெனவே பதிலளிப்பு நடவடிக்கையின் வெவ்வேறு பகுதிகளில் ஈடுபட்டுள்ளன.
ஒருங்கிணைப்பு அதிகார அமைப்பு, அரசு மற்றும் தனியார் நிறுவனங்களை உள்ளடக்கிய பொதுக் கட்டமைப்பின் கீழ் அந்தப் பணிகளைக் கொண்டுவரும். தாக்குதலுக்கான அறிகுறிகளைக் கண்டறிந்து, அந்தத் தகவலைப் பகிர்ந்து, சேதம் அதிகரிக்கும் முன்பே பதிலளிப்பை ஒருங்கிணைக்கக்கூடிய அமைப்பை உருவாக்குமாறு லீ கேட்டுக்கொண்டார்.
ஒரு நிறுவனம் கண்டறியும் எச்சரிக்கை, மற்றொரு நிறுவனத்துக்கும் முக்கியமானதாக இருக்கலாம். எடுத்துக்காட்டாக, ஊடுருவல் முயற்சி குறித்த தகவல், இதேபோன்ற செயல்பாடு தங்களையும் குறிவைக்கிறதா என மற்ற நிறுவனங்கள் சோதிக்க உதவும். லீ விவரித்த தடுப்பு அமைப்பில் விரைவான தகவல் பகிர்வு முக்கிய இடம் வகிக்கிறது.
முன்மொழியப்பட்ட பொது-தனியார் பணிக்குழு, அரசு ஒருங்கிணைப்பையும் நிதிச் சேவைகள் மற்றும் பிற அத்தியாவசிய வலைப்பின்னல்களை இயக்கும் நிறுவனங்களையும் இணைக்கும். அதன் உறுப்பினர் அமைப்பும் பொறுப்புகளும் அதிகாரிகள் இன்னும் எடுக்காத முடிவுகளைப் பொறுத்திருக்கும்.
பொது அமைப்புகள் மற்றும் அத்தியாவசிய வலைப்பின்னல்களில் ஆய்வுகள்
2,100-க்கும் மேற்பட்ட அமைச்சகங்கள், உள்ளாட்சி அரசுகள் மற்றும் பொது நிறுவனங்களில் அவசரப் பாதுகாப்பு ஆய்வுகளை நடத்துமாறு தேசிய உளவுத்துறை சேவை உத்தரவிட்டுள்ளது. நிதி மற்றும் தொலைத்தொடர்பு நிறுவனங்கள் உட்பட சுமார் 170 முக்கிய தனியார் உள்கட்டமைப்பு வசதிகளை அறிவியல் அமைச்சகம் ஆய்வு செய்து வருகிறது.
நிதி, எரிசக்தி, தகவல் மற்றும் தகவல் தொடர்பு ஆகியவற்றை லீ முன்னுரிமைப் பகுதிகளாகக் குறிப்பிட்டார். முக்கிய அரசு நிறுவனங்கள் மற்றும் உள்கட்டமைப்புகளில் உள்ள பலவீனங்களைச் சரிசெய்யுமாறு அதிகாரிகளுக்கு அவர் அறிவுறுத்தினார். இதன் மூலம், மக்கள் அன்றாட வாழ்வில் சார்ந்திருக்கும் சேவைகளுடன் இணையப் பாதுகாப்பு இணைக்கப்படுகிறது.
நிதி வலைப்பின்னல்கள் பணம் செலுத்துவதற்கும் பணத்தை அணுகுவதற்கும் உதவுகின்றன. தகவல் தொடர்பு வலைப்பின்னல்கள் மக்களுக்கும், நிறுவனங்களுக்கும், பொது அமைப்புகளுக்கும் இடையில் தகவல்களைக் கொண்டு செல்கின்றன. எரிசக்தி உள்கட்டமைப்பு மின்சாரம் மற்றும் பிற அத்தியாவசிய விநியோகங்களுக்கு ஆதரவளிக்கிறது. டிஜிட்டல் சொத்துகள் மற்றும் தனிப்பட்ட தகவல்களைப் பாதுகாப்பதுடன், இந்தச் சேவைகளைப் பாதுகாப்பதையும் லீயின் அறிவுறுத்தல்கள் இணையாகக் கருதுகின்றன.
உடனடி நடவடிக்கையின் ஒரு பகுதியாகவே ஆய்வுகள் தொடர்கின்றன. பரந்த சீர்திருத்தம், வலுவான ஒருங்கிணைப்பையும் முன்னதாகவே நடவடிக்கை எடுப்பதையும் சேர்க்கும்; இதனால் சம்பவங்கள் நிகழ்ந்த பிறகு விசாரிப்பதோடு, எச்சரிக்கை அறிகுறிகள் தென்படும்போதே அதிகாரிகள் பதிலளிக்க முடியும்.
கொரியாவில் நடந்த தரவு மீறல்கள் வாடிக்கையாளர் தகவல்களை முன்னிறுத்துகின்றன
மிரே அசெட் குளோபல் இன்வெஸ்ட்மென்ட்ஸ், கிரிப்டோகரன்சி பரிவர்த்தனைத் தளமான பித்தம்ப் மற்றும் டேஷின் செக்யூரிட்டீஸ் ஆகியவை வாடிக்கையாளர் தகவல்கள் தொடர்பான ஹேக்கிங் சம்பவங்களால் அண்மையில் பாதிக்கப்பட்டுள்ளன. இந்தச் சம்பவங்கள், கிரிப்டோகரன்சி திருட்டுடன் தனிப்பட்ட தரவுகளைக் கையாளும் விவகாரத்தையும் அரசின் விவாதத்தில் முன்னிறுத்தின.
பாதிக்கப்பட்ட வாடிக்கையாளர்களுக்கு பண இழப்பும் தகவல் இழப்பும் வெவ்வேறு சிக்கல்களை உருவாக்குகின்றன. திருடப்பட்ட சொத்துகளை ஒரு பரிவர்த்தனைத் தளம் ஈடுசெய்ய வேண்டியிருக்கலாம்; தரவு மீறலை எதிர்கொள்ளும் நிறுவனம், பயனர்களைப் பற்றிய தகவல்கள் வெளியானதைச் சமாளிக்க வேண்டும். ஒரே வகை இழப்பில் கவனம் செலுத்தாமல், நிறுவனங்கள் முழுவதும் பாதுகாப்பை உள்ளடக்கும் வகையில் லீயின் முன்மொழியப்பட்ட கட்டமைப்பு அமைந்துள்ளது.
அதிபர் பயன்படுத்திய விமானத்தின் பயணிகள் பட்டியல் கசிந்ததாகக் கூறப்பட்ட சம்பவத்துக்குப் பின்னரும் இந்த விவாதம் நடந்தது. அந்தச் சம்பவம், நிதி நிறுவனங்களைத் தாண்டி அரசு நடவடிக்கைகளுடன் தொடர்புடைய தகவல்கள் குறித்தும் கவலையை விரிவுபடுத்தியது.
அப்டிட், பித்தம்ப், காயின்ஒன், டிஜிட்டல்எக்ஸ் மற்றும் கோபாக்ஸ் ஆகிய ஐந்து கிரிப்டோகரன்சி பரிவர்த்தனைத் தளங்களின் தயார்நிலையை மதிப்பிட, அவற்றின் பிரதிநிதிகளை நிதிச் சேவைகள் ஆணையம் அழைத்துள்ளது. இந்தக் கூட்டங்கள், உள்நாட்டுப் பரிவர்த்தனைத் தளங்களை பைனான்ஸ் சம்பவம் மற்றும் அண்மைய கொரியத் தரவு மீறல்களுக்கான பதிலளிப்பு நடவடிக்கையில் இணைக்கின்றன.
இணையவழி மற்றும் இணையமற்ற பணப்பைகள் ஏன் முக்கியம்
வாடிக்கையாளர்களின் கிரிப்டோகரன்சியில் குறைந்தது 80% தொகையை குளிர் பணப்பைகளில் வைத்திருக்க வேண்டும் என்பது கொரிய பரிவர்த்தனைத் தளங்களுக்கான விதிமுறை. பரிமாற்றங்களை அங்கீகரிக்கத் தேவையான டிஜிட்டல் சான்றுகளை இந்தப் பணப்பைகள் இணையத்துடன் இணைக்காமல் வைத்திருப்பதால், இணைய இணைப்புகள் வழியான தாக்குதல்களுக்கு அவை குறைவாகவே ஆளாகின்றன.
சூடான பணப்பைகள் இணையத்துடன் தொடர்ந்து இணைக்கப்பட்டிருப்பதால், பரிவர்த்தனைத் தளங்கள் பணப் பரிமாற்றங்களை எளிதாகச் செயல்படுத்த முடியும். பைனான்ஸில் திருட்டு நடந்ததாகக் கூறப்படும் சம்பவத்தில் சூடான பணப்பைகள் பயன்படுத்தப்பட்டன. எனவே, இணையவழி அணுகலுக்கும் இணையமற்ற சேமிப்புக்கும் இடையிலான வேறுபாடு, பரிவர்த்தனைத் தளங்கள் பாதுகாப்பை எவ்வாறு நிர்வகிக்கின்றன என்பதைப் புரிந்துகொள்வதில் முக்கியமானது.
கொரிய விதிமுறையின்படி, வாடிக்கையாளர்களின் கிரிப்டோகரன்சியில் குறைந்தது ஐந்தில் நான்கு பங்கு குளிர் சேமிப்பில் வைக்கப்பட வேண்டும். மீதமுள்ள அதிகபட்சம் ஐந்தில் ஒரு பங்கை அந்தக் குறைந்தபட்ச ஒதுக்கீட்டுக்கு வெளியே வைக்கலாம். இந்த எண்ணிக்கைகள் சேமிப்புக்கான விதிமுறையை விளக்குகின்றன; அணுகல், பரிமாற்ற ஒப்புதல்கள் மற்றும் பணப்பைகளுக்கு இடையே சொத்துகளை நகர்த்துதல் ஆகியவற்றைக் கட்டுப்படுத்தும் நடவடிக்கைகளும் பரிவர்த்தனைத் தளங்களுக்கு இன்னும் தேவை.
இழப்புக்குப் பிறகு பரிவர்த்தனைத் தளம் எவ்வாறு பதிலளிக்கிறது என்பதையும் வாடிக்கையாளர்கள் சார்ந்துள்ளனர். சேவைகளை மீட்டெடுத்து, சம்பவத்தால் ஏற்பட்ட இழப்புகளை ஈடுசெய்ததாக பைனான்ஸ் தெரிவித்தது. திருடப்பட்ட தொகையில் சுமார் 95%-ஐ தனது சொந்த கையிருப்பிலிருந்து வழங்கியதாகவும் கூறியது. 6.3 பில்லியன் டாலர் திருட்டு எனக் கூறப்பட்ட தொகையில் இந்தப் பங்கு சுமார் 5.99 பில்லியன் டாலராகும்.
ஹேக்கிங் சம்பவங்களுக்குப் பிறகு வாடிக்கையாளர்களுக்கு இழப்பீடு வழங்குவது குறித்து தென் கொரியாவின் முன்மொழியப்பட்ட டிஜிட்டல் சொத்து அடிப்படைச் சட்டம் கவனம் செலுத்தும்; ஆனால் அது இன்னும் நிறைவேற்றப்படவில்லை. எனவே, இழப்பீடு என்பது பெரும்பாலான வாடிக்கையாளர் சொத்துகளை இணையத்துக்கு வெளியே வைத்திருக்க வேண்டும் என்ற தற்போதைய விதிமுறையிலிருந்து தனியான கொள்கை விவகாரமாகும். ஒன்று சொத்துகள் எவ்வாறு சேமிக்கப்படுகின்றன என்பதைப் பற்றியது; மற்றொன்று வாடிக்கையாளர்களுக்கு இழப்பு ஏற்பட்டால் யார் பணம் செலுத்த வேண்டும் என்பதைப் பற்றியது.
செயற்கை நுண்ணறிவு முன்னேற்றத்துடன் வலுவான பாதுகாப்பையும் லீ இணைக்கிறார்
செயற்கை நுண்ணறிவின் முன்னேற்றங்கள் ஹேக்கிங் முறைகளை மேலும் நுட்பமானவையாகவும் பரவலானவையாகவும் மாற்றுகின்றன என்று லீ எச்சரித்தார். அந்த முறைகள் வளர்ச்சியடையும் நிலையில், பாதுகாப்பு அமைப்புகள் பலவீனங்களைக் கண்டறிந்து, தாக்குதலின் ஆரம்ப அறிகுறிகளுக்கு எதிர்வினையாற்ற வேண்டும் என அவர் வலியுறுத்தினார்.
அச்சுறுத்தல் சூழல் மாறிவருவதற்கான காரணமாகச் செயற்கை நுண்ணறிவை அவர் குறிப்பிட்டார். ஆய்வுகளை மட்டும் நம்பியிருக்காமல், தொழில்நுட்பம், அரசு நிறுவனங்கள் மற்றும் பொதுமக்களின் விழிப்புணர்வு ஆகியவற்றில் தடுப்பு நடவடிக்கைகளை மேற்கொள்ளுமாறு அவரது அறிவுறுத்தல்கள் வலியுறுத்தின.
தென் கொரியாவின் குறைக்கடத்தி மற்றும் செயற்கை நுண்ணறிவுத் துறை இலக்குகளுடனும் இணையப் பாதுகாப்பை லீ இணைத்தார். இந்தத் துறைகளில் முன்னேற்றத்துடன் வலுவான பாதுகாப்பும் இருந்தால்தான் டிஜிட்டல் போட்டித்திறன் சாத்தியம் என அதிபர் கூறினார்:
டிஜிட்டல் யுகத்தில் முன்னிலை பெற, குறைக்கடத்திகளிலும் செயற்கை நுண்ணறிவிலும் உலகத் தரத்திலான திறன்களுடன், இணையப் பாதுகாப்பிலும் உலகத் தரத்திலான திறன்களை நாம் பெற்றிருக்க வேண்டும்.
அரசு அமைப்புகளுக்கும் நிறுவனங்களுக்கும், பலவீனங்களைச் சரிபார்த்து எச்சரிக்கைகளை விரைவாகப் பகிரத் தயாராக இருப்பதே உடனடிப் பணியாகும். ஏற்கெனவே பாதுகாப்புப் பொறுப்புகளைக் கொண்ட நிறுவனங்களின் மீது புதிய ஒருங்கிணைப்பு அமைப்புக்கு எவ்வளவு அதிகாரம் வழங்கப்படும் என்பதே பெரிய முடிவாகும்.
வாடிக்கையாளர்களைப் பொறுத்தவரை, தனிப்பட்ட தகவல்களின் பாதுகாப்பு, நிதிச் சேவைகளைத் தொடர்ந்து அணுகுதல் மற்றும் திருட்டுக்குப் பிறகு இழப்பீடு பெறுதல் ஆகியவையே மிகத் தெளிவான கவலைகள். முன்மொழியப்பட்ட இணையப் பாதுகாப்பு அதிகார அமைப்பும், நிலுவையில் உள்ள டிஜிட்டல் சொத்துச் சட்டமும் இந்தக் கவலைகளின் வெவ்வேறு அம்சங்களைக் கையாளுகின்றன.
முக்கிய அம்சங்கள்
- அரசு முகமைகளையும் தனியார் நிறுவனங்களையும் ஒருங்கிணைக்கும் இணையப் பாதுகாப்பு அதிகார அமைப்பை ஆய்வு செய்யுமாறு லீ உத்தரவிட்டுள்ளார்.
- அக்டோபர் 29-ஆம் தேதி பைனான்ஸில் 6.3 பில்லியன் டாலர் திருடப்பட்டதாகக் கூறப்படும் சம்பவமும், கொரிய நிதி நிறுவனங்களில் அண்மையில் நிகழ்ந்த தரவு மீறல்களும் இந்த முன்மொழிவுக்குப் பின்னணியாக உள்ளன.
- பைனான்ஸ் மீதான தாக்குதலுக்கு வட கொரியாவே காரணம் என FBI குற்றம்சாட்டியது; வட கொரியா பொறுப்பேற்க மறுத்தது.
- 2,100-க்கும் மேற்பட்ட பொது நிறுவனங்களிலும், ஏறத்தாழ 170 முக்கிய தனியார் உள்கட்டமைப்பு வசதிகளிலும் பாதுகாப்பு ஆய்வுகள் நடைபெறுகின்றன.
- வாடிக்கையாளர்களின் கிரிப்டோகரன்சியில் குறைந்தது 80%-ஐ குளிர் பணப்பைகளில் வைத்திருக்க வேண்டும் என்பது கொரிய பரிவர்த்தனைத் தளங்களுக்கான விதிமுறை.
- டிஜிட்டல் சொத்து அடிப்படைச் சட்டம் இன்னும் நிறைவேற்றப்படவில்லை; முன்மொழியப்பட்ட இணையப் பாதுகாப்பு அமைப்பை நிறுவுவதற்கான கால அட்டவணையும் அறிவிக்கப்படவில்லை.