கட்டாய அடையாளச் சரிபார்ப்பில் ஒப்புதல் விவாதத்தின் மையம்
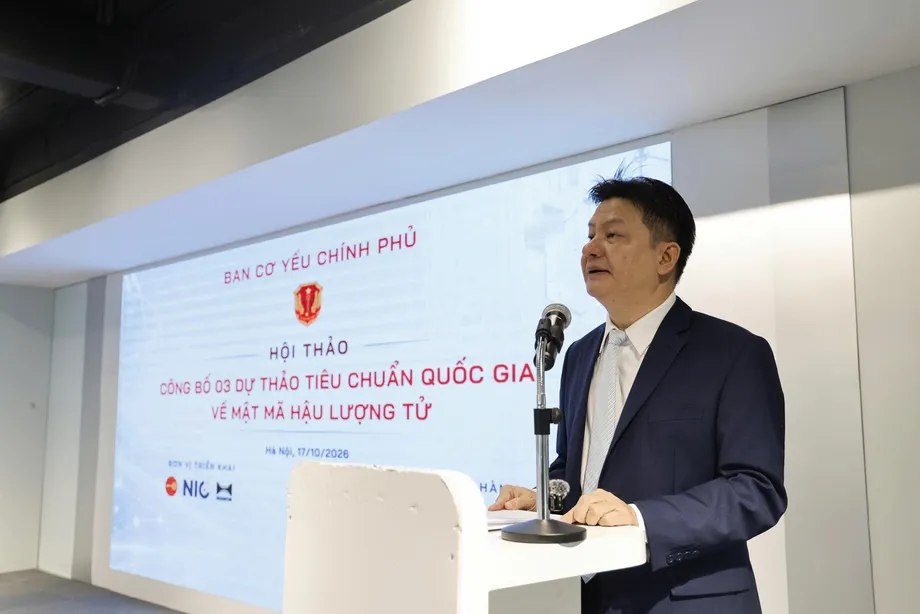
வியட்நாமின் முன்மொழியப்பட்ட மின்னணு அடையாளம் மற்றும் அங்கீகாரச் சட்டம், வங்கிச் சேவை, சுகாதாரம் முதல் கிரிப்டோ சொத்துகள், இணைய விளையாட்டுகள் வரை 11 துறைகளில் நடைபெறும் இணையப் பரிவர்த்தனைகளுக்கு தேசிய டிஜிட்டல் அடையாளச் சரிபார்ப்பைக் கட்டாயமாக்கும். 2026 நவம்பர் 4 அன்று சட்டமன்ற உறுப்பினர்களுக்குப் பதிலளித்த பொதுப் பாதுகாப்பு அமைச்சர் Lương Tam Quang, இந்த அமைப்பு தேவையான தகவல்களை மட்டுமே சேகரிக்கும், ஒப்புதல் பெறும், மேலும் பரிவர்த்தனை விவரங்களை ஒத்திசைக்கப்படும் அடையாளப் பதிவுகளில் சேர்க்காது என்று தெரிவித்தார்.
உள்ளடக்கம்
- கட்டாய அடையாளச் சரிபார்ப்பில் ஒப்புதல் விவாதத்தின் மையம்
- தனியுரிமை குறித்து அமைச்சர் அளித்த உறுதி
- எந்தச் சேவைகளுக்கு அங்கீகாரம் தேவைப்படும்?
- தானியங்கி அடையாளங்களும் அரசின் அடையாளக் கண்டறிதல் வரம்பும்
- கணக்குகளுக்கான காலக்கெடுவை ஏற்கெனவே நிர்ணயித்துள்ள தனி ஆணை
- உயிரளவியல் சரிபார்ப்பைத் தாண்டிய பாதுகாப்பை ஏன் சட்டமன்ற உறுப்பினர்கள் கோருகின்றனர்?
- இணை மசோதா ஆபத்துக்கேற்ப பாதுகாப்பை வகுக்கும்
- செயற்கை நுண்ணறிவுத் தரவுக்கும் வெளிநாட்டு தரவுப் பரிமாற்றங்களுக்கும் வெவ்வேறு கடமைகள்
- VNeID-யின் பரவல், விவரங்களை முக்கியமாக்குகிறது
- முக்கிய அம்சங்கள்
தேசிய அல்லது சிறப்புத் தரவுத்தளங்களில் ஏற்கெனவே முழுமையான, துல்லியமான தகவல்கள் இருந்தால், அரசுத் துறைகள் தானாகவே டிஜிட்டல் அடையாளங்களை உருவாக்கவும் இந்த முன்மொழிவு அனுமதிக்கும். இந்த விதியின் கீழ் வரும் தனிநபர்களும் நிறுவனங்களும் அதே விவரங்களை மீண்டும் சமர்ப்பிக்கவோ தனியாகப் பதிவு செய்யவோ தேவையில்லை.
இந்த இரு அம்சங்களும் நாடாளுமன்ற விவாதத்தின் மையத்தில் ஒரு நடைமுறைக் கேள்வியை எழுப்புகின்றன: ஒரு சேவையைப் பயன்படுத்த அங்கீகாரம் கட்டாயமாக இருக்கும்போதும், அரசு ஏற்கெனவே வைத்திருக்கும் தகவல்களைக் கொண்டு அடையாளம் உருவாக்கப்படும்போதும், மக்கள் ஒப்புதலை எவ்வாறு தெரிவிப்பார்கள்? Quang தனியுரிமைப் பாதுகாப்புகளை விளக்கினார். அதேவேளை, தகவல் சேகரிப்புக்கு தெளிவான வரம்புகள், தொழில்நுட்ப வழங்குநர்களுக்குக் கூடுதல் பொறுப்பு, வழக்கமான செயல்பாடுகளையும் அதிக ஆபத்துள்ள பரிவர்த்தனைகளையும் வேறுபடுத்தும் விதிகள் ஆகியவற்றைச் சட்டமன்ற உறுப்பினர்கள் கோரினர்.
16வது தேசியச் சட்டமன்றத்தின் இரண்டாவது கூட்டத்தொடரில், தரவுப் பாதுகாப்புச் சட்ட வரைவு ஒன்றுடன் இந்த முன்மொழிவும் பரிசீலிக்கப்படுகிறது. டிஜிட்டல் அடையாளங்களை உருவாக்குதல், அவற்றைப் பயன்படுத்துபவர் யார் என்பதைச் சரிபார்த்தல், தொடர்புடைய தரவுகளைப் பாதுகாத்தல் ஆகியவற்றுக்கான விதிகளை இந்த இரு மசோதாக்களும் வகுக்கும்.
தனியுரிமை குறித்து அமைச்சர் அளித்த உறுதி
அடையாள மசோதாவை அறிமுகப்படுத்தும் அமைச்சகத்தின் தலைவரான Quang, சேகரிக்கப்படும் தகவலுக்கும் அடையாள அமைப்புகள் தகவல்களைப் பரிமாறும் முறைக்கும் தனியுரிமைப் பாதுகாப்புகள் பொருந்தும் என்று சட்டமன்ற உறுப்பினர்களிடம் தெரிவித்தார். முன்மொழியப்பட்ட பாதுகாப்புகளை அவர் இவ்வாறு விவரித்தார்:
குறைந்தபட்சத் தரவுகளைச் சேகரிக்க தரவின் உரிமையாளரின் ஒப்புதல் பெறப்பட வேண்டும்; பரிவர்த்தனை விவரங்கள் ஒத்திசைக்கப்படக் கூடாது; மேலும் அனுமதிக்கப்பட்ட வரம்புக்கு அப்பால் அங்கீகார முடிவுகள் பகிரப்படக் கூடாது.
தரவின் உரிமையாளர் என்பவர், யாருடைய தகவல் செயலாக்கப்படுகிறதோ அந்த நபர். அன்றாடப் பயன்பாட்டில், ஒருவரை அடையாளம் காணத் தேவையானவற்றை மட்டுமே அமைப்பு சேகரிக்க வேண்டும்; பரிவர்த்தனை விவரங்களை ஒத்திசைக்கப்படும் அடையாளத் தரவிலிருந்து தனியாக வைத்திருக்க வேண்டும் என்பதே Quang-ன் உறுதியின் பொருள்.
தனிப்பட்ட தரவுச் செயலாக்கத்தை நிர்வகிக்கும் கொள்கைகள், நிபந்தனைகள், வரம்பு, நோக்கங்கள் ஆகியவை தற்போதைய தனிப்பட்ட தரவுப் பாதுகாப்புச் சட்டத்துக்கு உட்பட்டே இருக்கும் என்றும் Quang தெரிவித்தார். மின்னணு அடையாளமும் அங்கீகாரமும் அரசியலமைப்புக்கு இணங்கவும், தனிநபர்கள், நிறுவனங்கள் மற்றும் அரசுத் துறைகளின் உரிமைகளையும் நலன்களையும் பாதுகாக்கவும் வேண்டும்.
ஒப்புதல் அளிக்கும் நடைமுறை பயனர்களுக்கு இன்னமும் முக்கியமான கேள்வியாக உள்ளது. அங்கீகாரம் தேவைப்படும் பரிவர்த்தனையை முடிக்க, தரவு சேகரிப்பை மறுப்பது தடையாக இருக்கும்போது ஒருவர் என்னென்ன தேர்வுகளைச் செய்ய முடியும் என்பதை நாடாளுமன்றத்தில் அளிக்கப்பட்ட விளக்கங்கள் தெளிவுபடுத்தவில்லை.
எந்தச் சேவைகளுக்கு அங்கீகாரம் தேவைப்படும்?
23வது பிரிவின் 5வது உட்பிரிவின்படி, பின்வரும் துறைகளில் நடைபெறும் பரிவர்த்தனைகள் தேசிய மின்னணு அடையாளத்தின் மூலம் அங்கீகரிக்கப்பட்டு அதனுடன் இணைக்கப்பட வேண்டும்:
- பத்திரங்கள்.
- தொலைத்தொடர்பு.
- வங்கிச் சேவை.
- அஞ்சல் சேவைகள்.
- மின்னணு வணிகம்.
- சுகாதாரம்.
- கட்டண இடைத்தரகர்கள்.
- டிஜிட்டல் பணப்பைகள்.
- கிரிப்டோ சொத்துகள்.
- இணையக் காணொளி விளையாட்டுகள்.
- களப்பெயர் பதிவு, குத்தகை மற்றும் பயன்பாடு.
அங்கீகாரம் என்பது ஒரு சேவையைப் பயன்படுத்துபவர், தாம் யார் என்று கூறுகிறாரோ அந்த நபர்தானா என்பதைச் சரிபார்ப்பதாகும். இணைத்தல் என்பது சேவைக் கணக்கையோ பரிவர்த்தனையையோ அந்த நபரின் தேசிய மின்னணு அடையாளத்துடன் தொடர்புபடுத்துவதாகும். வாடிக்கையாளர்களைப் பொறுத்தவரை, இந்த முன்மொழிவு பரந்த அளவிலான நிதி, வர்த்தக மற்றும் டிஜிட்டல் செயல்பாடுகளை அணுகுவதில் அந்த அடையாளத்தை ஒரு பகுதியாக்கும்.
அதிக ஆபத்துள்ள அல்லது குறிப்பிடத்தக்க சட்டப்பூர்வக் கடப்பாடுகளை ஏற்படுத்தும் பிற துறைகளின் பரிவர்த்தனைகளையும் அமைச்சர்நிலை அமைச்சகங்களின் அமைச்சர்களும் துறைத் தலைவர்களும் சேர்க்கலாம். எனவே, இந்த அமைப்பின் வரம்பு மசோதாவில் குறிப்பிடப்பட்டுள்ள 11 துறைகளைத் தாண்டியும் விரிவடையக்கூடும்.
Vĩnh Long தொகுதி பிரதிநிதியான Thạch Phước Bình, பரிவர்த்தனைகளை அவற்றின் ஆபத்துக்கு ஏற்ப வகைப்படுத்த முன்மொழிந்தார். அவரது எடுத்துக்காட்டுகள், நுணுக்கமான வேறுபாடுகள் ஏன் முக்கியம் என்பதைக் காட்டுகின்றன: மருத்துவச் சந்திப்பை முன்பதிவு செய்வதில் உள்ள உணர்திறன், மருத்துவப் பதிவுகளைத் திறப்பதில் இருப்பதிலிருந்து வேறுபடுகிறது; அதேபோல் வங்கிக் கணக்கைப் பார்ப்பதும் பெரிய தொகையைப் பரிமாற்றுவதும் ஒன்றல்ல.
தானியங்கி அடையாளங்களும் அரசின் அடையாளக் கண்டறிதல் வரம்பும்
7 மற்றும் 8வது பிரிவுகள், யாருக்கு அல்லது எதற்கு மின்னணு அடையாளம் வழங்கலாம், அரசுத் துறைகள் எந்த வகைகளை அடையாளம் காணும் என்பவற்றைக் குறிப்பிடுகின்றன. தனிநபர்கள் மற்றும் நிறுவனங்கள் மட்டுமின்றி, இடங்கள், வெளிகள், அடிப்படை அல்லது முக்கியமான தரவுகளுடன் தொடர்புடைய அமைப்புகள், அதிக ஆபத்துள்ளதாகக் கருதப்படும் பொருட்களைச் சொந்தமாக வைத்திருப்பதாக அல்லது பயன்படுத்துவதாகச் சான்றளிக்கப்பட்ட அமைப்புகள், அரச ரகசியங்கள் தொடர்பான அமைப்புகள் ஆகியவையும் இவ்வகைகளில் அடங்கும்.
அரசு அடையாளம் காணும் அமைப்புகளின் பட்டியலை வெளியிட்டு, செயல்படுத்தும் கால அட்டவணையையும் நிர்ணயிக்கும். 8வது பிரிவின் கீழ் குறிப்பிடப்பட்டுள்ள அமைப்புகளைப் பொறுத்தவரை, தேசிய அல்லது சிறப்புத் தரவுத்தளங்களில் ஏற்கெனவே முழுமையான, துல்லியமான தகவல்கள் இருந்தால், முகமைகள் தானாகவே அடையாளங்களை உருவாக்கி தேசிய அடையாளக் குறியீடுகளை வழங்கும்.
இதன் நிர்வாகப் பயன் தெளிவானது: அரசு ஏற்கெனவே வைத்திருக்கும் தகவல்களை ஒரு தனிநபரோ நிறுவனமோ மீண்டும் வழங்க வேண்டியதில்லை. வகைகளின் விரிவு, அவற்றுடன் இணைக்கப்படும் தகவல்கள், அவற்றைப் பயன்படுத்துவதற்கான விதிகள் ஆகியவையே தனியுரிமை விவாதத்தின் மையமாக உள்ளன.
அக்டோபர் 25ஆம் தேதியிட்ட சுருக்கத்திலும் நிகழ்வுகள், பரிவர்த்தனைகள், நடத்தைகள் ஆகியவற்றை அடையாளம் காண்பது இடம்பெற்றிருந்தது. நிதி அமைச்சகம், நீதித்துறை அமைச்சகம், தொழில் மற்றும் வர்த்தக அமைச்சகம், உச்ச மக்கள் நீதிமன்றம் ஆகியவை இந்த விரிவாக்கம் குறித்து விளக்கம் கோரின. தேசியச் சட்டமன்றத்தில் சமர்ப்பிக்கப்பட்ட முழு உரை பொதுவெளியில் வெளியிடப்படாததால், திருத்தப்பட்ட மசோதாவில் இந்த அம்சம் இடம்பெற்றுள்ளதா என்பது தெளிவாக இல்லை.
கலந்தாய்வின்போது, வர்த்தக அமைப்பான VCCI, இந்தச் சொற்றொடர் கிட்டத்தட்ட அனைத்து வழக்கமான வணிக மற்றும் குடிமைத் பரிவர்த்தனைகளையும் அடையாளச் சரிபார்ப்புக் கடமைகளுக்குள் கொண்டுவரக்கூடும் என்று எச்சரித்தது. அக்டோபர் 26 அன்று, தேசியச் சட்டமன்றத்தின் தேசியப் பாதுகாப்பு, பாதுகாப்பு மற்றும் வெளிநாட்டு விவகாரங்களுக்கான குழுவும், எந்தத் தரவுப் புலங்களைச் சேகரிப்பது என்பதைத் துறை முகமைகள் அல்லது சேவை வழங்குநர்கள் தேர்ந்தெடுக்க அனுமதிப்பது தவறான பயன்பாட்டுக்கும் தனியுரிமை மீறல்களுக்கும் வழிவகுக்கலாம் என்று எச்சரித்தது.
கணக்குகளுக்கான காலக்கெடுவை ஏற்கெனவே நிர்ணயித்துள்ள தனி ஆணை
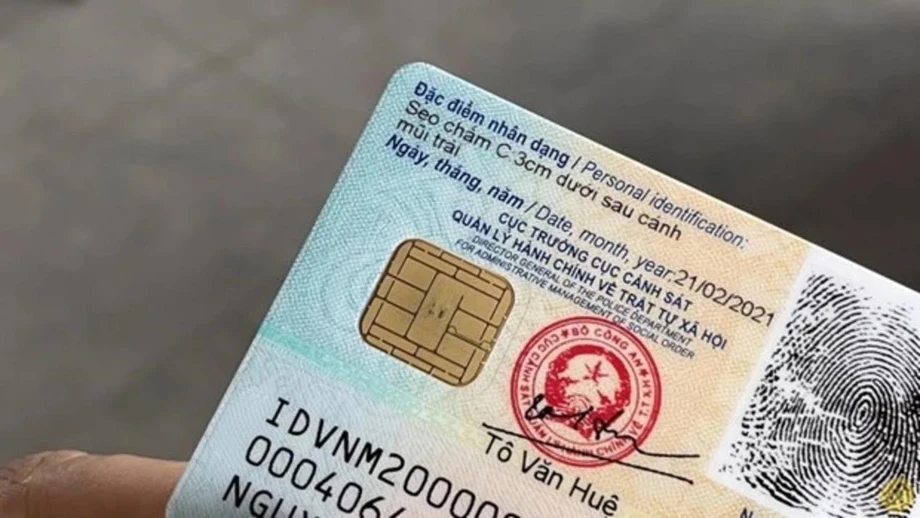
முன்மொழியப்பட்ட சட்டத்துடன், 2026 செப்டம்பர் 28 முதல் நடைமுறைக்கு வந்துள்ள 320/2026 ஆணையும் உள்ளது. குறிப்பிட்ட மின்னணு பரிவர்த்தனைக் கணக்குகளை இணைத்து, வியட்நாமின் தேசிய மின்னணு அடையாளத் தளமான VNeID மூலம் அங்கீகரிக்க வேண்டும் என்று அந்த ஆணை கோருகிறது.
இரு நடவடிக்கைகளிலும் தலா 11 துறைகள் குறிப்பிடப்பட்டுள்ளன; ஆனால் பட்டியல்கள் வேறுபடுகின்றன. கல்வி, பத்திரங்கள், தொலைத்தொடர்பு, வங்கிச் சேவை, மின்னணு வணிகம், மின்னணு விலைப்பட்டியல்கள், போக்குவரத்து, சுற்றுலா, மருந்துகள், சுகாதாரம், வியட்நாமிய சமூக வலைத்தளங்கள் ஆகியவற்றை அந்த ஆணை உள்ளடக்குகிறது. Facebook, TikTok, Zalo உள்ளிட்ட தளங்களின் கணக்குகளும் அதன் இணைப்பு விதிகளுக்கு உட்பட்டவை எனக் குறிப்பிடப்பட்டுள்ளன.
உள்ளடக்கப்பட்ட சேவைக் கணக்குகளை இணைப்பதற்கான காலக்கெடு 2026 டிசம்பர் 31. வங்கிக் கணக்குகளுக்கு 2027 ஜூன் 30 வரை அவகாசம் உள்ளது. வரைவு சட்டத்தின் 11 துறைகளின் பட்டியலில் சமூக வலைத்தளங்கள் இல்லை; அதேவேளை, கிரிப்டோ சொத்துகள், டிஜிட்டல் பணப்பைகள், இணைய விளையாட்டுகள், களப்பெயர் சேவைகள் ஆகியவை வரைவு சட்டத்தில் வெளிப்படையாகச் சேர்க்கப்பட்டுள்ளன.
நடைமுறையில் உள்ள கடமைகளையும் முன்மொழியப்பட்ட மாற்றங்களையும் கால அட்டவணை ஒன்றிணைக்கிறது:
- ஜூலை 2026: ஐந்தாண்டுகளுக்கான தேசிய டிஜிட்டல் மாற்ற உத்தியை வியட்நாம் ஏற்றுக்கொண்டது.
- 2026 செப்டம்பர் 28: 320/2026 ஆணை நடைமுறைக்கு வந்தது.
- 2026 அக்டோபர் 25 மற்றும் 26: வரைவு சுருக்கமும் நாடாளுமன்றக் குழுவின் கவலைகளும் அடையாளச் சரிபார்ப்பின் வரம்பை முன்னிலைக்குக் கொண்டுவந்தன.
- 2026 நவம்பர் 4: அடையாளம் மற்றும் தரவுப் பாதுகாப்பு மசோதாக்களை தேசியச் சட்டமன்றம் விவாதித்தது.
- 2026 நவம்பர் 21: நாடாளுமன்றக் கூட்டத்தொடர் நிறைவடையத் திட்டமிடப்பட்டுள்ளது; நிறைவேற்றப்படும் என எதிர்பார்க்கப்படும் நடவடிக்கைகளில் அடையாள மசோதாவும் இடம்பெற்றுள்ளது.
- 2026 டிசம்பர் 31: உள்ளடக்கப்பட்ட சேவைக் கணக்குகளை இணைப்பதற்கான காலக்கெடு.
- 2027 ஜூன் 30: வங்கிக் கணக்குகளை இணைப்பதற்கான காலக்கெடு.
உயிரளவியல் சரிபார்ப்பைத் தாண்டிய பாதுகாப்பை ஏன் சட்டமன்ற உறுப்பினர்கள் கோருகின்றனர்?
ஹோ சி மின் நகரப் பிரதிநிதியான Phạm Trọng Nhân, செயற்கை நுண்ணறிவின் முன்னேற்றம், முகம், குரல், கைரேகை ஆகியவற்றின் நம்பகத்தன்மை குறித்த முன்கணிப்புகளைப் பலவீனப்படுத்துவதாக எச்சரித்தார். உயிரளவியல் முறைகள் அவசியமானவை என்றாலும், மோசடியைத் தடுப்பதற்கான ஒரே முறையாக அவை இருக்கக் கூடாது என்றார்.
உயிரளவியல் அங்கீகாரம் என்பது ஒருவருடன் தொடர்புடைய உடல் அல்லது நடத்தை அம்சத்தைச் சரிபார்ப்பதாகும். செயற்கை நுண்ணறிவுக் கருவிகள் இவற்றில் சிலவற்றைப் போலியாக உருவாக்க முடியும்; இதனால் உண்மையான பயனரையும் போலியாக உருவாக்கப்பட்ட தகவலை முன்வைப்பவரையும் அமைப்பு வேறுபடுத்துவது கடினமாகிறது.
Cần Thơ தொகுதி பிரதிநிதியான Tô Ái Vang, செயற்கை நுண்ணறிவு அங்கீகார அமைப்பு தவறான முடிவை அளித்தால் யார் பொறுப்பேற்க வேண்டும் என்பதைத் தெளிவுபடுத்தக் கோரினார். முடிவுகளைப் பயன்படுத்தி தீர்மானம் எடுக்கும் நிறுவனங்கள் அல்லது தனிநபர்களுக்கே இறுதிப் பொறுப்பை முன்மொழிவு வழங்குகிறது என்றும், தொழில்நுட்பத்தை உருவாக்கியவர் அல்லது வழங்குநருடனான பொறுப்புத் தொடர்புக்கும் கவனம் தேவை என்றும் அவர் கூறினார்.
Cần Thơவைச் சேர்ந்த மற்றொரு பிரதிநிதியான Triệu Thị Ngọc Diễm, அடையாளத் தரவு மற்றும் அங்கீகாரக் காரணிகளை அனுமதியின்றிச் சேகரித்தல், பயன்படுத்துதல், வெளியிடுதல் அல்லது பகிர்தல் ஆகியவற்றை வெளிப்படையாகத் தடை செய்ய முன்மொழிந்தார். முகத் தரவு, குரல் தரவு, ஒருமுறை கடவுச்சொற்கள் ஆகியவற்றை குற்றவாளிகள் விற்பனை செய்யும் ஆபத்தை அவர் சுட்டிக்காட்டினார். மற்றொருவரின் கணக்கில் நுழைவதற்கான வழியாக மாறக்கூடிய தகவல்களை அவரது முன்மொழிவு கவனத்தில் கொள்கிறது.
இணை மசோதா ஆபத்துக்கேற்ப பாதுகாப்பை வகுக்கும்
தரவுப் பாதுகாப்புச் சட்ட வரைவு, தரவுப் பாதுகாப்பு ஆபத்துக்கு ஐந்து நிலைகளை அறிமுகப்படுத்தும். தரவு எவ்வாறு செயலாக்கப்பட வேண்டும் என்பதைத் தீர்மானிக்கும் பொறுப்புடைய அமைப்புகளான தரவுக் கட்டுப்பாட்டாளர்கள், ஆபத்துகளை வகைப்படுத்தி அதற்கேற்ற பாதுகாப்புகளைப் பயன்படுத்த வேண்டும். இந்த முடிவுகளின் மேற்பார்வை பெரும்பாலும் பின்னர் நடத்தப்படும் ஆய்வுகள் மூலம் நடைபெறும்.
தரவு பாதுகாப்பு, ஒரு அமைப்பை வடிவமைப்பதிலிருந்து தகவல்களை அழிப்பது வரையிலான அதன் முழு வாழ்க்கைச் சுழற்சியையும் உள்ளடக்கும். தரவுக் கசிவால் ஏற்படக்கூடிய பாதிப்புக்கு ஏற்ப கடமைகளைப் பொருத்துவதே வகைப்படுத்தலின் நோக்கம் என்று Quang கூறினார். இதன்மூலம் குறைவான உணர்திறன் கொண்ட செயல்பாடுகளுக்கு எளிய நிபந்தனைகளும், அதிக ஆபத்துள்ள வெளிப்பாடுகளுக்கு வலுவான பாதுகாப்பும் அமையும்.
இந்த ஐந்து நிலைகளும் இணையப் பாதுகாப்புச் சட்டத்தின் கீழுள்ள தகவல் அமைப்புகளுக்கான ஐந்து நிலைகளுடன் ஒத்துப்போகும். 8வது பிரிவின் 4வது உட்பிரிவு, ஒரே அமைப்பை இருமுறை மதிப்பிடுவதைத் தவிர்ப்பதற்காக, ஏற்கெனவே உள்ள இணையப் பாதுகாப்பு ஆபத்து வகைப்படுத்தல் முடிவுகளை நிறுவனங்கள் மீண்டும் பயன்படுத்த அனுமதிக்கும்.
முன்மொழியப்பட்ட ஆபத்து நிலைகள், தரவுச் சட்டத்தில் உள்ள அடிப்படை மற்றும் முக்கியமான தரவு வகைகளுடன் இணைந்து செயல்படும். பாதுகாப்பு நடவடிக்கைகளைத் தேர்ந்தெடுக்க அவை வழிகாட்டும்; அதேவேளை, ஏற்கெனவே உள்ள வகைகளும் தொடர்ந்து பொருந்தும். பொதுப் பாதுகாப்பு மற்றும் தேசியப் பாதுகாப்பு அமைச்சகங்களுக்கிடையிலான பொறுப்புப் பகிர்வு, பாதுகாப்பு மறையாக்கம், பிந்தைய குவாண்டம் மறையாக்கம் ஆகியவையும் விவாதிக்கப்பட்டன. எதிர்காலக் குவாண்டம் கணினிகளைப் பயன்படுத்தி நடத்தப்படும் தாக்குதல்களைத் தாங்கும் வகையில் பிந்தைய குவாண்டம் மறையாக்கம் வடிவமைக்கப்பட்டுள்ளது.
செயற்கை நுண்ணறிவுத் தரவுக்கும் வெளிநாட்டு தரவுப் பரிமாற்றங்களுக்கும் வெவ்வேறு கடமைகள்
செயற்கை நுண்ணறிவை உருவாக்கும் அல்லது பயன்படுத்தும் நிறுவனங்கள், பயிற்சித் தரவின் மூலத்தையும் ஒருமைப்பாட்டையும், அதிலிருந்து உருவாகும் தரவையும் பாதுகாக்க வேண்டும் என்று தரவுப் பாதுகாப்பு மசோதா கோரும். தரவுக்கு நச்சூட்டுதல் மற்றும் அனுமதியற்ற தரவு எடுப்பு ஆகியவற்றைத் தடைசெய்து, தானியக்க முடிவுகளில் மனிதத் தலையீடும் மேற்பார்வையும் இருக்க வழிவகுக்கும்.
செயற்கை நுண்ணறிவு அமைப்பைப் பயிற்றுவிக்கப் பயன்படுத்தப்படும் தகவல்களை வேண்டுமென்றே சிதைப்பதே தரவுக்கு நச்சூட்டுதல் எனப்படும். இதனால் நம்பகமற்ற அல்லது கையாளப்பட்ட முடிவுகள் உருவாகலாம். அடையாளச் சேவைகளில் இந்தத் தகவலின் தரமும் பாதுகாப்பும் முக்கியம்; ஏனெனில் தானியக்கப் பிழைகள் ஒருவரின் அடையாளம் ஏற்கப்படுமா நிராகரிக்கப்படுமா என்பதைப் பாதிக்கக்கூடும்.
எல்லை தாண்டிய தரவுப் பரிமாற்றங்களும் செயலாக்கமும் ஆபத்துக்கு ஏற்ப வெவ்வேறு நடைமுறைகளுக்கு உட்படும். முதல் மற்றும் இரண்டாம் நிலைத் தரவுகளுக்கு இந்தச் சட்டத்தின் கீழான நடைமுறைகளிலிருந்து விலக்கு அளிக்கப்படும். மூன்றாம் நிலைத் தரவைக் கையாளும் கட்டுப்பாட்டாளர்கள் தாங்களே மதிப்பீடு செய்து, பதிவுகளைப் பராமரிப்பார்கள்.
நான்காம் மற்றும் ஐந்தாம் நிலைத் தரவுகளைப் பரிமாற்றுவதற்கு முன், தகுதிவாய்ந்த அதிகாரிகளின் மதிப்பீடும் ஒப்புதலும் தேவைப்படும். வெளிநாடுகளிலிருந்து வரும் தரவுக் கோரிக்கைகள், எல்லை தாண்டிச் செயல்படும் சேவை வழங்குநர்களின் கடமைகள், ஏற்கெனவே உள்ள முதலீடு மற்றும் தொழில்நுட்பப் பரிமாற்ற நடைமுறைகளில் தரவுப் பாதுகாப்பு மதிப்பீடுகளைப் பயன்படுத்துதல் ஆகியவற்றையும் மசோதா கையாள்கிறது.
VNeID-யின் பரவல், விவரங்களை முக்கியமாக்குகிறது
அக்டோபர் மாதத்திற்குள், வியட்நாம் குடிமக்களுக்கு 86.4 மில்லியன் மின்னணு அடையாளக் கணக்குகளை VNeID வழங்கியிருந்தது. இந்தத் தளத்தில் 70க்கும் மேற்பட்ட அம்சங்கள் இருந்தன; 500 மில்லியனுக்கும் அதிகமான வருகைகள் பதிவாகின; நாள்தோறும் 3 மில்லியன் முதல் 6 மில்லியன் பயனர்கள் வரை இதைப் பயன்படுத்தினர்.
அன்றாடப் பயனர்களின் எண்ணிக்கை, வழங்கப்பட்ட கணக்குகளின் எண்ணிக்கையில் சுமார் 3.5% முதல் 6.9% வரை உள்ளது. முன்மொழியப்பட்ட சட்டம் அத்தியாவசியப் பரிவர்த்தனைகளில் தளத்தின் பங்கை விரிவுபடுத்துவதற்கு முன்பே, மிகப் பெரிய அளவிலான பதிவுகளையும் எந்த ஒரு நாளிலும் அதைவிடச் சிறிய எண்ணிக்கையிலான செயலில் உள்ள பயனர்களையும் கொண்ட தளமாக இது இருப்பதை அந்தப் புள்ளிவிவரங்கள் காட்டுகின்றன.
இணைய மோசடியை எதிர்கொள்வதற்கும், டிஜிட்டல் கட்டமைப்பைப் பாதுகாப்பதற்கும், தேசிய டிஜிட்டல் மாற்ற உத்தியின் கீழ் நிர்வாகப் பணிகளைக் குறைப்பதற்கும் அடையாள நடவடிக்கைகள் உதவும் என்று அரசு கூறுகிறது. பயனர்களைப் பொறுத்தவரை, சேவைகளை அணுகுதல், ஏற்கெனவே உள்ள பதிவுகளைக் கையாளுதல், அடையாளச் சரிபார்ப்பு தவறாகும்போது பொறுப்பேற்றல் ஆகியவையே நேரடியான மாற்றங்களாக இருக்கும்.
பிரதிநிதிகளின் கருத்துகளை இணைத்து, மசோதாக்களை இறுதிசெய்வதற்கு முன் நிலைக்குழுவிடம் அறிக்கை அளிக்க, தேசியச் சட்டமன்றத்தின் பாதுகாப்பு, பாதுகாப்பு மற்றும் வெளிநாட்டு உறவுகளுக்குப் பொறுப்பான குழுவுடன் வரைவு தயாரிப்பு முகமை பணியாற்றும் என்று Quang தெரிவித்தார். அடுத்த சட்டமன்றக் கட்டம் நவம்பர் 21 அன்று திட்டமிடப்பட்டுள்ள கூட்டத்தொடர் நிறைவாகும்; புதிய முன்மொழிவு குறித்த விவாதம் எவ்வாறு முடிந்தாலும், தற்போதைய கணக்கு இணைப்புக் காலக்கெடுக்கள் தொடரும்.
முக்கிய அம்சங்கள்
- முன்மொழியப்பட்ட அடையாளச் சட்டம், 11 துறைகளின் பரிவர்த்தனைகளுக்கு தேசிய டிஜிட்டல் அடையாள அங்கீகாரத்தைக் கட்டாயமாக்கும்; அதிக ஆபத்துள்ள பிற பரிவர்த்தனைகளையும் சேர்க்க அதிகாரம் வழங்கும்.
- குறைந்தபட்சத் தரவு சேகரிப்பு, ஒப்புதல், அங்கீகார முடிவுகளைப் பகிர்வதற்கான வரம்புகள், பரிவர்த்தனை விவரங்களை ஒத்திசைக்காமை ஆகியவற்றுக்கு Quang உறுதியளித்தார்.
- பொது தரவுத்தளங்களில் ஏற்கெனவே உள்ள முழுமையான, துல்லியமான தகவல்களைப் பயன்படுத்தி குறிப்பிட்ட அடையாளங்களை அரசுத் துறைகள் தானாக உருவாக்கலாம்.
- வங்கிக் கணக்குகளுக்கு 2026 டிசம்பர் 31 மற்றும் 2027 ஜூன் 30 ஆகிய இணைப்புக் காலக்கெடுக்களைத் தனி ஆணை நிர்ணயித்துள்ளது.
- செயற்கை நுண்ணறிவு வழங்குநர்களின் பொறுப்பு, உயிரளவியல் மோசடி, அடையாளத் தகவல்களின் அனுமதியற்ற பயன்பாடு ஆகியவற்றில் வலுவான விதிகளைச் சட்டமன்ற உறுப்பினர்கள் கோரினர்.
- இணைத் தரவுப் பாதுகாப்பு மசோதா, ஐந்து ஆபத்து நிலைகள், தானியக்க முடிவுகளுக்கு மனித மேற்பார்வை, மிக உயர்ந்த ஆபத்து நிலைகளிலான தரவுப் பரிமாற்றங்களுக்கு கடுமையான நடைமுறைகள் ஆகியவற்றை முன்மொழிகிறது.