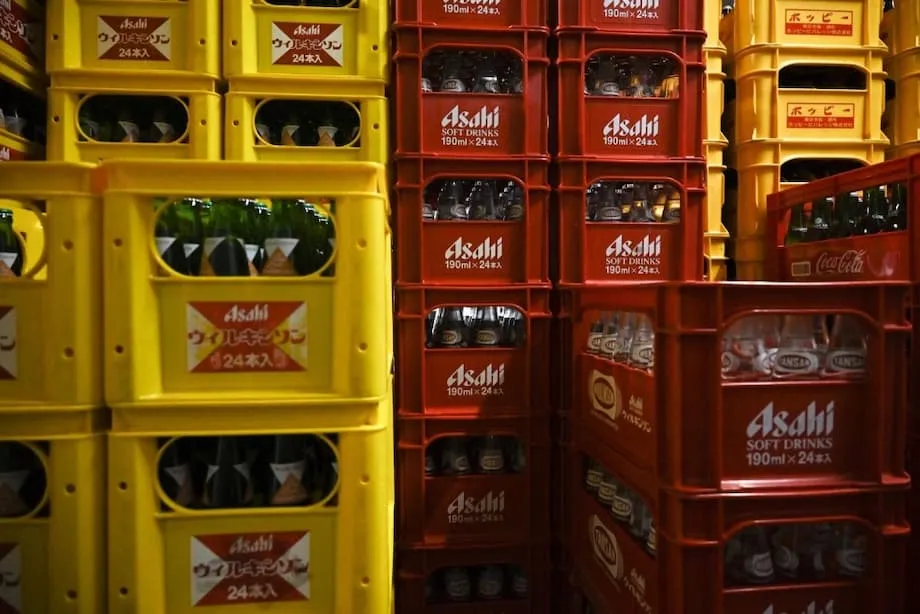
முடக்கிவிட்ட இணையத் தாக்குதலுக்குப் பிறகு கையால் மேற்கொள்ளும் மாற்று ஏற்பாடுகள் பீர் விநியோகத்தைத் தொடரச் செய்கின்றன
ஜப்பானின் மிகப்பெரிய மதுபான உற்பத்தியாளரான ஆசாஹி குழும ஹோல்டிங்ஸ், வாரத் தொடக்கத்தில் அதன் உள்நாட்டு வணிகத்தில் ஆர்டர், சரக்கு அனுப்புதல் மற்றும் வாடிக்கையாளர் ஆதரவின் சில பகுதிகளை முடக்கிய ransomware தாக்குதலை எதிர்கொண்டது. முக்கிய அமைப்புகள் செயலிழந்ததுடன், வெளிப்புற மின்னஞ்சல் முகவரிகளிலிருந்து வரும் மின்னஞ்சல்களும் தடுக்கப்பட்ட நிலையில், பீர் விநியோகத்தைத் தொடர நிறுவனம் பழைய வழிமுறையைப் பின்பற்றியது. ஊழியர்கள் கொள்முதல் ஆர்டர்களைக் கையால் செயலாக்கினர், காகிதப் படிவங்களை நிரப்பினர், கிடங்குகள் மற்றும் விநியோகஸ்தர்களுக்கு தொலைநகல் மூலம் வழிமுறைகளை அனுப்பினர். பொறியாளர்கள் வலையமைப்பை மீட்டெடுக்கப் பணியாற்றியபோது, கடை அலமாரிகளிலும் மதுக்கூடங்களிலும் பீர் தீர்ந்துபோகாமல் பார்த்துக்கொள்வதே தெளிவான நோக்கமாக இருந்தது.
உள்ளடக்கம்
- முடக்கிவிட்ட இணையத் தாக்குதலுக்குப் பிறகு கையால் மேற்கொள்ளும் மாற்று ஏற்பாடுகள் பீர் விநியோகத்தைத் தொடரச் செய்கின்றன
- என்ன நடந்தது, ransomware தாக்குதல் நிறுவனங்களை எவ்வாறு முடக்குகிறது
- சேவைத் தடங்கல் காலவரிசை
- கிலின் யார், திருடியதாகக் கூறப்படும் தரவுகள் எவை
- சில்லறை விற்பனையாளர்கள், உணவகங்களுக்கான விநியோக அதிர்ச்சி
- மீட்புப் பணிகளின் நிலையும் செயல்பாடுகளின் அடுத்தகட்டமும்
- உற்பத்தித் துறையில் இணையப் பாதுகாப்பு அபாயம் ஏன் அதிகரிக்கிறது
- மதுபான உற்பத்தியில் செயல்பாட்டுத் தொழில்நுட்பமும் தகவல் தொழில்நுட்பமும் இணைதல்
- இணைய அபாயத்துக்கு ஜப்பான் எவ்வாறு பதிலளிக்கிறது
- நுகர்வோர் மற்றும் போட்டியாளர்களுக்கு இதன் பொருள்
- முக்கிய அம்சங்கள்
இந்தத் தடங்கலால் ஆசாஹி சூப்பர் ட்ரை, மிட்சுயா சைடர் உள்ளிட்ட முன்னணி தயாரிப்புகளின் பரிவர்த்தனைகளும் விநியோகங்களும் நிறுத்தப்பட்டன. வெள்ளிக்கிழமைக்குள், குழுக்கள் கையால் செயல்படும் பணிமுறைகளை அமைத்ததைத் தொடர்ந்து குறைந்த அளவிலான சரக்கு அனுப்புதல் மீண்டும் தொடங்கியது. எனினும், வலையமைப்புகள் படிப்படியாக மீட்டெடுக்கப்படும் வரை சேவை சீரற்றதாகவே இருக்கும் என்று நிறுவனம் எச்சரித்தது. உள்நாட்டில் உள்ள ஆறு மதுபான ஆலைகள் குறைந்த அளவில் உற்பத்தியை மீண்டும் தொடங்கின; அழைப்பு மையங்களும் குறைக்கப்பட்ட செயல்பாடுகளுக்குத் தயாரானது. இந்தத் தாக்குதலுடன் தொடர்புடைய தகவல் திருட்டுக்கான அறிகுறிகள் உள்ளனவா என்றும் பரிசோதித்து வருவதாக ஆசாஹி தெரிவித்தது.
அமைப்புகள் மீட்டெடுக்கப்படும் வரை தயாரிப்புகளை விநியோகிப்பதே முன்னுரிமையாக இருக்கும் என்றும், பொறுமை காக்குமாறும் தலைமைச் செயல் அதிகாரி அட்சுஷி கட்சுகி கேட்டுக்கொண்டார்.
கட்சுகி கூறினார்: "தொடர்ந்து தயாரிப்புகளை விநியோகிப்பதை உறுதிசெய்ய மாற்று நடவடிக்கைகளைச் செயல்படுத்தியபடியே, அமைப்பை விரைவாக மீட்டெடுக்க எல்லா முயற்சிகளையும் மேற்கொண்டு வருகிறோம்."
ஜப்பானில் பீர் விற்பனையின் பெரும்பகுதியைக் கையாளும் கன்வீனியன்ஸ் ஸ்டோர் சங்கிலிகள், தடங்கல் நீடித்ததால் இருப்பு குறையும் அபாயம் இருப்பதாகக் குறிப்பிட்டன. செவன் இலெவன் சங்கிலியை இயக்கும் செவன் & ஐ ஹோல்டிங்ஸ், சரக்கு அனுப்புதல் நிறுத்தப்பட்டது குறித்து வாடிக்கையாளர்களுக்கு அறிவிப்புகளைத் தயாரித்தது. போட்டி நிறுவனங்களான லாசன், ஃபேமிலிமார்ட் ஆகியவை, ஆசாஹியின் சில பானங்களும் ஆசாஹி தயாரிக்கும் கடைகளின் சொந்த முத்திரைப் பொருட்களும் வார இறுதியில் கிடைப்பது அரிதாகலாம் என்று வாடிக்கையாளர்களிடம் தெரிவித்தன. உணவகங்கள், சாத்தியமான இடங்களில் வேறு மதுபான உற்பத்தியாளர்களின் தயாரிப்புகளுக்கு மாறின; மீதமுள்ள இருப்பை நீட்டிக்க, குழாய்வழிப் பீருக்குப் பதிலாக பாட்டில் பீரை வழங்கின.
என்ன நடந்தது, ransomware தாக்குதல் நிறுவனங்களை எவ்வாறு முடக்குகிறது
Ransomware என்பது இணையவழிப் பணப்பறிப்பின் ஒரு வகையாகும். தாக்குதல் நடத்துவோர் நிறுவனத்தின் வலையமைப்புக்குள் ஊடுருவி, கோப்புகளைப் பயன்படுத்த முடியாதபடி குறியாக்கம் செய்து, அவற்றை மீட்டெடுக்கும் மறைகுறியீட்டுச் சாவியை வழங்கப் பணம் கோருகின்றனர். பல குழுக்கள் மேலும் ஒரு மிரட்டலையும் விடுக்கின்றன: தரவுகளை நகலெடுத்து, பாதிக்கப்பட்ட நிறுவனம் பணம் செலுத்த மறுத்தால் அவற்றை வெளியிடுவதாகக் கூறுகின்றன. இந்த இரட்டை மிரட்டல் முறை பெரும்பாலும் இரட்டை பணப்பறிப்பு என அழைக்கப்படுகிறது. 24 மணி நேரமும் உற்பத்தி மற்றும் விநியோகத்தை நடத்தும் நிறுவனத்தைத் தாக்கும்போது, அதன் பாதிப்பு உடனடியாகத் தெரியும். சரக்குப் போக்குவரத்து அமைப்புகள் முடங்கும், தொழிற்சாலைத் திட்டமிடல் கருவிகளால் ஆர்டர்களைப் பார்க்க முடியாது, வாடிக்கையாளர் சேவையும் செயலிழக்கும்.
இந்தச் சம்பவத்தில், ஆசாஹியின் சேவையகங்கள் ransomware தாக்குதலுக்கு உள்ளானதை நிறுவனம் உறுதிப்படுத்தியது; ஜப்பானிலுள்ள செயல்பாடுகளுக்கு மட்டுமே பாதிப்பு ஏற்பட்டதாகவும் தெரிவித்தது. தாக்குதல் மேலும் பரவுவதைத் தடுக்க பாதிக்கப்பட்ட அமைப்புகளைத் தனிமைப்படுத்திய நிறுவனம், பின்னர் பீர் மற்றும் குளிர்பானங்களை அனுப்புவதற்குக் கையால் மேற்கொள்ளும் மாற்று ஏற்பாடுகளைத் தொடங்கியது. இந்த நடவடிக்கை தாக்குதலின் பாதிப்புப் பரப்பைக் குறைத்தது. ஆனால் வழக்கமாகத் தானியக்கமாக நடைபெறும் பணிகளைத் தொலைபேசி, தொலைநகல், காகித ஆவணங்கள் மூலம் கையாள வேண்டியதால், நிறுவனத்தின் வேகம் மனிதர்களால் செய்யக்கூடிய அளவுக்கு குறைந்தது.
வாடிக்கையாளர்கள் மற்றும் கூட்டாளர்களுக்கு அனுப்பிய அறிவிப்பில், இந்தத் தடங்கலுக்கு மதுபான உற்பத்தியாளர் மன்னிப்புக் கோரியதுடன், அமைப்புகளைப் பாதுகாப்பாக மீண்டும் இயக்க முடியும் என உறுதிப்படுத்தும் வரை மீட்புப் பணிகள் தொடரும் என்றும் தெரிவித்தது.
ஆசாஹி அறிக்கையில் கூறியது: "எங்கள் வாடிக்கையாளர்களுக்கும் வணிகக் கூட்டாளர்களுக்கும் ஏற்பட்டுள்ள சிரமத்துக்கு மனப்பூர்வமாக மன்னிப்புக் கேட்டுக்கொள்கிறோம். காரணத்தைக் கண்டறியத் தீவிரமாக விசாரித்து வருவதுடன், செயல்பாடுகளை மீட்டெடுக்கவும் பணியாற்றி வருகிறோம்; இருப்பினும், மீட்புப் பணிகள் எப்போது நிறைவடையும் என தற்போது கணிக்க முடியவில்லை."
சேவைத் தடங்கல் காலவரிசை
- செப்டம்பர் 29: ஜப்பானில் ஏற்பட்ட அமைப்புச் செயலிழப்பால் ஆர்டர் செயலாக்கம், சரக்கு அனுப்புதல் மற்றும் அழைப்பு மையச் செயல்பாடுகள் முடங்கின.
- அக்டோபர் 2: உள்நாட்டில் உள்ள ஆறு பீர் ஆலைகளில் குறைந்த அளவில் உற்பத்தி மீண்டும் தொடங்கியது; தொலைபேசி, தொலைநகல் மூலம் ஆர்டர்களைக் கையாளும் முறை விரிவுபடுத்தப்பட்டது.
- அக்டோபர் 3: அமைப்புச் செயலிழப்புக்கு ransomware தாக்குதலே காரணம் என ஆசாஹி உறுதிப்படுத்தியது; அனுமதியற்ற தரவுப் பரிமாற்றம் நிகழ்ந்திருக்கக்கூடிய தடயங்கள் குறித்து விசாரிப்பதாகத் தெரிவித்தது.
- அக்டோபர் 4 முதல் 6 வரை: குறைந்த அளவில் சரக்கு அனுப்புதல் மீண்டும் தொடங்கியது, அழைப்பு மையங்கள் பகுதியளவு சேவைக்குத் தயாரானது, பற்றாக்குறை ஏற்படக்கூடும் என சில்லறை விற்பனையாளர்கள் எச்சரித்தனர்.
- அக்டோபர் 8: கிலின் ransomware குழு தாக்குதலுக்குப் பொறுப்பேற்று, திருடப்பட்ட கோப்புகளின் மாதிரிகளைத் தரவுக் கசிவு தளத்தில் வெளியிட்டது. திருடப்பட்ட தரவுகள் இணையத்தில் இருப்பதைக் கண்டறிந்ததாகவும், அதன் அளவு மற்றும் யாருக்குத் தெரிவிக்க வேண்டும் என்பது குறித்து விசாரிப்பதாகவும் ஆசாஹி தெரிவித்தது.
ஜப்பானுக்கு வெளியே உள்ள ஆசாஹியின் செயல்பாடுகள் இந்தச் சம்பவத்தால் பாதிக்கப்படவில்லை. ஐரோப்பா உள்ளிட்ட பிற பகுதிகளில் உள்ள சர்வதேச முத்திரைகள் வழக்கம்போல் உற்பத்தி மற்றும் சரக்கு அனுப்புதலைத் தொடர்ந்தன.
கிலின் யார், திருடியதாகக் கூறப்படும் தரவுகள் எவை
கிலின் என அழைத்துக்கொள்ளும் ஒரு குழு இந்தத் தாக்குதலுக்குப் பொறுப்பேற்றது. அந்தக் குழுவினர் இருண்ட இணையத்தில் உள்ள தங்களது தரவுக் கசிவு தளத்தில் மாதிரிகளை வெளியிட்டு, சுமார் 27 ஜிகாபைட் உள்தரவுகளைத் தாங்கள் வெளியே எடுத்ததாகக் கூறினர். ஒப்பந்தங்கள், நிதி ஆவணங்கள், ஊழியர்கள் தொடர்பான கோப்புகள் அந்தப் பட்டியலில் குறிப்பிடப்பட்டிருந்தன. ஒரு பதிவில் திருடப்பட்ட 9,323 கோப்புகள் குறித்துக் கூறப்பட்டதுடன், ஆதாரமாக ஆவணங்களின் பல டஜன் படங்களும் காட்டப்பட்டன. இந்தச் சம்பவத்தில் திருடப்பட்ட தரவுகள் இணையத்தில் கண்டறியப்பட்டதாக ஆசாஹி பின்னர் தெரிவித்தது. விவரங்களை உறுதிப்படுத்திய பிறகு பாதிக்கப்பட்ட தரப்பினருக்குத் தெரிவிக்கப்படும் என்றும் கூறியது.
கிலின் என்பது சேவையாக வழங்கப்படும் ransomware செயல்பாடாகும். முக்கியக் குழு தீங்கிழைக்கும் மென்பொருளையும் உள்கட்டமைப்பையும் வழங்கி, இலக்குகளுக்குள் ஊடுருவும் கூட்டாளர்களுடன் வருமானத்தைப் பகிர்ந்துகொள்கிறது. சுகாதாரம், உற்பத்தி உள்ளிட்ட துறைகளை இந்தக் குழு இலக்காகக் கொண்டுள்ளதாகவும், விண்டோஸ், லினக்ஸ், ESXi சேவையகங்களில் இயங்கும் மென்பொருள் குடும்பங்களைப் பயன்படுத்துவதாகவும் பாதுகாப்பு ஆய்வாளர்கள் கூறுகின்றனர். இந்தக் குழு பெரும்பாலும் இரட்டை பணப்பறிப்பு முறையைப் பின்பற்றுகிறது: அமைப்புகளை மறைகுறியாக்குவதுடன், பணம் செலுத்தாவிட்டால் தரவுகளை வெளியிடுவதாகவும் மிரட்டுகிறது.
சில்லறை விற்பனையாளர்கள், உணவகங்களுக்கான விநியோக அதிர்ச்சி
ஜப்பானில் பான விற்பனையின் முதுகெலும்பாக விளங்கும் கன்வீனியன்ஸ் ஸ்டோர் சங்கிலிகளே முதலில் இந்த நெருக்கடியை உணர்ந்தன. செவன் இலெவனில், ஆசாஹி சூப்பர் ட்ரை மற்றும் சில குளிர்பானங்களின் விநியோகம் நிறுத்தப்பட்டது குறித்த அறிவிப்புகளை வாடிக்கையாளர்கள் கண்டனர். வெள்ளிக்கிழமை முதல் ஆசாஹியின் பல பொருட்கள் கிடைப்பது அரிதாகலாம் என்று லாசனும் ஃபேமிலிமார்ட்டும் எச்சரித்தன. செவன் பிரீமியம் கிளியர் கூலர் சுஹாய், சங்கிலிகளின் முத்திரைகளில் விற்கப்படும் பாட்டில் தேநீர் உள்ளிட்ட, சில்லறை விற்பனையாளர்களுடன் இணைந்து உருவாக்கப்பட்ட சொந்த முத்திரைப் பொருட்களின் விநியோகமும் நிறுத்தப்பட்டது. சில கடைகள் வாங்கும் அளவைக் கட்டுப்படுத்தின; மாற்றுப் பொருட்களைத் தயாரித்து வருவதாகவும் அவை தெரிவித்தன.
விரைவாக விற்பனையாகும் கேக் பீர்களும் பாட்டில் பீர்களும் அடிக்கடி விநியோகிக்கப்படுவதைச் சார்ந்திருக்கும் உணவகங்கள், இடைவெளியைச் சமாளிக்க தங்களால் முடிந்ததைச் செய்தன. ஆசாஹியிடமிருந்து குழாய்வழி மற்றும் பாட்டில் பீர் வருவது நிறுத்தப்பட்டதாகவும், இருப்பு தீர்ந்ததும் வேறு விநியோகஸ்தர்களுக்கு மாறுவதாகவும் மருஜென் ராமென் தெரிவித்தது. ஷாபு ஷாபுவுக்குப் பெயர்பெற்ற கிசோஜி, சேவையைத் தொடர குழாய்வழிப் பீரிலிருந்து பாட்டில் பீருக்கு மாறி, வேறு மதுபான உற்பத்தியாளர்களிடமிருந்து பீர் பெற்றது. சேவைத் தடங்கல் மேலும் நீடித்தால் ஆசாஹி குழாய்வழிப் பீர் தீர்ந்துவிடலாம் என்று சில இசகாயா மதுக்கூடங்கள் வாடிக்கையாளர்களை எச்சரித்தன.
செவன் இலெவனை இயக்கும் செவன் & ஐ ஹோல்டிங்ஸின் செய்தித் தொடர்பாளர், தடங்கலின்போது வாடிக்கையாளர்களின் எதிர்பார்ப்புகளைச் சீரமைக்க நிறுவனம் நடவடிக்கை எடுத்ததாகக் கூறினார்.
செய்தித் தொடர்பாளர் கூறினார்: "சரக்கு அனுப்புதல் நிறுத்தப்பட்டது குறித்து வாடிக்கையாளர்களை எச்சரிக்கத் தயாராகி வருகிறோம். தற்போதைய நிலையில், பெரிய அளவிலான தடங்கல்கள் எதுவும் இல்லை."
பீர் மட்டுமின்றி ஆசாஹியின் பிற பானங்களையும் சில்லறை விற்பனையாளர்கள் குறிப்பிட்டனர். மிட்சுயா சைடர் குறுகிய கால விநியோக நெருக்கடியை எதிர்கொண்டது; சில சங்கிலிகளுக்கே உரிய பொருட்களின் விநியோகமும் நிறுத்தப்பட்டது. அந்த நிறுவனத்தின் உள்நாட்டு ஆலைகளில் தயாரிக்கப்படும் மது அல்லாத பானங்கள் மற்றும் உணவுப் பொருட்களுக்கும் இதன் தொடர் பாதிப்பு விரிவடைந்தது.
மீட்புப் பணிகளின் நிலையும் செயல்பாடுகளின் அடுத்தகட்டமும்
உள்நாட்டிலுள்ள ஆறு பீர் ஆலைகளிலும் ஆசாஹி குறைந்த அளவில் உற்பத்தியை மீண்டும் தொடங்கியது. கையால் செயலாக்கும் முறை தொடர்ந்த நிலையில், முக்கியத் தயாரிப்புகளுக்கும் பெரிய வாடிக்கையாளர்களுக்கும் முன்னுரிமை அளிக்கப்பட்டது. தொலைபேசி, தொலைநகல் மூலம் ஆர்டர்கள் கையாளப்பட்டன; ஏற்கெனவே உறுதியளிக்கப்பட்ட விநியோகங்களிலும் அதிக அளவு சரக்கு செல்லும் வழித்தடங்களிலும் விநியோகக் குழுக்கள் கவனம் செலுத்தின. குறிப்பிட்ட சில இடங்களில் குளிர்பான உற்பத்தியையும் நிறுவனம் மீண்டும் தொடங்கியதுடன், அமைப்புகள் மீண்டுவரும் நிலையில் பிற ஆலைகளையும் தயார்படுத்தியது. முழுமையான மீட்புக்கான காலக்கெடு இன்னும் உறுதியாகத் தெரியவில்லை என்றும், பரிசோதனைகள் முடியும் வரை சில அமைப்புகள் செயலிழந்தே இருக்கும் என்றும் நிறுவனம் தெரிவித்தது.
தேவை அதிகரித்ததைப் போட்டி நிறுவனங்கள் சமாளித்தன. நடைமுறை சாத்தியமான இடங்களில் உணவகங்கள் மற்றும் கடைகளுக்கு கிரின், சப்போரோ, சன்டோரி ஆகியவை கூடுதல் விநியோகத்தைத் திருப்பிவிட்டன. இருப்பினும், சரக்குப் போக்குவரத்துத் திறனும் ஒப்பந்தங்களும் எவ்வளவு விநியோகிக்க முடியும் என்பதைக் கட்டுப்படுத்தும் என அவை எச்சரித்தன. இருப்பு தீர்ந்ததால் ஏற்படும் அபராதங்கள் அல்லது நீண்டகாலத் தடங்கல்கள் அதிகரித்தால், இந்தச் சம்பவம் ஆசாஹியின் நான்காம் காலாண்டு வருவாயைப் பாதிக்கக்கூடும் என ஆய்வாளர்கள் தெரிவித்தனர். இருப்பினும், உற்பத்தி முன்கூட்டியே மீண்டும் தொடங்கியது பாதிப்பைக் குறைக்க உதவியது.
உற்பத்தித் துறையில் இணையப் பாதுகாப்பு அபாயம் ஏன் அதிகரிக்கிறது
இன்றைய மதுபான உற்பத்தி, நெருக்கமாக ஒன்றோடொன்று இணைக்கப்பட்ட டிஜிட்டல் கருவிகளைச் சார்ந்துள்ளது. உற்பத்தி வரிசைகள் உணரிகளாலும் தொழில்துறை மென்பொருளாலும் கட்டுப்படுத்தப்படுகின்றன; கிடங்கு ரோபோக்கள் திட்டமிடல் அமைப்புகளின் வழிமுறைகளைப் பின்பற்றுகின்றன; விநியோக வாகனங்கள் இணைக்கப்பட்ட அட்டவணைகளைச் சார்ந்துள்ளன. தொழிற்சாலைகள், சரக்குப் போக்குவரத்தை இயக்கும் உபகரணங்களும் மென்பொருளும் அடங்கிய இந்தத் துறை, செயல்பாட்டுத் தொழில்நுட்பம் எனப்படுகிறது. தாக்குதல் நடத்துவோர் நிறுவன வலையமைப்புகளிலிருந்து இந்தச் சூழல்களுக்குள் நுழையும்போது, கோப்புகள் இழப்பது மட்டுமே பாதிப்பு அல்ல. நேரடி உற்பத்தி செயல்முறையும் மந்தமாகலாம் அல்லது நிறுத்தப்படலாம்.
ஆசிய பசிபிக் பிராந்தியத்தில் குறிப்பாக உற்பத்தித் துறையைத் தாக்குவோர் அதிகரித்து வருவதாகத் தொழில்துறைத் தரவுகள் காட்டுகின்றன. இந்த ஆண்டில் அந்தப் பிராந்தியத்தில் நடந்த தாக்குதல்களில் பெரும்பங்கு உற்பத்தித் துறையைச் சேர்ந்ததாகவும், நிதி, போக்குவரத்து போன்ற துறைகளைவிட அதிகமாக இருந்ததாகவும் ஓர் அச்சுறுத்தல் நுண்ணறிவு அறிக்கை மதிப்பிட்டது. நவீன வலையமைப்புகளுடன் இணைக்கப்பட்ட பழைய கட்டுப்படுத்திகள், தொழிற்சாலைகளின் விளிம்புப் பகுதிகளில் புதுப்பிக்கப்படாத இடைமுகங்கள், நிறுவன மற்றும் தொழில்துறை அமைப்புகளை இணைக்கும் மூன்றாம் தரப்புக் கருவிகள் ஆகியவற்றை நிபுணர்கள் சுட்டிக்காட்டுகின்றனர். ஒரே ஒரு பலவீனமான இடம், உற்பத்தி, ஆர்டர், சரக்கு அனுப்புதல் ஆகியவற்றைத் தாக்குவோர் ஆழமாக அணுக வழிவகுக்கும்.
மதுபான உற்பத்தியில் செயல்பாட்டுத் தொழில்நுட்பமும் தகவல் தொழில்நுட்பமும் இணைதல்
மதுபான ஆலைகள் இந்தச் சவாலை எடுத்துக்காட்டுகின்றன. நவீன ஆலை ஒன்று துல்லியமான நொதித்தல் அட்டவணையைப் பின்பற்றி, தொட்டிகளின் வெப்பநிலையைக் கண்காணித்து, நிரப்பும் இயந்திரங்கள் மற்றும் தட்டுகளில் அடுக்கும் இயந்திரங்கள் வழியாகப் பாட்டில்களையும் கேன்களையும் நகர்த்துகிறது; பின்னர் சரக்கு, விநியோகத்தைத் திட்டமிடும் நிறுவனக் கருவிகளுடன் இணைகிறது. ஒவ்வொரு இணைப்பும் டிஜிட்டல் முறையில் இயங்குகிறது. ஆசாஹி மீதான தாக்குதலின்போது ஆர்டர் பதிவு மற்றும் வழித்தட அமைப்புகள் செயலிழந்ததால், என்ன உற்பத்தி செய்வது அல்லது எங்கு அனுப்புவது என்பதை மதுபான ஆலைகளால் அறிய முடியவில்லை. அந்தத் திட்டமிடலை ஓரளவு மேற்கொள்ள நிறுவனம் தொலைபேசி, தொலைநகல் கருவிகளைப் பயன்படுத்தியது. தொழிற்சாலை வலையமைப்புகளை நிறுவனத்தின் தகவல் தொழில்நுட்பத்திலிருந்து தனிமைப்படுத்துதல், தொலைநிலை அணுகலைக் கட்டுப்படுத்துதல், வழக்கத்திற்கு மாறான செயல்பாடுகளைக் கண்காணித்தல், போலி மின்னஞ்சல்களை அடையாளம் காண ஊழியர்களுக்குப் பயிற்சி அளித்தல் ஆகியவற்றை பாதுகாப்பு நிபுணர்கள் பொதுவாகப் பரிந்துரைக்கின்றனர். இந்த நடவடிக்கைகள், மின்னஞ்சல் அமைப்பிலிருந்து உபகரணங்களுக்குள் ஊடுருவுவதைச் சிரமமாக்கும் கூடுதல் தடைகளை உருவாக்குகின்றன.
இணைய அபாயத்துக்கு ஜப்பான் எவ்வாறு பதிலளிக்கிறது
ஜப்பானில் ransomware சம்பவங்கள் அதிகரித்துள்ளன. 2024ஆம் ஆண்டில் 200க்கும் மேற்பட்ட ransomware சம்பவங்கள் பதிவானதாக தேசியக் காவல் முகமை தெரிவித்தது; இது முந்தைய ஆண்டைவிட அதிகம். இழந்த தரவுகளை மீட்க, பாதி சம்பவங்களுக்கும் நெருக்கமானவற்றில் குறைந்தது ஒரு மாதம் ஆனதாக ஓர் ஆய்வில் தெரியவந்தது. மே மாதம் நிறைவேற்றப்பட்ட புதிய சட்டம், இணையக் குற்றவாளிகளின் செயல்பாடுகளைத் தடுக்கவும், தடுப்பு மற்றும் பதிலளிப்பு நடவடிக்கைகளில் தனியார் துறையுடன் இணைந்து செயல்படவும் அதிகாரிகளுக்கு விரிவான அதிகாரங்களை வழங்கியது. டிஜிட்டல் தாக்குதல்கள் அன்றாட வாழ்க்கையிலும் பாதிப்பை ஏற்படுத்தக்கூடும் என்ற கவலை அதிகரித்ததை இந்த நடவடிக்கை பிரதிபலித்தது.
இந்த விவாதத்தின்போது முக்கியக் கொள்கை ஆய்வுக் குழுவுக்குத் தலைமை வகித்த இட்சுனோரி ஒனோடெரா, வலுவான பாதுகாப்பு இப்போது பொதுப் பாதுகாப்பு தொடர்பான விஷயம் என்று வலியுறுத்தினார்.
ஒனோடெரா கூறினார்: "நாட்டின் இணையப் பாதுகாப்பை அவசரமாக மேம்படுத்தாவிட்டால், ஜப்பானிய மக்களின் உயிருக்கு ஆபத்து ஏற்படும்."
சமீப மாதங்களில் பெரிய நிறுவனங்களில் நடந்த சம்பவங்களும் இந்தச் செய்தியின் முக்கியத்துவத்தை உணர்த்துகின்றன. வாகன உற்பத்தியாளர்கள் மற்றும் சில்லறை விற்பனையாளர்கள் மீதான உயர்மட்டத் தாக்குதல்கள், ஒரே ஒரு பாதுகாப்பு மீறல் விநியோகஸ்தர் வலையமைப்புகள் முழுவதும் எவ்வாறு பாதிப்பை ஏற்படுத்தி, ஆலைகளைப் பல நாட்கள் அல்லது வாரங்களுக்கு மூடச் செய்யும் என்பதைக் காட்டின. ஆசாஹி சம்பவம், பான உற்பத்தி மற்றும் விநியோகத்தையும் அந்தப் பட்டியலில் சேர்க்கிறது. தரவுத் தனியுரிமையைத் தாண்டி, வணிகத் தொடர்ச்சியை உறுதிசெய்யும் அடிப்படை நடவடிக்கைகளுக்கும் மீள்திறன் திட்டமிடல் ஏன் விரிவடைகிறது என்பதையும் இது வலியுறுத்துகிறது.
நுகர்வோர் மற்றும் போட்டியாளர்களுக்கு இதன் பொருள்
பீர், குளிர்பானங்கள் விரைவாக விற்பனையாகும் கன்வீனியன்ஸ் ஸ்டோர்கள் மற்றும் சாதாரண உணவகங்களில் வாடிக்கையாளர்களே முதலில் இதன் பாதிப்பை உணர்ந்தனர். விருப்பமான லாகர் பீர் கிடைக்காதபோது பலர் கிரின், சப்போரோ அல்லது சன்டோரிக்கு மாறுவார்கள். சிலர் சூப்பர் ட்ரை மீண்டும் கிடைக்கும் வரை காத்திருப்பார்கள்; இது அதன் சுவைக்கு பல குடிப்பவர்கள் காட்டும் பற்றுதலை உணர்த்துகிறது. குழாய்வழிப் பீரைச் சார்ந்திருக்கும் மதுக்கூடங்களிலும் இசகாயாக்களிலும் மளிகைக் கடைகளைவிட இருப்பு விரைவாகத் தீரலாம்; காரணம், குழாய்வழிப் பீருக்கு அடிக்கடி விநியோகம் தேவைப்படுகிறது. ஆசாஹியின் கையால் மேற்கொள்ளும் மாற்று ஏற்பாடுகள் தயாரிப்புகளை நகர்த்திக்கொண்டிருக்கின்றன; இருப்பினும், வழக்கத்தைவிட வேகம் குறைந்துள்ளது. இதனால் அடுத்த சில நாட்களில் குறைவாக வரும் விநியோகத்துக்கும் அரிதாகக் குறையும் தேவைக்கும் இடையே சமநிலை காண வேண்டியிருக்கும்.
முக்கிய அம்சங்கள்
- ஜப்பானில் உள்நாட்டு அமைப்புகளை ransomware தாக்குதல் சீர்குலைத்ததால், ஆர்டர்கள், சரக்கு அனுப்புதல் மற்றும் வாடிக்கையாளர் ஆதரவின் சில பகுதிகள் முடங்கியதை ஆசாஹி உறுதிப்படுத்தியது.
- தயாரிப்புகளின் விநியோகத்தைத் தொடர, பொறியாளர்கள் அமைப்புகளைப் பாதுகாப்பாக மீட்டெடுக்கப் பணியாற்றியபோது ஊழியர்கள் ஆர்டர்களைக் கையால் செயலாக்கி, தொலைநகலைப் பயன்படுத்தினர்.
- குறைந்த அளவில் சரக்கு அனுப்புதல் மீண்டும் தொடங்கியது; உள்நாட்டிலுள்ள ஆறு பீர் ஆலைகளில் கட்டுப்படுத்தப்பட்ட அளவில் உற்பத்தி தொடங்கியது. தொலைபேசி, தொலைநகல் மூலம் ஆர்டர்கள் கையாளப்பட்டன.
- ஆசாஹி சூப்பர் ட்ரை, மிட்சுயா சைடர் மற்றும் சங்கிலிகளுக்கே உரிய பல பானங்களுக்குப் பற்றாக்குறை ஏற்படக்கூடும் என கன்வீனியன்ஸ் ஸ்டோர்கள் வாடிக்கையாளர்களை எச்சரித்தன.
- உணவகங்கள் சாத்தியமான இடங்களில் வேறு மதுபான உற்பத்தியாளர்களுக்கு மாறியதுடன், மீதமுள்ள இருப்பை நீட்டிக்க குழாய்வழிப் பீரிலிருந்து பாட்டில் பீருக்கு மாறின.
- கிலின் ransomware குழு தாக்குதலுக்குப் பொறுப்பேற்று, சுமார் 27 ஜிகாபைட் தரவைத் திருடியதாகக் கூறியது; மாதிரிகளைத் தரவுக் கசிவு தளத்தில் வெளியிட்டது.
- இந்தச் சம்பவத்தில் திருடப்பட்ட தரவுகள் இணையத்தில் கண்டறியப்பட்டதாகவும், அதன் அளவு மற்றும் யாருக்குத் தெரிவிக்க வேண்டும் என்பது குறித்து விசாரிப்பதாகவும் ஆசாஹி தெரிவித்தது.
- சர்வதேச செயல்பாடுகள் பாதிக்கப்படவில்லை; ஜப்பானுக்கு வெளியே உள்ள முத்திரைகள் வழக்கம்போல் உற்பத்தி மற்றும் சரக்கு அனுப்புதலைத் தொடர்ந்தன.
- ஆசிய பசிபிக் பிராந்தியத்தில் உற்பத்தித் துறை ransomware தாக்குதல்களின் முக்கிய இலக்காகத் தொடர்கிறது; பழைய தொழில்துறை அமைப்புகள் பெரும்பாலும் நவீன தகவல் தொழில்நுட்பத்துடன் இணைக்கப்பட்டுள்ளன.
- ransomware சம்பவங்கள் அதிகரித்ததைத் தொடர்ந்து, அன்றாட வாழ்க்கை மற்றும் விநியோகச் சங்கிலிகளுக்கான அபாயம் குறித்த கவலையின் அடிப்படையில் ஜப்பான் மே மாதம் இணையக் குற்றங்களை எதிர்கொள்ளும் அதிகாரங்களை வலுப்படுத்தியது.