சில நிமிடங்களில் பல பில்லியன் டாலர் நகர்வு; அவற்றை முடக்கப் பின்னர் ஓட்டம்
2026 அக்டோபர் 29 அன்று, 10 பிளாக்செயின்களில் உள்ள பைனான்ஸ் வாலெட்டுகளிலிருந்து சுமார் 6.36 பில்லியன் டாலர் மதிப்பிலான கிரிப்டோகரன்சி வெளியேறியது. அதில் பெரும்பகுதி சுமார் 20 நிமிடங்களுக்குள் நகர்த்தப்பட்டதாக பிளாக்செயின் புலனாய்வு நிறுவனமான TRM லேப்ஸ் தெரிவித்தது. வட கொரியாவுடன் தொடர்புடைய ஹேக்கிங் குழுவான டிரேடர்ட்ரெய்டரே இந்தத் தாக்குதலுக்குப் பொறுப்பு என TRM மற்றும் செயினலிசிஸ் தெரிவித்தன. இது பதிவானவற்றில் மிகப்பெரிய கிரிப்டோகரன்சி திருட்டாக இருக்கக்கூடும்.
உள்ளடக்கம்
- சில நிமிடங்களில் பல பில்லியன் டாலர் நகர்வு; அவற்றை முடக்கப் பின்னர் ஓட்டம்
- பைனான்ஸுக்குள் என்ன நடந்தது?
- டிரேடர்ட்ரெய்டரை விசாரணையாளர்கள் ஏன் சந்தேகிக்கின்றனர்?
- திருடப்பட்ட கிரிப்டோகரன்சியை மீட்பது ஏன் கடினமாகிறது?
- எவ்வளவு திருடப்பட்டது, எவ்வளவு பாதுகாக்கப்பட்டுள்ளது?
- உலகளாவிய கிரிப்டோகரன்சி இழப்புகளில் அதிகரிக்கும் பங்கு
- பியாங்யாங்குக்கு இந்தப் பணம் ஏன் முக்கியம்?
- தாக்குதல்களுக்குப் பின்னால் உள்ள பல ஆண்டு பயிற்சி
- போலி வேலைவாய்ப்புகள் ஊடுருவலுக்கு வழிவகுக்கலாம்
- சோனி முதல் பைனான்ஸ் வரை: விரிவடையும் நடவடிக்கைகள்
- முக்கிய அம்சங்கள்
பாதிக்கப்பட்ட சொத்துகளில் சுமார் 3 பில்லியன் டாலர் மதிப்பிலானவற்றைப் பாதுகாத்துள்ளதாகவும், இழப்புகளை ஈடுசெய்ய நிறுவனத்தின் 6.34 பில்லியன் டாலருக்கும் அதிகமான நிதியை ஒதுக்கியுள்ளதாகவும் பைனான்ஸ் கூறியது. முதலில் பொறியாளர் ஒருவரின் மடிக்கணினி சமரசம் செய்யப்பட்டிருக்கலாம் எனச் சந்தேகித்த பரிவர்த்தனைத் தளம், பின்னர் விசாரணையாளர்கள் இன்னும் விரிவான ஊடுருவலைக் கண்டறிந்ததாகத் தெரிவித்தது. நிறுவனம் விசாரணை நடத்தி நிதியை மீட்கும் முயற்சியில் ஈடுபட்டபோது பணம் எடுத்தல் தற்காலிகமாக நிறுத்தப்பட்டது.
சந்தேகிக்கப்படும் இந்தத் திருட்டு, இரண்டு பிரச்சினைகளை ஒன்றிணைக்கிறது: பெரிய கிரிப்டோகரன்சி பரிவர்த்தனைத் தளத்தில் வைக்கப்பட்டுள்ள பணத்தின் பாதுகாப்பு; வெளிநாட்டு நாணயத்தைப் பெற வட கொரியா சைபர் குற்றங்களைப் பயன்படுத்துவது. ஐநா பாதுகாப்புச் சபை விசாரணைகளுடன் தொடர்புடைய மதிப்பீடுகளின்படி, திருடப்பட்ட நிதி அந்நாட்டின் வெளிநாட்டு நாணய வருவாயில் சுமார் பாதிக்கும், ஆயுத மேம்பாட்டுச் செலவுகளில் சுமார் 40 சதவீதத்துக்கும் சமமாகும்.
பைனான்ஸ் கணக்கிலிருந்து வெளியேறிய தொகை குறித்த TRM-இன் மதிப்பீட்டில், பின்னர் முடக்கப்பட்ட சொத்துகளும் அடங்கும். எனவே, எவ்வளவு நிதியை மீட்க முடியும், வாடிக்கையாளர்கள் தங்கள் சொத்துகளை மீண்டும் எவ்வாறு அணுகுவார்கள், தாக்குதலாளர்களால் இன்னும் எவ்வளவு நிதியைப் பயன்படுத்த முடியும் என்பதே உடனடி போராட்டமாக உள்ளது. அனைத்து இழப்புகளையும் ஈடுசெய்வதாக பைனான்ஸ் உறுதியளித்துள்ளது. அதன் அமைப்புகளுக்குள் நுழைந்த வழியையும் பொறுப்பானவர்களின் அடையாளத்தையும் விசாரணையாளர்கள் தொடர்ந்து ஆராய்கின்றனர்.
பைனான்ஸுக்குள் என்ன நடந்தது?
பல பைனான்ஸ் வாலெட்டுகளிலிருந்து நிதியை நகர்த்துவதற்கு முன், தாக்குதலாளர்கள் குறைந்தது 36 மணி நேரம் தயாரானதாக TRM தெரிவித்தது. எத்தீரியம், பிட்காயின், சோலானா உள்ளிட்ட நெட்வொர்க்குகள் பாதிக்கப்பட்டன. பிளாக்செயின் என்பது பரிவர்த்தனைகளின் பகிரப்பட்ட டிஜிட்டல் பதிவேடு. பல நெட்வொர்க்குகள் வழியாகச் சொத்துகளை நகர்த்தும்போது, விசாரணையாளர்கள் ஒரே நேரத்தில் பல தடயங்களைப் பின்தொடர வேண்டியிருக்கும்.
விசாரணை மடிக்கணினி தொடர்பான தொடக்கக் கவனத்தைத் தாண்டி விரிவடைந்துள்ளதாக பைனான்ஸ் நிறுவனத்தின் இணைத் தலைமைச் செயல் அதிகாரி ரிச்சர்ட் டெங் கூறினார்:
இதை ஒருவர் மட்டும் செய்யவில்லை. பாதுகாப்புச் சம்பவத்தில் சமரசம் செய்யப்பட்ட மடிக்கணினி ஈடுபட்டிருக்கலாம் என எங்கள் தொடக்க விசாரணை சுட்டிக்காட்டியது. ஆனால், தொடர்ந்து நடத்திய விசாரணையில் ஊடுருவலுக்கான கூடுதல் வழிகளை நாங்கள் கண்டறிந்துள்ளோம்.
தாக்குதலாளர்கள் தங்கள் கருவிகளையும் தடயங்களையும் பயன்படுத்தியபடியே அழித்துவிடும் முறையைக் கையாண்டதாகவும் டெங் கூறினார். வாலெட்டின் தனிப்பட்ட திறவுகோல் கசிந்ததற்கான ஆதாரம் எதுவும் கிடைக்கவில்லை என பைனான்ஸ் தெரிவித்தது. கிரிப்டோகரன்சி பரிமாற்றங்களை அங்கீகரிக்கப் பயன்படுத்தப்படும் ரகசிய டிஜிட்டல் சான்றே தனிப்பட்ட திறவுகோல். ஊடுருவல் குறித்த முழுமையான தொழில்நுட்ப விளக்கத்தை நிறுவனம் இன்னும் வெளியிடவில்லை.
டிரேடர்ட்ரெய்டரை விசாரணையாளர்கள் ஏன் சந்தேகிக்கின்றனர்?
பண நகர்வில் ஒரு தொடர்பை செயினலிசிஸ் கண்டறிந்தது: பைனான்ஸிலிருந்து திருடப்பட்ட கிரிப்டோகரன்சி, முந்தைய மாதம் பிட்ஜெட்டிலிருந்து திருடப்பட்ட நிதியுடன் கலக்கப்பட்டு பிளாக்செயினில் காணப்பட்டது. செப்டம்பரில் நடந்த பிட்ஜெட் திருட்டு 387 மில்லியன் டாலர் என மதிப்பிடப்பட்டுள்ளது. அதற்கும் வட கொரிய ஹேக்கர்களே காரணம் என ஆய்வாளர்கள் தெரிவித்துள்ளனர்.
2025 பிப்ரவரியில் பைபிட்டிலிருந்து 1.5 பில்லியன் டாலர் திருடப்பட்ட சம்பவம் உள்ளிட்ட, வட கொரியாவுடன் தொடர்புபடுத்தப்பட்ட முந்தைய தாக்குதல்களை ஒத்த தயாரிப்புகளையும் பரிவர்த்தனை முறைகளையும் TRM சுட்டிக்காட்டியது. டிரேடர்ட்ரெய்டரே தாக்குதலுக்குப் பொறுப்பாக இருக்கலாம் என்றும் செயினலிசிஸின் இணை நிறுவனர் மற்றும் தலைமைச் செயல் அதிகாரி ஜொனாதன் லெவின் தெரிவித்தார்.
டிரேடர்ட்ரெய்டர் என்பது வட கொரிய அரசின் ஆதரவுடன் செயல்படும் குழு என விவரிக்கப்படுகிறது. 2016 அல்லது 2017 காலகட்டத்தில் ஓர் உளவுத்துறை அமைப்பின் கீழ் அது நிறுவப்பட்டதாகக் கூறப்படுகிறது. இதனை விரிவான லாசரஸ் வலையமைப்புடன் ஆய்வாளர்கள் தொடர்புபடுத்துகின்றனர். அதன் பணியாளர்கள் நிதி சார்ந்த தாக்குதல்களில் அனுபவம் மிக்கவர்கள் என்றும், வட கொரியாவின் சைபர் நடவடிக்கைகளுக்குப் பயன்படுத்தப்படும் மற்றொரு பெயரான APT38 உடன் தொடர்புடைய செயல்பாட்டாளர்களும் அவர்களில் அடங்குவர் என்றும் DTEX ஆய்வாளர் மைக்கேல் பார்ன்ஹார்ட் தெரிவித்தார்.
பைபிட் தாக்குதலுக்கு ஐந்து நாட்களுக்குப் பிறகு, அதற்கு வட கொரியாவும் டிரேடர்ட்ரெய்டரும் பொறுப்பு என FBI அதிகாரபூர்வமாகக் குற்றம்சாட்டியது. பைனான்ஸ் ஊடுருவல் குறித்த பொறுப்புக் கணிப்பு தற்போது பிளாக்செயின் புலனாய்வு நிறுவனங்களின் மதிப்பீடுகளை அடிப்படையாகக் கொண்டுள்ளது. குற்றவாளிகளின் அடையாளத்தை உறுதிப்படுத்த சட்ட அமலாக்க அமைப்புகளுடன் இணைந்து செயல்படுவதாக பைனான்ஸ் தெரிவித்தது. கிரிப்டோகரன்சி திருட்டில் ஈடுபட்டதாகக் கூறப்படுவதை வட கொரியா மறுத்துள்ளது.
திருடப்பட்ட கிரிப்டோகரன்சியை மீட்பது ஏன் கடினமாகிறது?
குறுகிய காலத்தில் ஆயிரக்கணக்கான பரிவர்த்தனைகள் மூலம், பைனான்ஸிலிருந்து திருடப்பட்ட நிதி பலமுறை வாலெட்டுகளுக்கு இடையே மாற்றப்பட்டதாக செயினலிசிஸ் தெரிவித்தது. சுமார் 20 நிமிடங்களுக்குள் இந்தச் செயல்பாடுகள் நடந்ததாகவும், சொத்துகளை நகர்த்தத் தானியங்கித் திட்டங்கள் உதவியிருக்கலாம் எனப் பரிவர்த்தனை முறைகள் காட்டுவதாகவும் விசாரணையாளர்கள் கூறினர்.
கிரிப்டோகரன்சி வாலெட் என்பது டிஜிட்டல் சொத்துகளைக் கட்டுப்படுத்தவும் பரிவர்த்தனைகளை அங்கீகரிக்கவும் உதவும் கருவி. திருடப்பட்ட நிதியைப் பல வாலெட்டுகளுக்கு இடையே மாற்றுவது தடயத்தைச் சிக்கலாக்குகிறது. இருப்பினும், பொதுப் பிளாக்செயின்களில் பரிவர்த்தனைகள் தொடர்ந்து பார்க்கக்கூடியவையாகவே இருக்கும். எந்தப் பரிமாற்றங்கள் தாக்குதலாளர்களுடையவை, பரிவர்த்தனைத் தளங்கள் அல்லது பிற நிறுவனங்கள் அவற்றை எங்கே தடுக்க முடியும் என்பதைக் கண்டறிவதே விசாரணையாளர்களின் பணியாகும்.
சில சொத்துகளை அவற்றை வெளியிடும் நிறுவனங்கள் முடக்க முடியும் என்பதால் வேகமும் முக்கியம். திருடப்பட்ட சுமார் 325 மில்லியன் டாலர் மதிப்பிலான நிலையான நாணயங்கள், சுமார் 20 நிமிடங்களில் எத்தீரியத்தில் பயன்படுத்தப்படும் கிரிப்டோகரன்சியான ஈதராக மாற்றப்பட்டதாக செயினலிசிஸ் தெரிவித்தது. பெரும்பாலும் அமெரிக்க டாலர் போன்ற மற்றொரு சொத்தின் மதிப்பைப் பின்பற்றும் வகையில் வடிவமைக்கப்பட்ட டோக்கன்களே நிலையான நாணயங்கள். சில நிலையான நாணயங்களை வெளியிடும் நிறுவனங்கள் அவற்றை முடக்க முடியும். ஆனால், ஈதரைப் பொறுத்தவரை அதேபோன்ற முடக்கும் அதிகாரம் கொண்ட வெளியீட்டாளர் இல்லை.
வழக்கமான பரிமாற்றத் தளங்களுக்கு வெளியே வர்த்தகம் செய்யும் சீனத் தரகர்கள், திருடப்பட்ட கிரிப்டோகரன்சியைத் தள்ளுபடி விலையில் வாங்குவதாக TRM தெரிவித்தது. டிஜிட்டல் சொத்துகளைச் செலவிடக்கூடிய பணமாக மாற்ற இத்தகைய தரகர்கள் உதவலாம். வட கொரியாவைப் பொறுத்தவரை, வெற்றிகரமான கணினி ஊடுருவலுக்கும் ஆட்சிக்குப் பயன்படும் நிதிக்கும் இடையிலான இணைப்பாக இந்த மாற்றம் அமைகிறது.
எவ்வளவு திருடப்பட்டது, எவ்வளவு பாதுகாக்கப்பட்டுள்ளது?
சொத்துகள் நகர்த்தப்பட்டபோதைய விலைகளைக் கணக்கிட்டு, பைனான்ஸிலிருந்து வெளியேறிய தொகை சுமார் 6.36 பில்லியன் டாலர் என TRM கணித்தது. இந்தச் சம்பவம் பொதுவாக சுமார் 6.3 பில்லியன் டாலர் திருட்டு என விவரிக்கப்பட்டுள்ளது. 2025-இல் பைபிட்டிலிருந்து திருடப்பட்ட 1.5 பில்லியன் டாலரை விட இது நான்கு மடங்குக்கும் அதிகம்.
முதற்கட்ட முடக்க மதிப்பீடுகள் TRM-இன்படி சுமார் 2.7 பில்லியன் டாலராகவும், செயினலிசிஸ்-இன்படி 2.8 பில்லியன் டாலராகவும் இருந்தன. தொடக்கத்தில் வெளியேறிய தொகையில் பாதிக்கு நெருக்கமாக, சுமார் 3 பில்லியன் டாலர் பாதுகாக்கப்பட்டுள்ளதாகப் பின்னர் பைனான்ஸ் தெரிவித்தது. இழப்புகளை ஈடுசெய்யும் முயற்சியின் ஒரு பகுதியாக கிரிப்டோகரன்சி டோக்கன்களைத் தீவிரமாக வாங்கி வருவதாகவும் நிறுவனம் கூறியது.
ஜப்பான் நேரப்படி அக்டோபர் 30 அன்று வைப்புகளையும் பணம் எடுத்தலையும் தற்காலிகமாக நிறுத்துவதாக பைனான்ஸ் முதலில் அறிவித்தது. பின்னர் வெளியிட்ட தகவல்களில் வைப்புகள் பாதிக்கப்படவில்லை என்றும், பணம் எடுத்தல் மட்டும் இடைநிறுத்தப்பட்டிருந்தது என்றும் கூறப்பட்டது. ஒரு நாள் அல்லது இரண்டு நாட்களுக்குள் பணம் எடுத்தல் மீண்டும் தொடங்கும் எனப் பரிவர்த்தனைத் தளம் எதிர்பார்த்தது. ஆனால், மீண்டும் தொடங்குவதற்கான உறுதியான நேரம் அறிவிக்கப்படவில்லை.
அமெரிக்காவில் செயல்படும் தனது பரிவர்த்தனைத் தளம் பாதிக்கப்படவில்லை என பைனான்ஸ் தெரிவித்தது. நிதியை அடையாளம் காணவும், முடக்கவும், தடமறியவும், மீட்கவும் பணியாற்றி வருவதாக அமெரிக்க இரகசிய சேவை தெரிவித்தது. FBI உடன் ஒத்துழைப்பதாக பைனான்ஸ் கூறியது. டெதர் மற்றும் சர்க்கிள் வழங்கும் நிலையான நாணயங்கள் உள்ளிட்ட அமெரிக்க நிறுவனங்களுடன் தொடர்புடைய சொத்துகளும் இதில் அடங்கின.
தொழில்நுட்ப மீட்பு முயற்சியுடன் வாடிக்கையாளர்கள் சட்டச் சிக்கலையும் எதிர்கொள்கின்றனர். இழப்பை ஈடுசெய்யும் ஒப்பந்த வாக்குறுதிகள் என்ன, பைனான்ஸ் தனது கடமையை நிறைவேற்றத் தவறினால் வாடிக்கையாளர்கள் எங்கு வழக்குத் தொடரலாம் என்பதன் அடிப்படையில் மீட்புக்கான உரிமைகள் அமையும் என லண்டனில் உள்ள எட்வின் கோ நிறுவன வழக்கறிஞர் டேனியல் டன்கெல் தெரிவித்தார். இழப்புகளை ஈடுசெய்வதாக பைனான்ஸ் அளித்துள்ள உறுதி, உடனடி நிதிச் சுமையை அந்த நிறுவனத்தின் மீதே வைக்கிறது.
உலகளாவிய கிரிப்டோகரன்சி இழப்புகளில் அதிகரிக்கும் பங்கு
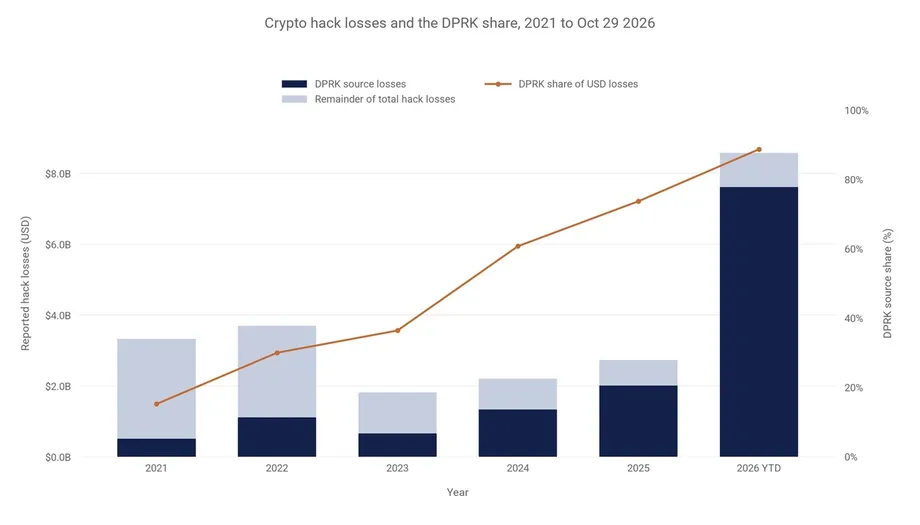
வட கொரிய ஹேக்கர்கள் 2025-இல் 2.02 பில்லியன் டாலரைத் திருடியதாக செயினலிசிஸ் மதிப்பிட்டது. 2024-இல் இந்தத் தொகை 1.34 பில்லியன் டாலராக இருந்தது. இது சுமார் 51 சதவீத அதிகரிப்பாகும். 2025-ஆம் ஆண்டுக்கான மொத்தத்தில் சுமார் முக்கால் பங்குக்கு பைபிட் திருட்டு மட்டுமே காரணமாக இருந்தது.
2026-இல் பதிவான உலகளாவிய கிரிப்டோகரன்சி ஹேக்கிங் இழப்புகளில் வட கொரியாவின் பங்கு 89 சதவீதம் என செயினலிசிஸ் கணித்தது. 2021-இல் அது 15 சதவீதமாக இருந்தது. 2026-இல் வட கொரியாவின் பங்கு 85 சதவீதம் என TRM மதிப்பிட்டது; பைனான்ஸ் சம்பவத்தைத் தவிர்த்தால் அது 45 சதவீதமாகக் குறைகிறது. எனவே, ஆண்டுக்கான புள்ளிவிவரங்களில் ஏற்பட்டுள்ள கூர்மையான உயர்வுக்கு பைனான்ஸ் சம்பவமே பெருமளவில் காரணமாக உள்ளது.
வட கொரியாவுடன் தொடர்புபடுத்தப்படும் ஒவ்வொரு தாக்குதலுக்குமான சராசரி இழப்பு, 2021-இல் 50.65 மில்லியன் டாலராக இருந்து 2026-இல் 185.65 மில்லியன் டாலராக உயர்ந்ததாகவும் செயினலிசிஸ் கணித்தது. இந்தத் தொகைகளைப் பிரித்துப் பார்த்தால் சுமார் 3.7 மடங்கு உயர்வு தெரிகிறது. ஒவ்வொரு சம்பவத்தாலும் ஏற்படும் நிதிப் பாதிப்பு கணிசமாக அதிகரித்துள்ளதை இது காட்டுகிறது.
2021 ஜனவரி முதல் 2026 அக்டோபர் 29 வரை, உலகளாவிய இழப்புகள் 22.34 பில்லியன் டாலராகவும், வட கொரியாவுடன் தொடர்புடைய இழப்புகள் 13.24 பில்லியன் டாலராகவும் இருந்ததாக செயினலிசிஸுக்குக் கூறப்பட்ட புள்ளிவிவரங்கள் தெரிவிக்கின்றன. இது சுமார் 59 சதவீதம். அந்நிறுவனத்துக்குச் சொந்தமானதாகக் கூறப்படும் மற்றொரு கணக்கில், முறையே 22.034 பில்லியன் டாலரும் 13.024 பில்லியன் டாலரும் எனக் குறிப்பிடப்பட்டுள்ளது. இதுவும் சுமார் 59 சதவீதமாகும்.
2017 முதல் வட கொரியா நடத்தியதாகக் கூறப்படும் 100 தாக்குதல்களில் 12.8 பில்லியன் டாலர் திருடப்பட்டதாகவும், அதில் 2026-இல் மட்டும் 7.4 பில்லியன் டாலர் அடங்கும் என்றும் TRM மதிப்பிட்டது. ஒட்டுமொத்தத் திருட்டு சுமார் 13.5 பில்லியன் டாலர் என பார்ன்ஹார்ட் கணித்தார். இந்த மதிப்பீடுகள் வெவ்வேறு காலகட்டங்களையும் சம்பவத் தொகுப்புகளையும் உள்ளடக்குகின்றன. எனவே, மொத்தத் தொகைகளைப் புரிந்துகொள்ள அவற்றில் குறிப்பிடப்பட்டுள்ள காலவரம்புகள் அவசியம்.
பியாங்யாங்குக்கு இந்தப் பணம் ஏன் முக்கியம்?
2017 முதல் 2023 வரை கிரிப்டோகரன்சி நிறுவனங்கள் மீது நடத்தப்பட்டதாகச் சந்தேகிக்கப்படும் 58 வட கொரியத் தாக்குதல்களை ஐநா பாதுகாப்புச் சபை நிபுணர் குழு விசாரணைகள் கண்டறிந்தன. அவற்றால் சுமார் 3 பில்லியன் டாலர் இழப்பு ஏற்பட்டது. அதன் பின்னர் தாக்குதல்களின் அளவு அதிகரித்துள்ளது. இப்போது பைனான்ஸை இலக்காகக் கொண்டதாகச் சந்தேகிக்கப்படும் ஒரே நடவடிக்கையே அந்த முந்தைய மொத்தத்தைத் தாண்டியுள்ளது.
வட கொரியா, வர்த்தகம் மற்றும் நிதிக்கான அணுகலைக் கட்டுப்படுத்தும் விரிவான சர்வதேசத் தடைகளை எதிர்கொள்கிறது. வழக்கமான ஏற்றுமதிக்கு வெளியே வெளிநாட்டு நாணயத்தைப் பெற கிரிப்டோகரன்சி திருட்டு ஒரு வழியாக அமைகிறது. ஹேக்கிங் மூலம் கிடைக்கும் வருவாய் வட கொரியாவின் வெளிநாட்டு நாணய வருவாயில் சுமார் பாதி என ஐநா நிபுணர் குழுவுடன் தொடர்புடைய மதிப்பீடுகள் கூறுகின்றன. திருடப்பட்ட நிதி ஆயுத மேம்பாட்டுச் செலவுகளில் சுமார் 40 சதவீதத்தை ஈடுகட்டுவதாகவும் மதிப்பிடப்பட்டுள்ளது.
6.3 பில்லியன் டாலர் பைனான்ஸ் திருட்டு, வட கொரியாவின் மொத்த தேசிய வருமானத்தில் சுமார் ஐந்தில் ஒரு பங்குடன் ஒப்பிடப்பட்டுள்ளது. ஒரு நாட்டின் குடியிருப்பாளர்களும் நிறுவனங்களும் ஓராண்டில் ஈட்டும் வருமானத்தையே மொத்த தேசிய வருமானம் அளவிடுகிறது. இந்த ஒப்பீடு, இத்தகைய திருட்டு பரிவர்த்தனைத் தள வாடிக்கையாளர்களைத் தாண்டி ஏன் பெரும் தாக்கத்தை ஏற்படுத்துகிறது என்பதைக் காட்டுகிறது.
1990-களில் நுட்பமாகத் தயாரிக்கப்பட்ட போலி 100 அமெரிக்க டாலர் நோட்டுகள், 2000-களில் மெத்தாம்பெட்டமின் உற்பத்தி மற்றும் கடத்தல் உள்ளிட்ட, வெளிநாட்டு நாணயத்தைச் சட்டவிரோதமாகப் பெறும் பிற முயற்சிகள் குறித்த குற்றச்சாட்டுகளையும் வட கொரியா நீண்டகாலமாக எதிர்கொண்டுள்ளது. வெளிநாடுகளில் உள்ள நிறுவனங்களை கணினி வலையமைப்புகள் வழியாக இலக்காகக் கொள்ளும் வாய்ப்பை சைபர் நடவடிக்கைகள் ஆட்சிக்கு வழங்குகின்றன.
தாக்குதல்களுக்குப் பின்னால் உள்ள பல ஆண்டு பயிற்சி
கணிதம் மற்றும் அறிவியலில் திறமைமிக்க குழந்தைகளை வட கொரியா தேர்ந்தெடுத்து, மூன்று முதல் ஐந்து ஆண்டுகள் வரை சைபர் போர் பயிற்சி அளிப்பதாகக் கூறப்படுகிறது. திறமையான மாணவர்கள் பின்னர் சிறப்புப் பல்கலைக்கழகப் படிப்புகளுக்குச் செல்கின்றனர். இதன் மூலம் தொழில்நுட்பப் பயிற்சி பெற்ற பணியாளர்கள் தொடர்ந்து உருவாக்கப்படுகின்றனர்.
பியாங்யாங்கில் உள்ள மோரன்போங் பல்கலைக்கழகத்தில் ராணுவப் படிப்பு, ஹேக்கிங், குறியீட்டுப் பகுப்பாய்வு ஆகியவற்றை இணைத்த ஐந்தாண்டுப் பாடத்திட்டம் இருந்ததாக வட கொரியாவில் மனித உரிமைகளுக்கான குழு விவரித்தது. தகவல்களை ரகசியமாகப் பாதுகாக்க வடிவமைக்கப்பட்ட குறியீடுகளை உடைப்பது அல்லது அமைப்புகளை முறியடிப்பது எப்படி என ஆய்வு செய்வதே குறியீட்டுப் பகுப்பாய்வு. உயர்மட்டச் செயல்பாட்டாளர்கள் சிலருக்கு சீனாவிலும் ரஷ்யாவிலும் கூடுதல் பயிற்சி வழங்கப்படுவதாகக் கூறப்படுகிறது.
வட கொரிய ஹேக்கர்கள் மிகவும் ஆக்ரோஷமானவர்களாகவும் திறமையானவர்களாகவும் உள்ளனர்; ஆட்சியின் வெளிநாட்டு நாணய நடவடிக்கைகளுக்காகப் பயிற்றுவிக்கப்படுகின்றனர் என தென் கொரியாவின் முன்னாள் துணைப் பாதுகாப்பு அமைச்சர் ஷின் பியோம்-சுல் தெரிவித்தார். அரசின் ஆதரவு இந்தக் குழுக்களுக்கு நீடித்த வளங்களை வழங்குகிறது. மேலும், பல குற்றவாளிகள் எதிர்கொள்ளும் உள்நாட்டு வழக்குத் தொடரல் அபாயமின்றி செயல்படவும் உதவுகிறது.
போலி வேலைவாய்ப்புகள் ஊடுருவலுக்கு வழிவகுக்கலாம்
டிரேடர்ட்ரெய்டரின் வழிமுறைகள் பெரும்பாலும் கிரிப்டோகரன்சி வாலெட்டில் நேரடித் தாக்குதல் நடத்துவதற்குப் பதிலாக, மனிதர்களை இலக்காக்குவதிலிருந்து தொடங்குகின்றன. மென்பொருள் உருவாக்குநர்கள் மற்றும் தகவல் தொழில்நுட்பப் பணியாளர்களை போலி வேலைவாய்ப்பு அணுகுமுறைகள், போலியான வணிகக் கூட்டாண்மை முன்மொழிவுகள், வேலைக்குத் தேவைப்படுவதாகக் கூறி அளிக்கப்படும் தீங்கிழைக்கும் மென்பொருள் ஆகியவற்றைக் கொண்டு இந்தக் குழு குறிவைக்கிறது.
கிரிப்டோகரன்சி நிறுவனங்களை இலக்காகக் கொண்ட தீங்கிழைக்கும் மென்பொருள் மற்றும் ஏமாற்று நடவடிக்கைகள் குறித்து, FBI, சைபர் பாதுகாப்பு மற்றும் கட்டமைப்பு பாதுகாப்பு முகமை, அமெரிக்க கருவூலத் துறை ஆகியவை இணைந்து 2022-இல் எச்சரிக்கை வெளியிட்டன. போலியான வேலை நேர்காணல்களில், தீங்கிழைக்கும் மென்பொருளைப் பதிவிறக்க விண்ணப்பதாரர்கள் தூண்டப்படுவதாகவும், இதனால் உள்நுழைவுச் சான்றுகளும் முக்கியத் தகவல்களும் அம்பலமாகின்றன என்றும் பார்ன்ஹார்ட் தெரிவித்தார்.
தாக்குதலாளருக்கு உதவும் நடவடிக்கையை எடுக்க ஒருவரைச் சம்மதிக்கச் செய்வதைப் பாதுகாப்பு நிபுணர்கள் சமூகப் பொறியியல் என்கின்றனர். ஒரு கணினி சமரசம் செய்யப்பட்டதும், நிறுவனத்தின் உள் அமைப்புகளை ஆராயவும் பணத்தை நகர்த்துவதற்கான அதிகாரத்தைப் பெறவும் தாக்குதலாளர்கள் அதைப் பயன்படுத்தலாம்.
இணையத்துடன் இணைக்கப்பட்ட வாலெட்டுக்கு தொடர்ச்சியான, விரிவான அணுகலை வழங்கும் டோக்கனுக்கு கையொப்பமிடப்பட்டிருக்கலாம் என பைனான்ஸ் தாக்குதல் குறித்து நிக்ஸ்லேப் இணை நிறுவனர் மற்றும் தலைமைச் செயல் அதிகாரி கோக் டின் கான் கருத்து தெரிவித்தார். சம்பவங்களின் முழுத் தொடரையும் பைனான்ஸ் விசாரித்து வரும் நிலையில், இது அவரது முன்வைக்கப்பட்ட விளக்கமாகவே உள்ளது.
சோனி முதல் பைனான்ஸ் வரை: விரிவடையும் நடவடிக்கைகள்
வட கொரியாவின் சைபர் நடவடிக்கைகளில் நிதித் திருட்டுடன் அரசியல் சீர்குலைவும் இடம்பெற்றுள்ளன. கிம் ஜாங் உன்னைக் கொல்லும் சதித்திட்டத்தைச் சித்தரித்த நகைச்சுவைப் படத்துக்குப் பழிவாங்கும் நடவடிக்கையாக 2014-இல் சோனி பிக்சர்ஸ் மீது நடத்தப்பட்ட தாக்குதல் பரவலாகக் கருதப்பட்டது. பின்னர் நடந்த சம்பவங்கள், பெருமளவு கிரிப்டோகரன்சி வைத்திருக்கும் இடங்களை நோக்கி கவனம் விரிவடைந்ததைக் காட்டுகின்றன.
- 2014: சோனி பிக்சர்ஸ் மீதான ஹேக்கிங், வட கொரியாவின் சைபர் நடவடிக்கைகளை உலகளாவிய கவனத்துக்குக் கொண்டுவந்தது.
- 2022: பிளாக்செயின் விளையாட்டுக்கான ஆதரவு வலையமைப்பான ரோனின் நெட்வொர்க்கிலிருந்து சுமார் 620 மில்லியன் டாலர் திருடப்பட்ட சம்பவம் லாசரஸ் குழுவுடன் தொடர்புபடுத்தப்பட்டது.
- 2024: ஜப்பானின் DMM பிட்காயின் பரிவர்த்தனைத் தளத்திலிருந்து 308 மில்லியன் டாலர் திருடப்பட்டதற்கு டிரேடர்ட்ரெய்டர் பொறுப்பு எனக் குற்றம்சாட்டப்பட்டது.
- 2025 பிப்ரவரி: FBI வட கொரியாவுக்குப் பொறுப்பளித்த தாக்குதலில் பைபிட் சுமார் 1.5 பில்லியன் டாலரை இழந்தது.
- 2026 ஏப்ரல்: டிரிஃப்டிலிருந்து 285 மில்லியன் டாலரும், கெல்ப்டிஏஓ-விலிருந்து 292 மில்லியன் டாலரும் திருடப்பட்ட சம்பவங்களை வட கொரிய ஹேக்கர்களுடன் ஆய்வாளர்கள் தொடர்புபடுத்தினர்.
- 2026 செப்டம்பர்: அதே வலையமைப்புடன் ஆய்வாளர்கள் தொடர்புபடுத்திய திருட்டில் பிட்ஜெட் சுமார் 387 மில்லியன் டாலரை இழந்தது.
- 2026 அக்டோபர் 29: 10 பிளாக்செயின்களில் உள்ள பைனான்ஸ் வாலெட்டுகளிலிருந்து சுமார் 6.36 பில்லியன் டாலர் வெளியேறியது.
டிரிஃப்ட் மற்றும் கெல்ப்டிஏஓ ஆகியவை பரவலாக்கப்பட்ட நிதித் துறையில் செயல்படுகின்றன. பொதுவாக DeFi என அழைக்கப்படும் இந்தத் துறையில், பிளாக்செயின்களில் இயங்கும் மென்பொருள் நிதிப் பரிவர்த்தனைகளைச் செய்கிறது. எனவே, இலக்குகள் வழக்கமான பரிவர்த்தனைத் தளங்களைத் தாண்டி, தானியங்கித் திட்டங்கள் மூலம் நிதியை வைத்திருக்கும் அல்லது மாற்றும் அமைப்புகளுக்கும் விரிவடைந்துள்ளன.
செயற்கை நுண்ணறிவு இந்த நடவடிக்கைகளின் சில பகுதிகளை வேகப்படுத்தக்கூடும். பாதுகாப்புக் குறைபாடுகளைக் கண்டறியவும் தாக்குதல்களைத் தானியங்குபடுத்தவும் செயற்கை நுண்ணறிவு தாக்குதலாளர்களுக்கு உதவுகிறது என சைபர் பாதுகாப்பு நிறுவனமான ஸ்டீல்த்மோலின் தலைமைத் தொழில்நுட்ப அதிகாரி சைமன் சோய் எச்சரித்தார். பைனான்ஸ் நிதி நகர்த்தப்பட்டதில் தானியக்கத்தின் அறிகுறிகளையும் விசாரணையாளர்கள் கண்டறிந்துள்ளனர். அதேவேளை, நிறுவனத்தின் தொழில்நுட்ப விசாரணை தொடர்கிறது.
முக்கிய அம்சங்கள்
- 2026 அக்டோபர் 29 அன்று பைனான்ஸ் வாலெட்டுகளிலிருந்து 6.36 பில்லியன் டாலர் வெளியேறியதாகவும், பெரும்பகுதி சுமார் 20 நிமிடங்களுக்குள் நகர்த்தப்பட்டதாகவும் TRM மதிப்பிட்டது.
- சந்தேகிக்கப்படும் இந்தத் திருட்டை வட கொரியாவின் டிரேடர்ட்ரெய்டர் குழுவுடன் TRM மற்றும் செயினலிசிஸ் தொடர்புபடுத்தின.
- சுமார் 3 பில்லியன் டாலர் பாதுகாக்கப்பட்டுள்ளதாகவும், இழப்புகளை ஈடுசெய்ய 6.34 பில்லியன் டாலருக்கும் அதிகமான தொகை ஒதுக்கப்பட்டுள்ளதாகவும் பைனான்ஸ் தெரிவித்தது.
- 2026-இல் உலகளாவிய கிரிப்டோகரன்சி ஹேக்கிங் இழப்புகளில் வட கொரியாவின் பங்கு 89 சதவீதம் என செயினலிசிஸ் மதிப்பிட்டது.
- பல நுழைவுப் புள்ளிகள் சம்பந்தப்பட்ட ஊடுருவலை விசாரணையாளர்கள் ஆராய்ந்து வருகின்றனர். பைனான்ஸ் தனது முழுமையான தொழில்நுட்பக் கண்டுபிடிப்புகளை இன்னும் வெளியிடவில்லை.
- கிரிப்டோகரன்சி திருட்டு மூலம் கிடைக்கும் வெளிநாட்டு நாணயம், வட கொரியாவின் ஆயுதத் திட்டங்களுக்கு நிதியளிக்க உதவுவதாக மதிப்பிடப்பட்டுள்ளது.