தொலைபேசிகளின் பாதுகாப்பைச் சோதிக்க 2,592 வழிகள்
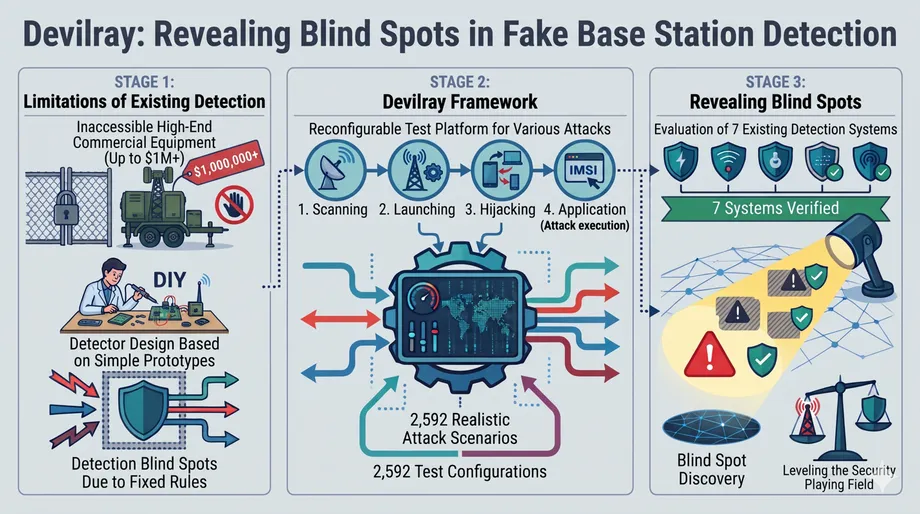
KAIST ஆய்வுக் குழு, போலி செல்போன் அடிப்படை நிலையம் செயல்படக்கூடிய 2,592 வழிகளை மீண்டும் உருவாக்கி, ஏற்கெனவே உள்ள ஏழு கண்டறிதல் அமைப்புகளைக் கொண்டு அவற்றைச் சோதித்தது. ஒவ்வொரு கண்டறிதல் அமைப்பும் குறைந்தது 192 செயலமைப்புகளைக் கண்டறியத் தவறியது. இதனால் கண்காணிப்பு, இருப்பிடக் கண்காணிப்பு மற்றும் ஃபிஷிங் ஆகியவற்றுக்குப் பயன்படுத்தப்படும் சாதனங்களைக் கண்டறிய உருவாக்கப்பட்ட கருவிகளில் உள்ள குறைபாடுகள் வெளிப்பட்டன.
உள்ளடக்கம்
- தொலைபேசிகளின் பாதுகாப்பைச் சோதிக்க 2,592 வழிகள்
- பொதுவான சோதனைகளில் ஏன் குறைபாடுகள் உள்ளன
- ஆள்மாறாட்டத்துக்கு LTE ஏன் இடமளிக்கிறது
- தாக்குதல்களின் யதார்த்தமான வரம்பை உருவாக்குதல்
- சிறிய மாற்றங்களும் எச்சரிக்கை அறிகுறிகளைத் தவிர்க்கலாம்
- கண்டறிதல் மேம்பட்டபோது தவறான எச்சரிக்கைகளும் அதிகரித்தன
- தென் கொரியாவின் அனுபவம் ஆய்வுக்கு அவசரத் தேவையை ஏற்படுத்துகிறது
- தனியார் 5G வலையமைப்புகளும் ஆய்வுக்கு உட்படுத்தப்படுகின்றன
- கட்டுப்படுத்தப்பட்ட அணுகலும் அடுத்த பொதுக் கலந்துரையாடலும்
- முக்கிய அம்சங்கள்
இந்த ஆய்வை நவம்பர் 4, 2026 அன்று KAIST அறிவித்தது. அதன் மின் மற்றும் மின்னணுப் பொறியியல் பள்ளிப் பேராசிரியர் யோங்டே கிம் தலைமையில், வணிக ரீதியிலான கண்காணிப்புச் சாதனம், முந்தைய ஆய்வுகள் மற்றும் சர்வதேச மொபைல் தகவல் தொடர்புத் தரநிலைகளை ஆராய்ந்து Devilray என்ற சோதனைத் தளத்தை ஆய்வாளர்கள் உருவாக்கினர். தகவல் தொடர்பு நடைமுறைகள் செயல்படுவதை உறுதிப்படுத்த, ஒவ்வொரு செயலமைப்பையும் உண்மையான திறன்பேசிகளில் சோதித்தனர்.
குறைந்தபட்சம் தவறவிடப்பட்ட செயலமைப்புகளின் எண்ணிக்கை, சோதிக்கப்பட்ட 2,592 செயலமைப்புகளில் சுமார் 7.4 சதவீதமாகும். இதைவிடப் பரந்தது ஆய்வின் மையக் கண்டுபிடிப்பு: பொதுவான எச்சரிக்கை அறிகுறிகளை அடிப்படையாகக் கொண்டு உருவாக்கப்பட்ட கண்டறிதல் அமைப்புகள், வேறொரு செய்தி வரிசை அல்லது குறைவாகக் கவனிக்கப்படும் வானொலி சமிக்ஞை மூலம் அதே முடிவை அடையும் தாக்குதலாளர்களைக் கண்டறியத் தவறக்கூடும்.
IMSI பிடிப்பான்கள், செல்தளப் போலிகள் அல்லது StingRays என்றும் அழைக்கப்படும் போலி அடிப்படை நிலையங்கள், சட்டபூர்வமான மொபைல் கோபுரங்களைப் போல ஆள்மாறாட்டம் செய்து, அருகிலுள்ள தொலைபேசிகளை அவற்றுடன் இணைக்கத் தூண்டுகின்றன. அரசுகள் அவற்றைக் கண்காணிப்புக்குப் பயன்படுத்துகின்றன. வங்கிகள் அல்லது விநியோக நிறுவனங்கள் அனுப்பியவை போலக் காட்டி குறுஞ்செய்திகளை அனுப்ப, குற்றவாளிகளும் அவற்றை வாகனங்களில் நகரத் தெருக்களில் எடுத்துச் சென்றுள்ளனர்.
தொலைபேசி பயனர்களுக்கு, சந்தாதாரர் அடையாளங்கள் கசிவது, இருப்பிடம் கண்காணிக்கப்படுவது, சேவை தடைபடுவது அல்லது வழக்கமான தொலைத்தொடர்பு நிறுவனத்தின் குறுஞ்செய்தி வழியைத் தவிர்த்து மோசடிச் செய்திகள் வருவது போன்ற விளைவுகள் ஏற்படலாம். தொலைத்தொடர்பு நிறுவனங்களுக்கும் புலனாய்வாளர்களுக்கும், விலையுயர்ந்ததும் பயன்பாட்டுக்குக் கட்டுப்பாடுகள் கொண்டதுமான ஒவ்வொரு வணிகச் சாதனத்தையும் பெறாமல், சந்தேகத்துக்குரிய நடத்தைகளின் விரிவான வரம்பைச் சோதிக்க Devilray வழி வழங்குகிறது.
பொதுவான சோதனைகளில் ஏன் குறைபாடுகள் உள்ளன
போலி அடிப்படை நிலையங்களைக் கண்டறியும் வழிகளை ஆய்வாளர்கள் சுமார் 20 ஆண்டுகளாக உருவாக்கி வருகின்றனர். ஆனால் வணிகக் கண்காணிப்புச் சாதனங்கள் விலையுயர்ந்தவை; அவற்றை வாங்கவும் இயக்கவும் கட்டுப்பாடுகள் உள்ளன. பல்கலைக்கழகக் குழுக்கள் பெரும்பாலும் தாங்களே போலி கோபுரங்களை உருவாக்கி, அவற்றின் செயல்பாட்டைக் கவனித்து, அந்தக் கவனிப்புகளின் அடிப்படையில் கண்டறிதல் அமைப்புகளை உருவாக்க வேண்டியிருந்தது.
அதே முன்கணிப்புகளைப் பயன்படுத்தி உருவாக்கப்பட்ட சாதனத்தைக் கொண்டு மதிப்பிடப்படும் கண்டறிதல் அமைப்பு சிறப்பாகச் செயல்பட்டாலும், பிற அணுகுமுறைகளைக் கண்டறியத் தவறக்கூடும். தாக்குதலாளர் செய்திகளின் வரிசையை மாற்றலாம், வேறு அதிர்வெண்ணைத் தேர்ந்தெடுக்கலாம் அல்லது ஒலிபரப்பு ஆற்றலைக் குறைக்கலாம்; ஆனாலும் தேடும் தகவலைப் பெற முடியும்.
ஆய்வுக்குத் தலைமை தாங்கிய KAIST மின் மற்றும் மின்னணுப் பொறியியல் பேராசிரியர் கிம், இந்தப் பிரச்சினையை இவ்வாறு விவரித்தார்:
நமக்கு ஏற்கெனவே தெரிந்த தாக்குதல்களைச் சுற்றியே கண்டறிதல் அமைப்புகள் உருவாக்கப்பட்டுள்ளன. உண்மையான தாக்குதலாளர்கள் அதற்குள் நின்றுவிடுவதில்லை. இப்போது வரை, களம் அவர்களுக்குச் சாதகமாகவே இருந்துள்ளது.
மதிப்பீட்டைத் தொடங்கும் விதத்தை Devilray மாற்றுகிறது. ஒரு குறிப்பிட்ட போலி கோபுரத்தை கண்டறிகிறதா என்று கேட்பதற்குப் பதிலாக, தாக்குதலாளருக்குக் கிடைக்கும் பல்வேறு தெரிவுகளை அது வரைபடமாக்கி, அந்த மாறுபாடுகளைக் கண்டறிகிறதா எனச் சோதிக்கிறது.
இந்தக் கூட்டாய்வில் தென் கொரியாவின் தேசிய பாதுகாப்பு ஆராய்ச்சி நிறுவனம், கியுங் ஹீ பல்கலைக்கழகம், புளோரிடா பல்கலைக்கழகம் மற்றும் மொபைல் வலையமைப்பு நிறுவனமான Cape ஆகியவை பங்கேற்றன. சட்ட அமலாக்க மற்றும் உளவுத்துறை அமைப்புகளுக்கு விற்கப்படும் வணிக ரீதியிலான போலி அடிப்படை நிலையத்தைப் பகுப்பாய்வு செய்யும் முதல் கல்விசார் ஆய்வு இதுவென்று ஆய்வாளர்கள் குறிப்பிடுகின்றனர்.
ஆள்மாறாட்டத்துக்கு LTE ஏன் இடமளிக்கிறது
பொதுவாக 4G மொபைல் சேவையுடன் தொடர்புபடுத்தப்படும் LTE தொழில்நுட்பம், வலையமைப்பின் அடையாளத்தைச் சரிபார்ப்பதற்கு முன்பே சில வலையமைப்புச் செய்திகளின் அடிப்படையில் தொலைபேசி செயல்பட அனுமதிக்கிறது. ஆரம்ப இணைப்பு நடைமுறையின்போது, போலிக் கோபுரம் இந்த இடைவெளியைப் பயன்படுத்தி தொலைபேசி அடுத்து என்ன செய்ய வேண்டும் என்பதைத் தனது கட்டுப்பாட்டுக்குள் கொண்டுவரலாம்.
ஒரு போலிக் கோபுரம், மொபைல் சந்தாவை ஒருவருடன் தொடர்புபடுத்தக்கூடிய நிரந்தர சந்தாதாரர் அடையாளத்தைக் கோரலாம். Electronic Frontier Foundation-இன் Rayhunter கண்டறிதல் அமைப்பு இத்தகைய கோரிக்கைகளைக் கண்காணிக்கிறது. மற்றொரு நடைமுறையில், மறுப்பு செய்தியைப் பயன்படுத்தி தொலைபேசியை மீண்டும் இணைக்கச் செய்து, அதே நேரடி கோரிக்கையின்றி அதன் அடையாளத்தை வெளிப்படுத்தச் செய்யலாம்.
எனவே, நேரடிக் கோரிக்கையை மட்டும் கண்காணிக்கும் கண்டறிதல் அமைப்பு, அதே தகவலைப் பெறுவதற்கான மற்றொரு வழியைத் தவறவிடக்கூடும். இந்தப் பலவீனம் LTE தரநிலை அனுமதிக்கும் நடைமுறைகளிலிருந்து உருவாகிறது. எனவே, இது ஒரு தொலைபேசி மாதிரி அல்லது ஒரு உற்பத்தியாளரின் மென்பொருளில் உள்ள பிழையைவிடப் பரந்த பிரச்சினையாகும்.
5G தொலைபேசிகளைப் பயன்படுத்துவோருக்கும் LTE இன்னும் தொடர்புடையது. பல 5G வலையமைப்புகள் இன்னும் LTE-ஐச் சார்ந்துள்ளன. 5G கவரேஜ் இல்லாதபோது அல்லது தாக்குதலாளர் மாற்றத்தைத் தூண்டும்போது தொலைபேசிகள் LTE-க்குத் திரும்பலாம். 5G திறன் கொண்ட கைப்பேசியை வாங்குவது, LTE இணைப்பு நடைமுறையால் ஏற்படும் பாதிப்பை நீக்காது.
தாக்குதல்களின் யதார்த்தமான வரம்பை உருவாக்குதல்
குழு ஆய்வு செய்த வணிகச் சாதனம், சட்டபூர்வமான கோபுரத்தின் அடையாளத்தைப் போலியாகக் காட்டவும், அதிர்வெண்களை மாற்றவும், ஒரே நேரத்தில் இரண்டு வலையமைப்புகளை இயக்கவும் முடிந்தது. அதன் ஒலிபரப்பு ஆற்றலைக் குறைத்து, சில மீட்டர் பரப்பளவுக்கு மட்டுமே செயல்படவும் முடிந்தது. சந்தேகத்துக்குரிய கோபுரங்கள் வழக்கத்திற்கு மாறாக வலுவான சமிக்ஞைகளை ஒலிபரப்பும் என்று எதிர்பார்க்கும் கண்டறிதல் அமைப்புகளைச் சோதிக்கும்போது இது முக்கியமான திறன்.
இந்தக் கவனிப்புகளை முந்தைய ஆய்வுகள் மற்றும் சர்வதேச மொபைல் தகவல் தொடர்புத் தரநிலைகளை உருவாக்கும் கூட்டமைப்பான 3GPP-இன் விவரக்குறிப்புகளுடன் ஆய்வாளர்கள் இணைத்தனர். ஒரு செயல்பாட்டை நான்கு கட்டங்களாகப் பிரித்தனர்: சுற்றியுள்ள வலையமைப்பை ஆய்வு செய்தல், போலிச் செல்லைத் தொடங்குதல், தொலைபேசி இணைப்புகளை ஈர்த்தல், தாக்குதலை நடத்துதல்.
இந்தக் கட்டங்களினூடாக, தாக்குதலாளர் மாற்றக்கூடிய ஏழு பரிமாணங்களை ஆய்வுக் குழு அடையாளம் கண்டது. ஒவ்வொரு தெரிவையும் இணைத்தால், உண்மையான தகவல் தொடர்பில் ஒன்றாகச் செயல்பட முடியாத சேர்க்கைகளும் உருவாகும். எனவே, பொருந்தாத சேர்க்கைகளை நீக்க 21 சார்பு விதிகளை ஆய்வாளர்கள் பயன்படுத்தினர்.
இதன் விளைவாக 2,592 செயலமைப்புகள் கொண்ட தொகுப்பு உருவானது. ஒவ்வொன்றும் உண்மையான திறன்பேசிகளில் சோதிக்கப்பட்டது. இதனால் தரநிலைகள் மற்றும் வணிகச் சாதனங்களை அடிப்படையாகக் கொண்ட மதிப்பீட்டுக்கு நடைமுறைச் சரிபார்ப்பும் கிடைத்தது. இந்த எண்ணிக்கை, ஆய்வுக் குழு உருவாக்கிய சோதனை வரம்பைக் குறிக்கிறது; உண்மையான தாக்குதல்களில் இந்தச் செயலமைப்புகள் எத்தனை முறை நிகழ்கின்றன என்ற கணக்கை ஆய்வு வழங்கவில்லை.
பாதுகாப்புப் பொறுப்பாளர்களுக்கு, மீண்டும் செய்யக்கூடிய சோதனை முக்கியமானது. மென்பொருள் மாற்றத்துக்குப் பிறகு கண்டறிதல் அமைப்பை மீண்டும் மதிப்பிடலாம். முன்பு தவறவிட்ட நடத்தையைப் புதுப்பிப்பு கண்டறிகிறதா, வேறு இடங்களில் பிரச்சினைகளை ஏற்படுத்துகிறதா என்பதையும் அதே செயல்பாட்டு நிலைமைகளைப் பயன்படுத்திச் சரிபார்க்கலாம்.
சிறிய மாற்றங்களும் எச்சரிக்கை அறிகுறிகளைத் தவிர்க்கலாம்
மதிப்பீடு செய்யப்பட்ட ஏழு அமைப்புகளும் சமிக்ஞைச் செய்திகள், அடிப்படை நிலையங்கள் ஒலிபரப்பும் தகவல்கள், வானொலி சமிக்ஞைகள், புள்ளிவிவர வடிவங்கள் மற்றும் இயந்திரக் கற்றல் உள்ளிட்ட பல்வேறு சான்றுகளைப் பயன்படுத்தின. ஒவ்வொரு அமைப்புக்கும் கண்டறிய முடியாத பகுதிகள் இருந்தன. அவை பெரும்பாலும், அவற்றை வடிவமைத்தவர்கள் தேர்ந்தெடுத்த குறிப்பிட்ட தடயங்களுடன் தொடர்புடையவையாக இருந்தன.
வேறொரு தகவல் பரிமாற்றத்தின் மூலம் அடையாளத்தைப் பெறும் நடைமுறையைச் செய்திக் கண்டறிதல் அமைப்புகள் தவறவிடக்கூடும். மிகையான சமிக்ஞை வலிமையைத் தேடும் கண்டறிதல் அமைப்புகள், வணிகச் சாதனம் குறைந்த ஆற்றலில் செயல்படும்போது அதைக் கண்டறியாமல் போகலாம். சிறிய பரப்பளவை மட்டுமே உள்ளடக்கும் அருகிலுள்ள தாக்குதலாளருக்கு, ஒரு முழு அண்டைப் பகுதியிலும் ஒலிபரப்ப வேண்டிய அவசியமில்லை.
புள்ளிவிவரக் கண்டறிதல் அமைப்புக்கும் வேறொரு சிக்கல் ஏற்பட்டது. தொலைபேசிகளிடம் தங்கள் அடையாளங்களை வெளியிடும்படி எத்தனை முறை கோரப்படுகிறது என்பதை அது கண்காணித்தது. ஆனால் தாக்குதலாளர் அடையாளங்களை மெதுவாகச் சேகரித்து, அருகிலுள்ள சில தொலைபேசிகளை மட்டுமே குறிவைக்கலாம். இதனால் உருவாகும் முறை, கண்காணிப்புக் கோரிக்கைகளின் வெளிப்படையான பெருக்கமாக இல்லாமல், பேருந்து நிலையத்தில் நடக்கும் வழக்கமான செயல்பாடாகத் தோன்றலாம்.
போலி கோபுரங்களைக் கண்டறிவது ஏன் சந்தேகத்துக்குரிய செய்திகளின் பட்டியலை வைத்திருப்பதைவிடச் சிக்கலானது என்பதை இந்த எடுத்துக்காட்டுகள் விளக்குகின்றன. சட்டபூர்வமான வலையமைப்புகளிலும் நிகழும் நடத்தைகளுக்கு நெருக்கமாகவே இருந்து, தாக்குதலாளர்கள் நேரம், ஆற்றல் மற்றும் தகவல் தொடர்பு நடைமுறைகளை மாற்றிக்கொள்ளலாம்.
கண்டறிதல் மேம்பட்டபோது தவறான எச்சரிக்கைகளும் அதிகரித்தன
இயந்திரக் கற்றல் இந்தக் குறைபாடுகளைச் சரிசெய்யுமா என்றும் குழு ஆய்வு செய்தது. முன்பு தவறவிட்ட தாக்குதல்களைப் பயன்படுத்தி கண்டறிதல் அமைப்புகளுக்குப் புதிய பயிற்சி அளித்தனர். பின்னர், சாதாரண தொலைத்தொடர்பு நிறுவனப் போக்குவரத்தில் வெற்றிகரமான கண்டறிதலையும் தவறான எச்சரிக்கைகளையும் அளவிட்டனர்.
Radio Resource Control (RRC) செய்திகளை ஆய்வு செய்த ஒரு மாதிரியில், கண்டறிதல் விகிதம் 51 சதவீதத்திலிருந்து 96 சதவீதமாக உயர்ந்தது. தொலைபேசிக்கும் வலையமைப்புக்கும் இடையிலான வானொலி இணைப்பை நிர்வகிக்க RRC செய்திகள் உதவுகின்றன. அதேவேளை, அதன் தவறான எச்சரிக்கை விகிதமும் 1.4 சதவீதத்திலிருந்து 5.3 சதவீதமாக உயர்ந்தது; இது முந்தைய விகிதத்தைவிட கிட்டத்தட்ட நான்கு மடங்கு.
Non-Access Stratum (NAS) செய்திகளை ஆய்வு செய்த மாதிரியில், கண்டறிதல் விகிதம் 27 சதவீதத்திலிருந்து 63 சதவீதமாக உயர்ந்தது. தொலைபேசிக்கும் மொபைல் மைய வலையமைப்புக்கும் இடையிலான பதிவு மற்றும் இயக்கநிலை போன்ற அம்சங்களை NAS சமிக்ஞை கையாள்கிறது. அதன் தவறான எச்சரிக்கை விகிதம் 4.7 சதவீதத்திலிருந்து 8.8 சதவீதமாக உயர்ந்தது. ஆய்வு செய்த மிகக் கடினமான சூழலில், NAS மாதிரியின் தவறான எச்சரிக்கை விகிதம் 15 சதவீதத்தை எட்டியது.
எளிமையாகச் சொன்னால், 5.3 சதவீத தவறான எச்சரிக்கை விகிதம் என்பது, அந்தச் சோதனை நிலைமைகளில் மதிப்பிடப்பட்ட ஒவ்வொரு 1,000 சட்டபூர்வமான எடுத்துக்காட்டுகளுக்கும் சுமார் 53 எச்சரிக்கைகள் என்பதாகும். 1.4 சதவீத விகிதத்தில் இது சுமார் 14 ஆக இருக்கும். இதனால், ஒருவர் அல்லது ஓர் அமைப்பு விசாரிக்க வேண்டிய வழக்கமான செயல்பாடுகள் அதிகரிக்கின்றன.
RRC கண்டறிதல் அமைப்பின் கண்டறிதல் திறன் 45 சதவீதப் புள்ளிகள் உயர்ந்தது; NAS கண்டறிதல் அமைப்பில் அது 36 புள்ளிகள் உயர்ந்தது. இரண்டு மேம்பாடுகளுடனும் கூடுதல் தவறான எச்சரிக்கைகள் வந்தன. எனவே, அன்றாடப் பயன்பாட்டில் அதிகரித்த தாக்குதல் கண்டறிதல் திறன் நடைமுறைக்கு ஏற்றதா என்பதைப் பயனர்கள் மதிப்பிட, கண்டறிதல் மற்றும் தவறான எச்சரிக்கை விகிதங்களை ஒன்றாக வெளியிட வேண்டும் என்று ஆய்வாளர்கள் வலியுறுத்துகின்றனர்.
தென் கொரியாவின் அனுபவம் ஆய்வுக்கு அவசரத் தேவையை ஏற்படுத்துகிறது
சட்டவிரோத செல்லுலார் சாதனங்கள் தொடர்பான நிதிப் பாதிப்பைத் தென் கொரியா ஏற்கெனவே சந்தித்துள்ளது. 2025 ஆகஸ்டில் பொதுமக்களின் கவனத்துக்கு வந்த KT தொடர்பான சம்பவம் குறித்து அரசாங்கம் நடத்திய விசாரணையில், அங்கீகரிக்கப்படாத சிறு கட்டணங்களால் 368 பேர் பாதிக்கப்பட்டதும், சுமார் 200 மில்லியன் வோன் இழப்பு ஏற்பட்டதும் கணக்கிடப்பட்டது.
இந்தச் சம்பவத்தில் சட்டவிரோத ஃபெம்டோசெல்கள் பயன்படுத்தப்பட்டன. ஃபெம்டோசெல் என்பது மொபைல் வலையமைப்பில் கவரேஜை மேம்படுத்த அல்லது போக்குவரத்து நெரிசலைக் குறைக்கப் பொதுவாகப் பயன்படுத்தப்படும் சிறிய அடிப்படை நிலையமாகும். அந்தச் சம்பவத்தில், போலி உபகரணங்களைப் பயன்படுத்தி பயனர் தகவல்களை இடைமறித்து, அங்கீகரிக்கப்படாத கட்டணங்களைச் செலுத்தத் தாக்குதலாளர்கள் வழிவகுத்தனர்.
ஏப்ரல் 8 அன்று நடந்த .HACK Conference 2026 மாநாட்டில் கிம், மொபைல் வலையமைப்புச் சோதனை குறித்துப் பேசினார். அவரது ஆய்வகத்தின் பணிகளில் LTE ஒட்டுக்கேட்புக் கருவியும் அடங்கும். தொலைபேசிகளுக்கும் அடிப்படை நிலையங்களுக்கும் இடையே பரிமாறப்படும் வானொலி செய்திகளைக் கேட்கும் சாதனம் இது. குறியாக்கம் செய்யாமல் அனுப்பப்பட்ட தகவல்கள் ஒரு சாதனத்தின் உண்மையான இருப்பிடத்தைக் கண்காணிக்க உதவக்கூடும் என்று ஆய்வாளர்கள் கண்டறிந்தனர்.
அடையாளங்கள், இணைப்பு விவரங்கள் போன்ற மெட்டாடேட்டா, செய்தி அல்லது உரையாடலின் சொற்களைக் காட்டிலும் தகவல் தொடர்பின் விவரங்களைப் பதிவு செய்கிறது. செய்தியின் உள்ளடக்கம் குறியாக்கம் செய்யப்பட்டிருந்தாலும், வெளிப்படும் இணைப்புத் தகவல்கள் ஒரு சாதனம் மற்றும் அதன் நகர்வுகள் குறித்த பயனுள்ள விவரங்களை வெளிப்படுத்தக்கூடும்.
போலி அவசர எச்சரிக்கைகள் தொடர்பான சோதனைகளையும் ஆய்வகம் நடத்தியது. SMS blaster தாக்குதல்களையும், இணையச் சேவையிலிருந்து சாதனங்களைத் துண்டிக்கும் SigOver தாக்குதல்களையும் மீண்டும் உருவாக்க Devilray-ஐப் பயன்படுத்தியது. ஏமாற்றும் செய்திகள் முதல் தொலைபேசியின் இணைப்பைத் துண்டிப்பது வரை, ஆய்வாளர்கள் சோதிக்க முயலும் பல்வேறு விளைவுகளை இந்தச் செயல்விளக்கங்கள் காட்டுகின்றன.
தனியார் 5G வலையமைப்புகளும் ஆய்வுக்கு உட்படுத்தப்படுகின்றன
குறிப்பிட்ட நிறுவனங்கள் அல்லது தொழில்துறைத் தளங்களுக்காக உருவாக்கப்படும் தனியார் 5G வலையமைப்புகளுக்கும் கிம் தனது ஏப்ரல் மாத விளக்கத்தில் இந்தக் கவலையை விரிவுபடுத்தினார். பாதுகாப்பு நிலையங்கள், தொழில்துறை வளாகங்கள் மற்றும் மருத்துவ நிறுவனங்கள் இவற்றைப் பயன்படுத்துகின்றன. இதனால் சாதனம் மற்றும் இருப்பிடத் தகவல்களின் பாதுகாப்பு நடைமுறையில் முக்கியத்துவம் பெறுகிறது.
உபகரண மென்பொருளில் உள்ள பலவீனங்களும் மொபைல் தகவல் தொடர்பு நடைமுறைகளில் உள்ள பலவீனங்களும் இணைந்து, இடைமறிப்பு அல்லது தீங்கிழைக்கும் மென்பொருளுக்கான வழிகளை உருவாக்கக்கூடும் என்று அவர் எச்சரித்தார். சாதனத்தின் செல்லுலார் வானொலி தகவல் தொடர்பைக் கையாளும் வன்பொருள் மற்றும் மென்பொருளான பேஸ்பேண்ட் பாகங்கள் குறித்தும் அவர் கவலை தெரிவித்தார்.
ஏப்ரல் மாத விளக்கத்தின்போது சுமார் 90 சதவீதம் முடிந்திருந்ததாகக் கூறப்பட்ட, தங்களது ஒட்டுக்கேட்புக் கருவியின் 5G பதிப்பை ஆய்வகம் உருவாக்கி வந்தது. வெளிப்படும் மெட்டாடேட்டாவைப் பயன்படுத்தி, ஒரு வசதிக்குள் சாதனங்கள் இருப்பதையும் அவற்றின் இருப்பிடத்தையும் பார்வையாளர் ஊகிக்கக்கூடும் என்றும் கிம் கவலை தெரிவித்தார்.
Devilray-இன் கண்டறிதல் அமைப்பு மதிப்பீடு LTE-ஐ மையமாகக் கொண்டது. புதிய வலையமைப்புகளை ஆய்வு செய்வதோடு, மொபைல் போக்குவரத்தைத் தொடர்ந்து சுமந்து பல 5G பயன்பாடுகளுக்கு ஆதரவளிக்கும் தொழில்நுட்பத்தையும் ஆராய ஆய்வகம் மேற்கொள்ளும் இணைப் பணிகளை 5G குறித்த இந்த வேலை பிரதிபலிக்கிறது.
கட்டுப்படுத்தப்பட்ட அணுகலும் அடுத்த பொதுக் கலந்துரையாடலும்
தாக்குதல் நடத்தைகளைக் மீண்டும் உருவாக்கும் திறன் தவறாகப் பயன்படுத்தப்படக்கூடும் என்பதால், சரிபார்க்கப்பட்ட ஆய்வாளர்கள் மற்றும் நிறுவனங்களுக்கு மட்டுமே கட்டுப்படுத்தப்பட்ட அணுகலுடன் Devilray-ஐ ஆய்வுக் குழு வழங்குகிறது. பரந்த அளவிலான சாதன நடத்தைகளுக்கு எதிரான பாதுகாப்பைச் சோதிக்க வேண்டிய தொலைத்தொடர்பு நிறுவனங்கள், புலனாய்வாளர்கள் மற்றும் உருவாக்குநர்கள் இதன் நோக்கமுள்ள பயனர்களில் அடங்குவர்.
Rayhunter தவறவிட்ட தாக்குதல் நிகழ்வுகளை ஆய்வுக் குழு Electronic Frontier Foundation-உடன் பகிர்ந்தது. அவற்றைக் கண்டறியும் வழிகளை அந்த அமைப்பு உருவாக்கி வருகிறது. உலகளாவிய மொபைல் இயக்குநர் அமைப்பான GSMA, தனது மோசடி மற்றும் பாதுகாப்புக் குழுவிடம் Devilray-ஐ அறிமுகப்படுத்த ஆய்வாளர்களை அழைத்தது. அங்கு தொழில்துறை மற்றும் தரநிலை அமைப்புகளின் பிரதிநிதிகள் கண்டறிதல் அணுகுமுறைகள் குறித்து விவாதித்தனர்.
இந்த ஆய்வு arXiv-இல் வெளியிடப்பட்டு, ACSAC 2026 மாநாட்டுக்குத் தேர்ந்தெடுக்கப்பட்டுள்ளது. டிசம்பர் 7–11 மாநாட்டின்போது லாஸ் ஏஞ்சல்ஸில் இது சமர்ப்பிக்கத் திட்டமிடப்பட்டுள்ளது. முக்கியமான பொதுநிகழ்வுகள் பல மாதங்களாகப் பரவியுள்ளன:
- ஏப்ரல் 8, 2026: .HACK Conference 2026 மாநாட்டில் மொபைல் வலையமைப்புச் சோதனைக்கான ஆய்வகத்தின் கட்டமைப்பை கிம் விளக்கினார்.
- நவம்பர் 4, 2026: Devilray மற்றும் ஏழு கண்டறிதல் அமைப்புகளின் மதிப்பீட்டை KAIST அறிவித்தது.
- டிசம்பர் 7–11, 2026: லாஸ் ஏஞ்சல்ஸில் ACSAC 2026 மாநாட்டில் ஆய்வு சமர்ப்பிக்கத் திட்டமிடப்பட்டுள்ளது.
தொலைபேசிகள், தொலைத்தொடர்பு நிறுவன வலையமைப்புகள் மற்றும் தனித்துவமான வானொலி ஒட்டுக்கேட்புக் கருவிகளிலிருந்து கிடைக்கும் கவனிப்புகளை இணைத்து, போலி அடிப்படை நிலையங்களைக் கண்டறிந்து அவற்றின் இருப்பிடத்தைக் கண்டறியும் அமைப்பையும் கிம்மின் குழு உருவாக்கி வருகிறது. ஒரே எச்சரிக்கை அறிகுறியைச் சார்ந்திருப்பதற்குப் பதிலாக, பல்வேறு கவனிப்பு மையங்களிலிருந்து கிடைக்கும் தகவல்களை இந்தப் பணி ஒன்றிணைக்கிறது.
சோதனைத் தளத்தின் நோக்கத்தை கிம் இவ்வாறு விவரித்தார்:
ஏற்கெனவே உள்ள கண்டறிதல் அமைப்புகளைத் தோற்கடிப்பது Devilray-இன் நோக்கமல்ல. தாக்குதலாளர்களுக்கு ஏற்கெனவே உள்ள தெரிவுகளையே இது பாதுகாப்புப் பொறுப்பாளர்களுக்கும் வழங்குகிறது. இதன்மூலம் தாக்குதலும் பாதுகாப்பும் இறுதியாக இணைந்து முன்னேற முடியும்.
முக்கிய அம்சங்கள்
- Devilray, போலி அடிப்படை நிலையத்தின் 2,592 செயலமைப்புகளை மீண்டும் உருவாக்குகிறது; ஒவ்வொன்றும் உண்மையான திறன்பேசிகளில் சோதிக்கப்பட்டது.
- மதிப்பீடு செய்யப்பட்ட ஏழு கண்டறிதல் அமைப்புகளும் குறைந்தது 192 செயலமைப்புகளைக் கண்டறியத் தவறின; இது சோதனைத் தொகுப்பில் சுமார் 7.4 சதவீதம்.
- பொதுவான எச்சரிக்கை அறிகுறிகளைத் தவிர்க்க, தாக்குதலாளர்கள் செய்திகளையும் சமிக்ஞை ஆற்றலையும் தகவல் சேகரிப்பு முறைகளையும் மாற்றலாம்.
- இரண்டு இயந்திரக் கற்றல் மாதிரிகளுக்குப் புதிய பயிற்சி அளித்ததால் கண்டறிதல் மேம்பட்டது; அதேவேளை, சட்டபூர்வமான போக்குவரத்தில் தவறான எச்சரிக்கைகளும் அதிகரித்தன.
- சரிபார்க்கப்பட்ட பயனர்களுக்கு மட்டுமே Devilray-ஐ அணுக அனுமதி உண்டு; இந்த ஆய்வு டிசம்பரில் ACSAC 2026 மாநாட்டில் சமர்ப்பிக்கத் திட்டமிடப்பட்டுள்ளது.