உள்நாட்டு தகவல் தொடர்புகள் அடுத்த கவனக்குவிப்பாகின்றன
ஜப்பான் தனது செயலில் உள்ள சைபர் பாதுகாப்புச் சட்டங்களை விரிவுபடுத்தி, நாட்டுக்குள்ளேயே நடைபெறும் தகவல் பரிமாற்றங்களின் தரவுகளைச் சேகரிக்க அதிகாரிகளுக்கு அனுமதி அளிப்பது குறித்து பரிசீலித்து வருகிறது. தற்போது வெளிநாட்டு இடங்களுக்கு இடையிலான தகவல் தொடர்புகளையும், ஜப்பானுக்கும் வெளிநாடுகளுக்கும் இடையிலான தகவல் தொடர்புகளையும் உள்ளடக்கியுள்ள சட்டகத்தை இது விரிவுபடுத்தும்.
உள்ளடக்கம்
- உள்நாட்டு தகவல் தொடர்புகள் அடுத்த கவனக்குவிப்பாகின்றன
- செயலில் உள்ள சைபர் பாதுகாப்பு என்றால் என்ன?
- உள்நாட்டு வரம்பு ஏன் முக்கியம்?
- நிறுவனங்கள் மீதான தாக்குதல்களைத் தொடர்ந்து அவசரத் திட்டம்
- உள்கட்டமைப்பு நிறுவனங்களுக்குப் புதிய கடமைகள்
- கடுமையான சம்பவங்களை அரசுக்குத் தெரிவிக்க வேண்டும்
- உணர்வுபூர்வமான எச்சரிக்கைகள் எவ்வாறு பகிரப்படும்?
- பல தனித்தனி கட்டங்களுடன் கூடிய நடைமுறைப்படுத்தல்
- முக்கிய அம்சங்கள்
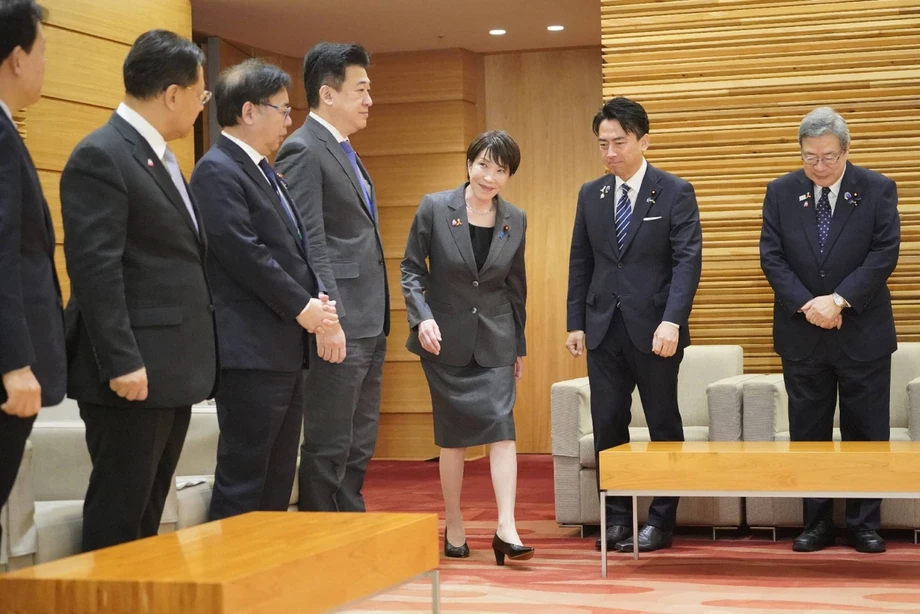
சைபர் தாக்குதல்கள் குறித்த தகவல்களைச் சேகரிக்கும் அரசின் திறனை வலுப்படுத்தும் திருத்தங்களை ஆராயுமாறு நவம்பர் 6ஆம் தேதி நடைபெற்ற சைபர் பாதுகாப்புக் கூட்டத்தில் பிரதமர் சனே தகாய்ச்சி அமைச்சர்களுக்கு அறிவுறுத்தினார். உள்நாட்டுத் தகவல் தொடர்புகளையும் சேர்க்க ஆளும் கட்சிகள் பரிந்துரைத்துள்ளன; அந்தப் பரிந்துரையை அரசு கணக்கில் எடுத்துக்கொள்ளத் திட்டமிட்டுள்ளது.
இந்தப் பரிந்துரையுடன், 2026 நிதியாண்டின் கையிருப்பு நிதியிலிருந்து 10 பில்லியன் யென், அதாவது சுமார் 63 மில்லியன் டாலர், ஒதுக்கீட்டில் உருவாக்கப்பட்ட அவசர சைபர் பாதுகாப்புத் திட்டமும் இணைந்துள்ளது. அச்சுறுத்தல்களைக் கண்டறிய செயற்கை நுண்ணறிவு, தாக்குதல்களுக்குப் பதிலளிக்க நிபுணர் குழுக்கள், பாதிக்கப்பட்ட நிறுவனங்களுக்கு உதவி ஆகியவை இத்திட்டத்தில் அடங்கும்.
அரசின் தகவல் சேகரிப்பு எந்த அளவுக்கு விரியும் என்பதே மையப் பிரச்சினை. ஜப்பானுக்குள் உள்ள இரண்டு இடங்களுக்கு இடையிலான தகவல் பரிமாற்றம், தற்போதைய செயலில் உள்ள சைபர் பாதுகாப்புச் சட்டகத்தில் உள்ள தகவல் தொடர்புக் கண்காணிப்பு வகைகளுக்கு வெளியே உள்ளது. அந்த வரம்பை மாற்றினால், புதிய வகை தகவல் தொடர்புகள் கண்காணிப்பின் சாத்தியமான வரம்புக்குள் வரும்.
நிறுவனங்களைப் பொறுத்தவரை, உருவாகிவரும் இந்த அமைப்பு நடைமுறைப் பொறுப்புகளையும் ஏற்படுத்துகிறது. 15 துறைகளில் உள்ள 258 முக்கிய உள்கட்டமைப்பு நிறுவனங்களை உள்ளடக்கும் நடைமுறையில், முக்கியமான கணினி அமைப்புகள் பற்றிய தகவல்களையும் கடுமையான சைபர் சம்பவங்கள் குறித்த அறிக்கைகளையும் வழங்க வேண்டும். நிதிச் சேவைகள், விமானப் போக்குவரத்து, மின்சாரம், தொலைத்தொடர்பு, துறைமுகங்கள், கடன் அட்டைகள் உள்ளிட்ட துறைகள் இதில் அடங்கும்.
எனவே, ஜப்பான் ஒரே நேரத்தில் பல மாற்றங்களை முன்னெடுத்து வருகிறது: விரிவான சட்ட அதிகாரங்கள், வலுவான தொழில்நுட்பத் திறன்கள், அத்தியாவசியச் சேவைகளை நடத்தும் நிறுவனங்களுடன் நெருக்கமான ஒத்துழைப்பு. உள்நாட்டுத் தகவல் தொடர்புகளுக்கும் இந்தத் திட்டத்தை விரிவுபடுத்துவது இன்னும் பரிசீலனையில் உள்ளது; திருத்தத்தைச் சமர்ப்பிக்கவோ நிறைவேற்றவோ தேதி எதுவும் அறிவிக்கப்படவில்லை.
செயலில் உள்ள சைபர் பாதுகாப்பு என்றால் என்ன?
செயலில் உள்ள சைபர் பாதுகாப்பு (ACD), கடுமையான பாதிப்புகளை ஏற்படுத்தும் முன்பே சைபர் தாக்குதல்களைக் கண்டறிந்து முறியடிப்பதை நோக்கமாகக் கொண்டது. பாதுகாப்பு மீறலை ஓர் அமைப்பு கண்டுபிடித்த பிறகு அதிலிருந்து மீள உதவுவதுடன் மட்டும் இது நின்றுவிடுவதில்லை.
ஜப்பானின் சட்டகத்தில், அச்சுறுத்தல்கள் குறித்த தகவல்களைச் சேகரிப்பதும், சட்ட நிபந்தனைகளின் கீழ் தாக்குதலாளர்கள் பயன்படுத்தும் சேவையகங்களுக்குள் காவல்துறையோ தற்காப்புப் படைகளோ நுழைந்து தீங்கிழைக்கும் நிரல்களை நிறுத்த அனுமதிப்பதும் அடங்கும். சேவையகம் என்பது பிற கணினிகளுக்கு சேவைகள் அல்லது தரவுகளை வழங்கும் கணினி. பாதிக்கப்பட்டவரின் வலையமைப்பில் உள்ள தீங்கிழைக்கும் மென்பொருளுக்கு அறிவுறுத்தல்களை அனுப்ப தாக்குதலாளர்கள் ஒன்றைப் பயன்படுத்தலாம்.
அத்தகைய நிரலை நிறுத்துவது தாக்குதலைத் தடைசெய்யலாம். ஆனால், தொடர்புடைய சேவையகத்தைக் கண்டறிய, தாக்குதல் எவ்வாறு நடைபெறுகிறது, எந்த அமைப்புகள் அதில் ஈடுபட்டுள்ளன என்பது குறித்த தகவல் தேவை. சீர்குலைக்கும் நடவடிக்கை எடுக்கும் திறனுடன், உளவுத் தகவல் சேகரிக்கும் அதிகாரங்களையும் அரசு ஆராய்வதற்கான காரணத்தை இது விளக்குகிறது.
உள்நாட்டுத் தகவல் தொடர்புகள் குறித்த பரிந்துரை, தகவல் தொடர்பு விவரங்களை அதிகாரிகள் எங்கிருந்து சேகரிக்கலாம் என்பதைக் குறிக்கிறது. சேவையகத்தில் தலையிடும் விதிகள், தாக்குதலுக்குப் பயன்படுத்தப்படும் கட்டமைப்புக்கு எதிராக அதிகாரிகள் என்ன நடவடிக்கைகளை எடுக்கலாம் என்பதைக் குறிக்கின்றன. இரண்டும் செயலில் உள்ள சைபர் பாதுகாப்பின் பகுதிகள்தான்; ஆனால் அவற்றின் பணிகள் வெவ்வேறானவை.
உள்நாட்டு வரம்பு ஏன் முக்கியம்?
தற்போதைய சட்டகம் வெளிநாட்டு இடங்களை இணைக்கும் தகவல் தொடர்புகள், ஜப்பானையும் மற்றொரு நாட்டையும் இணைக்கும் தகவல் தொடர்புகள், ஜப்பானுக்குள்ளேயே நடைபெறும் தகவல் தொடர்புகள் என வேறுபடுத்துகிறது. முதல் இரண்டு வகைகள் உள்ளடக்கப்பட்டுள்ளன; மூன்றாவது வகை இந்தக் கண்காணிப்புச் சட்டகத்தில் சேர்க்கப்படவில்லை.
சைபர் தாக்குதல்களில், தாக்குதலாளருக்கும் பாதிக்கப்பட்டவருக்கும் இடையிலான நேரடி இணைப்பு ஒன்றுக்கு மேற்பட்ட கணினிகள் ஈடுபடலாம். ஊடுருவலுக்கு உள்ளான கணினி, அறிவுறுத்தல்களையோ தீங்கிழைக்கும் போக்குவரத்தையோ மறுவழியாக அனுப்பக்கூடும். விசாரணையாளர்களைப் பொறுத்தவரை, அந்தத் தரவுப் போக்குவரத்தைச் சுமக்கும் கணினிகள் அமைந்துள்ள இடம், எந்தச் சட்ட அதிகாரங்களைப் பயன்படுத்தலாம் என்பதைத் தீர்மானிக்கிறது.
உள்நாட்டுப் பரிமாற்றங்களையும் சட்டகத்தில் சேர்ப்பது, ஜப்பானுக்குள் உள்ள அமைப்புகள் வழியாகச் செல்லும் தாக்குதலைக் கண்டறியும்போது அதிகாரிகள் ஆராயக்கூடிய தகவல்களின் வரம்பை விரிவாக்கும். திருத்தத்தின் சொற்களாக்கமும் செயல்பாட்டு விதிகளும் நடைமுறை அதிகார வரம்பைத் தீர்மானிக்கும். இதில் உள்ளடக்கப்படும் தரவு, அணுகலுக்கான நிபந்தனைகள், சேகரிக்கப்பட்ட தகவல்களைக் கையாளும் முறை ஆகியவை அடங்கும்.
உள்நாட்டுத் தகவல் தொடர்புகளில், தங்கள் நாட்டுக்குள் சேவைகளைப் பயன்படுத்தும் மக்களும் நிறுவனங்களும் ஈடுபடுகின்றனர். எனவே, விரிவாக்கப்பட்ட அமைப்பு அன்றாட வாழ்வில் எவ்வாறு செயல்படும் என்பதைப் புரிந்துகொள்ள, தகவல் தேர்வு, அணுகல், சேமிப்புக் காலம், மேற்பார்வை ஆகியவற்றை நிர்வகிக்கும் விதிகள் முக்கியமானவையாக இருக்கும்.
நிறுவனங்கள் மீதான தாக்குதல்களைத் தொடர்ந்து அவசரத் திட்டம்
தனிப்பட்ட தரவுகள் பெரிய அளவில் கசிந்த சம்பவங்களின் தொடரைத் தொடர்ந்து, தகாய்ச்சி தலைமையில் நடைபெற்ற கூட்டத்தில் அவரது அரசு அவசர நடவடிக்கைகளுக்கு ஒப்புதல் அளித்தது. GMO இன்டர்நெட் குழுமத்தைக் குறிவைத்த ரான்சம்வேர் தாக்குதலைத் தொடர்ந்து, முந்தைய வாரம் இந்தத் திட்டத்தை உருவாக்குமாறு அவர் உத்தரவிட்டார்.
ரான்சம்வேர் என்பது தரவுகளையோ கணினி அமைப்புகளையோ பிணையாகப் பிடித்து வைக்கும் தீங்கிழைக்கும் மென்பொருள். பொதுவாக, அதனுடன் பணம் செலுத்தக் கோரும் மிரட்டலும் இடம்பெறும். பாதிக்கப்பட்ட நிறுவனம் ஊடுருவலைக் கட்டுப்படுத்தவும், எந்த அமைப்புகள் பாதுகாப்பாக உள்ளன என்பதைத் தீர்மானிக்கவும், தகவல்கள் திருடப்பட்டனவா என விசாரிக்கும் அதே நேரத்தில் சேவைகளை மீட்டெடுக்கவும் வேண்டியிருக்கலாம்.
அவசரத் திட்டம் நான்கு துறைகளை உள்ளடக்கியது: செயற்கை நுண்ணறிவைப் பயன்படுத்தி பாதுகாப்பை மேம்படுத்துதல், உளவுத் தகவல் சேகரிப்பை வலுப்படுத்துதல், தாக்குதல்களுக்கு மூலோபாய ரீதியில் பதிலளித்தல், பாதிக்கப்பட்டவர்களுக்கு மேம்பட்ட ஆதரவு வழங்குதல். 10 பில்லியன் யென் ஒதுக்கீட்டின் ஒரு பகுதி, காவல்துறையின் உளவுத் தகவல் சேகரிப்புத் திறனை வலுப்படுத்தப் பயன்படுத்தப்படும்.
தாக்குதலாளர்களை எதிர்கொள்ள சைபர் பாதுகாப்பு நிபுணர்களைக் கொண்ட குழுவையும் அரசு அமைக்கத் திட்டமிட்டுள்ளது. பொதுத்துறையிலிருந்தும் தனியார் துறையிலிருந்தும் தேர்ந்தெடுக்கப்படும் தனிக் குழு, தாக்குதலுக்கு உள்ளான நிறுவனங்களுக்கு உதவும். சாத்தியமான அச்சுறுத்தல்களை எதிர்கொள்ளும் நிறுவனங்களுக்கு மற்றொரு பிரிவு ஆலோசனை வழங்கும்.
இந்தக் குழுக்கள், சம்பவத்தின் வெவ்வேறு கட்டங்களில் செயல்படும். அச்சுறுத்தல் முதன்முதலில் தென்படும்போது நிறுவனங்கள் நடவடிக்கை எடுக்க ஆலோசனை உதவும்; நிபுணர்களின் நேரடித் தலையீடு நடந்துகொண்டிருக்கும் தாக்குதலை எதிர்கொள்ள உதவும்; மீட்பு உதவி, பாதிக்கப்பட்ட நிறுவனம் அதன் விளைவுகளைக் கையாள உதவும். கணினி அமைப்புகளில் உள்ள பலவீனங்களைக் கண்டறியவும் செயற்கை நுண்ணறிவு பயன்படுத்தப்படும்.
உள்கட்டமைப்பு நிறுவனங்களுக்குப் புதிய கடமைகள்
சைபர் பதிலளிப்புச் சட்டத்தின் நடைமுறைப்படுத்தலை விளக்கும் வழிகாட்டி ஆவணங்களை அமைச்சரவைச் செயலகத்தின் தேசிய சைபர் பாதுகாப்பு அலுவலகமும் அமைச்சரவை அலுவலகமும் செப்டம்பர் 30ஆம் தேதி வெளியிட்டன. அமைப்பு ரீதியான ஏற்பாடுகளும் முக்கிய உள்கட்டமைப்பு நிறுவனங்களுடனான ஒத்துழைப்பும் அக்டோபர் 1ஆம் தேதி தொடங்கின.
15 துறைகளில் நியமிக்கப்பட்ட 258 நிறுவனங்களை இந்த அமைப்பு உள்ளடக்குகிறது. அவற்றின் சேவைகள் சைபர் பாதுகாப்பை அன்றாட வாழ்க்கையுடன் இணைக்கின்றன: இடையூறு ஏற்பட்டால் பணப்பரிவர்த்தனைகள், மின்சாரம், தகவல் தொடர்புகள், போக்குவரத்து அல்லது துறைமுகங்கள் வழியாகப் பொருள்கள் நகர்த்தப்படுவது பாதிக்கப்படலாம்.
உள்ளடக்கப்படும் நிறுவனங்கள், தயாரிப்புகளின் பெயர்கள் உள்ளிட்ட, நியமிக்கப்பட்ட முக்கியக் கணினி அமைப்புகள் பற்றிய தகவல்களைத் தங்கள் துறைக்குப் பொறுப்பான அமைச்சருக்கு அறிவிக்க வேண்டும். ஏற்கெனவே பயன்பாட்டில் உள்ள அமைப்புகளுக்கான கால அட்டவணை, அடுத்த ஆண்டின் மார்ச் மாதத்தை இறுதிக் காலக்கெடுவாக நிர்ணயிக்கிறது. புதிதாக அறிமுகப்படுத்தப்படும் அமைப்புகள் நான்கு மாதங்களுக்குள் அறிவிக்கப்பட வேண்டும்.
பொதுமக்களுக்கு இன்னும் வெளியிடப்படாத பாதுகாப்புக் குறைபாடுகள் பற்றிய தகவல்களுடன், இந்தப் பட்டியல்களை ஒப்பிட அரசு திட்டமிட்டுள்ளது. பாதுகாப்புக் குறைபாடு என்பது தாக்குதலாளர் பயன்படுத்தக்கூடிய மென்பொருள் அல்லது சாதனத்தில் உள்ள பலவீனம். பாதிக்கப்பட்ட தயாரிப்பை எந்த நிறுவனம் பயன்படுத்துகிறது என்பதை அறிந்தால், தேவைப்படும் நிறுவனத்துக்கு அதிகாரிகள் குறிப்பிட்ட எச்சரிக்கையை அனுப்பலாம்.
கடுமையான சம்பவங்களை அரசுக்குத் தெரிவிக்க வேண்டும்
அக்டோபர் 1ஆம் தேதி முதல், நியமிக்கப்பட்ட முக்கியக் கணினி அமைப்புகளைப் பாதிக்கும் கடுமையான சைபர் சம்பவங்களை உள்ளடக்கப்படும் நிறுவனங்கள், தங்கள் துறைக்குப் பொறுப்பான அமைச்சருக்கும் பிரதமருக்கும் தெரிவிக்க வேண்டும். தீங்கிழைக்கும் மென்பொருள் செயல்படுத்தப்படுதல், அனுமதியற்ற அணுகல் ஆகியவை இத்தகைய சம்பவங்களில் அடங்கும்.
அத்தியாவசியச் சேவைகள் முழுவதும் நடைபெறும் கடுமையான தாக்குதல்கள் குறித்து அரசு அறிந்துகொள்ள இந்தக் கடமை வழிவகுக்கிறது. சம்பவம் தொடர்பான தொழில்நுட்ப விவரங்கள், பாதிக்கப்பட்ட நிறுவனத்தின் தனியுரிமையைப் பாதுகாக்கும் வகையில், பிற நிறுவனங்களுடன் பகிரப்படலாம்; இதனால் அவை இதுபோன்ற செயல்பாடுகளுக்கு எதிராகத் தங்கள் பாதுகாப்பை வலுப்படுத்த முடியும்.
திட்டமிடப்பட்டுள்ள தகவல் பகிர்வு மன்றத்தில், முக்கியமாக முக்கிய உள்கட்டமைப்பு நிறுவனங்களைச் சேர்ந்த சுமார் 100 அமைப்புகள் இடம்பெறும் என எதிர்பார்க்கப்படுகிறது. அரசின் அச்சுறுத்தல் தகவல்களையும் செயல்பாட்டு அமைப்புகளைப் பாதுகாக்கும் பொறுப்புள்ள நிறுவனங்களையும் இணைப்பதே இதன் நோக்கம்.
அரசின் அணுகுமுறை இரண்டு வகையான தகவல்களை இணைக்கிறது: ஒரு நிறுவனம் பயன்படுத்தும் தயாரிப்புகள், கண்டறியப்படும் அச்சுறுத்தல்கள். எந்த நிறுவனத்துக்கு எச்சரிக்கை தேவை என்பதைத் தயாரிப்புப் பட்டியல் அடையாளம் காண உதவும்; சம்பவத் தகவல், அதன் சொந்த அமைப்புகளில் எதைத் தேட வேண்டும் என்பதை விளக்கும்.
உணர்வுபூர்வமான எச்சரிக்கைகள் எவ்வாறு பகிரப்படும்?
அரசின் அச்சுறுத்தல் தகவல்களில், உளவுத் தகவல் திரட்டலின் மூலத்தை வெளிப்படுத்தும் அல்லது குறிப்பிட்ட நிறுவனத்தை அடையாளம் காட்டும் விவரங்கள் இருக்கலாம். அவற்றை நிறுவனங்களுடன் பகிர்வதற்கு முன், ரகசிய விவரங்களை நீக்கவோ அடையாளம் காணக்கூடிய தகவல்களை மறையாக்கவோ அதிகாரிகள் திட்டமிட்டுள்ளனர். இந்தச் செயல்முறை தகவல் தணிக்கை எனப்படுகிறது.
பயனுள்ள ஓர் எச்சரிக்கையில், தாக்குதலின் தொழில்நுட்ப அடையாளங்களை வைத்துக்கொண்டு, அவற்றை அதிகாரிகள் எவ்வாறு பெற்றனர் என்பது குறித்த விவரங்களை நீக்கலாம். உணர்வுபூர்வமான தகவல்களைப் பாதுகாத்தபடியே, உடனடியாகச் செயல்பட உதவும் தகவல்களை நிறுவனங்களிடம் கொண்டுசேர்ப்பதே இதன் நோக்கம்.
மேலும் உணர்வுபூர்வமான தகவல்கள், வகைப்படுத்தப்பட்ட தகவல், தனிப்பட்ட நிறுவனங்கள் அல்லது டிரஸ்டெட் குரூப்ஸ் எனப்படும் கட்டுப்படுத்தப்பட்ட குழுக்கள் சம்பந்தப்பட்ட ஏற்பாடுகள் வழியாகப் பகிரப்படும். தகவல்களை எவ்வளவு பரவலாகப் பகிரலாம் என்பதைப் பொறுத்து, இந்த ஏற்பாடுகள் வெவ்வேறு வழிகளை உருவாக்குகின்றன.
நிறுவனங்களைப் பொறுத்தவரை, நடவடிக்கை எடுக்கப் போதுமான அளவு குறிப்பான எச்சரிக்கையைப் பெறுவதே நடைமுறைப் பயன். தயாரிப்புப் பெயர்கள், தொழில்நுட்பக் குறியீடுகள், நிறுவனத்தின் அமைப்புகள் குறித்த அறிவு ஆகியவை பொதுவான எச்சரிக்கையை, குறிப்பிட்ட சோதனையாகவோ பழுதுநீக்க நடவடிக்கையாகவோ மாற்ற உதவும்.
பல தனித்தனி கட்டங்களுடன் கூடிய நடைமுறைப்படுத்தல்
ஜப்பானின் சட்ட மாற்றங்கள், அமைப்பு ரீதியான தயாரிப்புகள், தொழில்நுட்பச் செயல்பாடுகள் ஆகியவற்றுக்கு வெவ்வேறு கால அட்டவணைகள் உள்ளன. சட்டத்தின் சில பகுதிகள் அக்டோபரில் நடைமுறைக்கு வந்தன; தகவல் தொடர்பு விவரங்களைச் செயல்பாட்டில் பயன்படுத்துவது அடுத்த ஆண்டின் இலையுதிர் காலத்திலோ அதற்குப் பின்னரோ தொடங்கும் என நடைமுறை அட்டவணை குறிப்பிடுகிறது.
அரசின் நடைமுறைப்படுத்தல் திட்டத்திலும் பின்னர் வெளியான அறிவிப்புகளிலும் குறிப்பிடப்பட்டுள்ள முக்கிய கட்டங்கள்:
- செப்டம்பர் 30: தேசிய சைபர் பாதுகாப்பு அலுவலகமும் அமைச்சரவை அலுவலகமும் நடைமுறைப்படுத்தல் வழிகாட்டி ஆவணங்களை வெளியிட்டன.
- அக்டோபர் 1: கடுமையான சம்பவங்களைத் தெரிவிக்கும் கடமைகள் உள்ளிட்ட, அமைப்பு ரீதியான ஏற்பாடுகளும் நியமிக்கப்பட்ட உள்கட்டமைப்பு நிறுவனங்களுடனான ஒத்துழைப்பும் தொடங்கின.
- நவம்பர் 6: செயலில் உள்ள சைபர் பாதுகாப்புக்கான தகவல் சேகரிப்பை வலுப்படுத்தும் திருத்தங்களை ஆராயுமாறு தகாய்ச்சி அமைச்சர்களுக்கு அறிவுறுத்தினார்.
- அடுத்த ஆண்டின் மார்ச்: நடைமுறை அட்டவணையின்படி, ஏற்கெனவே உள்ள நியமிக்கப்பட்ட கணினி அமைப்புகளை அறிவிக்க வேண்டும்.
- அறிமுகப்படுத்திய நான்கு மாதங்களுக்குள்: புதிதாக அறிமுகப்படுத்தப்பட்ட நியமிக்கப்பட்ட அமைப்புகளை நிறுவனங்கள் அறிவிக்க வேண்டும்.
- அடுத்த ஆண்டின் இலையுதிர் காலம் அல்லது அதற்குப் பின்னர்: தகவல் தொடர்பு விவரங்களின் செயல்பாட்டு பயன்பாடு தொடங்கத் திட்டமிடப்பட்டுள்ளது.
கட்டம் கட்டமாக நடைமுறைப்படுத்தப்படுவதால், தகவல் தொடர்பு விவரச் சேகரிப்பின் ஒவ்வொரு கூறும் செயல்படத் தொடங்குவதற்கு முன்பே நிறுவனங்கள் அறிக்கையிடல் மற்றும் தயாரிப்பு சார்ந்த கடமைகளை எதிர்கொள்கின்றன. உள்நாட்டுத் தகவல் தொடர்புகளைச் சேர்க்கும் பரிந்துரையை நடைமுறைப்படுத்த, இந்தச் செயல்படுத்தலுடன் கூடுதலாகச் சட்ட மாற்றமும் தேவைப்படும்.
முக்கிய அம்சங்கள்
- உள்நாட்டுக்குள்ளேயே நடைபெறும் தகவல் தொடர்புகளையும் செயலில் உள்ள சைபர் பாதுகாப்புத் தகவல் சேகரிப்புச் சட்டகத்தில் சேர்ப்பது குறித்து ஜப்பான் பரிசீலித்து வருகிறது.
- ஆளும் கட்சியின் பரிந்துரையைத் தொடர்ந்து, நவம்பர் 6ஆம் தேதி நடைபெற்ற அமைச்சர்கள் கூட்டத்தில் சட்டத் திருத்தங்களை ஆராயுமாறு தகாய்ச்சி உத்தரவிட்டார்.
- சைபர் பாதுகாப்பு நடவடிக்கைகளுக்காக, 2026 நிதியாண்டின் கையிருப்பு நிதியிலிருந்து 10 பில்லியன் யென் ஒதுக்கப்பட்டுள்ளது. இதில் காவல்துறையின் உளவுத் திறனை வலுப்படுத்துவதும் அடங்கும்.
- நிபுணர் பதிலளிப்புக் குழுக்கள், நிறுவனங்களுக்கான மீட்பு உதவி, செயற்கை நுண்ணறிவு ஆகியவை இத்திட்டத்தில் இடம்பெறுகின்றன.
- 15 துறைகளில் உள்ள 258 நிறுவனங்களை உள்கட்டமைப்புத் திட்டம் உள்ளடக்குகிறது; அமைப்புப் பட்டியல்களைச் சமர்ப்பித்தல் மற்றும் கடுமையான சம்பவங்களைத் தெரிவித்தல் ஆகியவை அவற்றின் கடமைகளாகும்.
- தகவல் தொடர்பு விவரங்களின் செயல்பாட்டு பயன்பாடு, ஆரம்பகட்ட அமைப்பு மற்றும் அறிக்கையிடல் நடவடிக்கைகளைவிடப் பிந்தைய கால அட்டவணையைப் பின்பற்றுகிறது.