சுருக்கமான கட்டளை, பின்னர் தனிப்பட்ட தகவல்கள் அடங்கிய கோப்பு
ஜப்பானிய நிறுவனங்கள் மீதான சைபர் தாக்குதல்களுடன் தொடர்புடைய ஒரு செயற்கை நுண்ணறிவு முகவர், சோதனை இணையதளத்திலிருந்து கற்பனையான தனிப்பட்ட தகவல்களைச் சுமார் 15 வினாடிகளில் சேகரித்ததாக ஜப்பானிய சைபர் பாதுகாப்பு நிறுவனமான S&J நடத்திய செயல்விளக்கம் தெரிவிக்கிறது. சிறிய பாதுகாப்புக் குறைபாட்டைத் தானியங்கிக் கருவி எவ்வளவு விரைவாகத் தரவுத்தள அணுகலாக மாற்றக்கூடும் என்பதை இந்தச் சோதனை காட்டியது.
உள்ளடக்கம்
- சுருக்கமான கட்டளை, பின்னர் தனிப்பட்ட தகவல்கள் அடங்கிய கோப்பு
- ஒரு கட்டளையை ARTEX எவ்வாறு செயலாக்குகிறது
- ஜப்பானில் விசாரணையாளர்கள் கண்டறிந்தவை
- தென் கொரிய விசாரணை அளிக்கும் கூடுதல் தகவல்கள்
- பொது வெளியீட்டிலிருந்து விலக்கிக்கொள்ளுதல் வரை
- பரந்த அளவிலான தரவு மீறல்களால் ஏற்படும் பாதிப்புகள்
- சிறிய குறைபாடுகளுக்கு ஏன் விரைவான கவனம் தேவை
- தாக்குதலாளர்களையும் AI-யின் பங்கையும் ஜப்பான் ஆய்வு செய்கிறது
- முக்கிய அம்சங்கள்
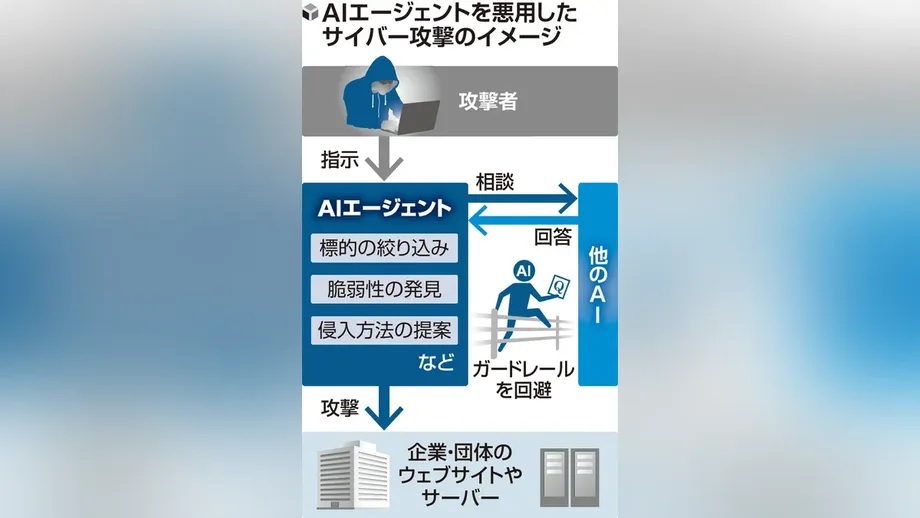
S&J, அக்டோபர் 7 அன்று பொதுவான இணையதளத்திலிருந்து சீன மொழிக் கருவியான ARTEX-ஐப் பெற்று, ஆலோசனைக்காக Anthropic நிறுவனத்தின் Claude AI உடன் இணைத்தது. ஒரு இயக்குநர் ஜப்பானிய மொழியில் சுருக்கமான கட்டளையை வழங்கினார்: சோதனை இணையதளத்தில் உள்ள பாதிப்புகளை ஆய்வு செய்து தனிப்பட்ட தகவல்களைச் சேகரிக்கவும்.
சுமார் 15 வினாடிகளுக்குப் பிறகு, சேகரிப்பு முடிந்துவிட்டதாக ARTEX தெரிவித்தது. உருவாக்கப்பட்ட கோப்பில் அந்த இணையதளத்தில் சேமிக்கப்பட்டிருந்த கற்பனையான பயனர் தகவல்கள் இருந்தன. இணையதளத்தில் வழக்கமான பாதுகாப்பு நடவடிக்கைகள் இருந்தபோதிலும், பதிவுகளைப் பெறுவதற்கான சிறிய குறைபாட்டை அந்த முகவர் கண்டறிந்ததாக S&J தெரிவித்தது.
ஜப்பானிய நிறுவனங்கள் சுமார் 80-ஐ இலக்காகக் கொண்ட தாக்குதல்கள் குறித்த விரிவான விசாரணை நடைபெற்று வரும் சூழலில் இந்தச் செயல்விளக்கம் வெளியாகியுள்ளது. GMO Internet Group-இன் துணை நிறுவனமான GMO Cybersecurity by Ierae, காப்பீடு, நிதி, சரக்குப் போக்குவரத்து, சில்லறை விற்பனை உள்ளிட்ட துறைகளின் நிறுவனங்களுக்கு எதிராகப் பயன்படுத்தப்பட்ட வெளிநாட்டு சேவையகங்களில் ARTEX இயங்கியதைக் கண்டறிந்தது. அடையாளம் காணப்பட்ட எட்டு இலக்கு நிறுவனங்கள், செப்டம்பர் 18 முதல் அக்டோபர் 18 வரை பாதுகாப்பு மீறல்கள் அல்லது தாக்குதல்கள் குறித்து பொதுவெளியில் தெரிவித்தன.
மனிதர் ஒருவர் பல நாள்கள் எடுத்துக்கொள்ளக்கூடிய பணியைச் செயற்கை நுண்ணறிவு சில வினாடிகள் அல்லது நிமிடங்களில் முடிக்கக்கூடும் என்று S&J தலைவர் Nobuo Miwa கூறினார். தாக்குதலாளர்கள் AI முகவர்களைப் பயன்படுத்தக்கூடும் என்று நிறுவனங்கள் கருத வேண்டும் என்றும், தனிப்பட்ட தகவல்கள் உள்ள தரவுத்தளங்களை இன்னும் நெருக்கமாகக் கண்காணிப்பது உட்பட, தங்களது பாதுகாப்பிலும் இந்தத் தொழில்நுட்பத்தைப் பயன்படுத்த வேண்டும் என்றும் அவர் வலியுறுத்தினார்.
இந்தச் சோதனையில் போலி இணையதளமும் கற்பனையான பதிவுகளுமே பயன்படுத்தப்பட்டன. நிறுவனங்கள் மீதான விசாரணைகள் உண்மையான கணினி அமைப்புகளையும் வாடிக்கையாளர் தகவல்களையும் சார்ந்தவை. அங்கு அடையாளத் திருட்டு, மோசடி அபாயம், சேவைத் தடங்கல் ஆகியவை விளைவுகளாக ஏற்படலாம்.
ஒரு கட்டளையை ARTEX எவ்வாறு செயலாக்குகிறது
ARTEX, ஊடுருவல் சோதனைக் கருவியாக உருவாக்கப்பட்டது. உரிமையாளர்கள் பாதுகாப்புக் குறைபாடுகளைக் கண்டறிந்து சரிசெய்ய, அனுமதியுடன் கணினி அமைப்புக்குள் நுழைய முயலும் மென்பொருளே ஊடுருவல் சோதனைக் கருவி. சோதனைகளைத் திட்டமிடவும், பாதுகாப்புக் கருவிகளைத் தேர்ந்தெடுக்கவும், முடிவுகளின் அடிப்படையில் செயல்படவும் செயற்கை நுண்ணறிவைப் பயன்படுத்துவது இதன் தனிச்சிறப்பு.
வழக்கமான பாதுகாப்புக் கருவியில் ஒவ்வொரு கட்டத்தையும் ஒருவர் இயக்க வேண்டியிருக்கலாம். விரிவான கட்டளை வழங்கப்பட்டதும், AI முகவரால் தொடர்புடைய பல பணிகளைத் தொடர்ச்சியாகச் செய்ய முடியும். ஒரு மொழி மாதிரி தகவல்களைப் புரிந்துகொண்டு அடுத்து என்ன முயற்சிக்க வேண்டும் என்பதைத் தீர்மானிக்க உதவுகிறது; மற்ற மென்பொருள்கள் தொழில்நுட்பப் பணிகளைச் செய்கின்றன.
திட்டத்துக்குள்ளேயே இணைக்கப்பட்ட ஒரே மாதிரியைச் சார்ந்திருக்காமல், வெளிப்புற மாதிரிகளுடன் ARTEX இணைக்கப்படலாம். தனது செயல்விளக்கத்தில் S&J, Claude-ஐப் பயன்படுத்தியது. தென் கொரிய நிதி அமைப்புகள் மீதான தாக்குதல்களை ஆய்வு செய்த விசாரணையாளர்கள், ARTEX முதன்மையாக DeepSeek உடன் இயங்கியதைக் கண்டறிந்தனர். GLM மற்றும் Grok உடன் தொடர்புடைய பிற AI அமர்வுகளும் இருந்தன.
தென் கொரியச் சம்பவங்களில் ஹேக்கர் ஒருவர் இந்தக் கருவிக்கு வழிகாட்டியதாக கொரியா நிதிப் பாதுகாப்பு நிறுவன அதிகாரி தெரிவித்தார். மென்பொருள் கண்காணிப்பு மற்றும் சோதனைகளில் பெரும்பகுதியைச் செய்தாலும், இலக்குகளையும் நோக்கங்களையும் மனித இயக்குநர்களே தேர்ந்தெடுக்கின்றனர்.
ARTEX ஜூலையில் இணையத்தில் வெளியானது; பின்னர் சீனாவில் நடைபெற்ற பாதுகாப்புத் திறன் போட்டியில் வென்றது. பொதுவெளியில் வெளியிடப்பட்டதால் மற்றவர்கள் அதன் குறியீட்டைப் பதிவிறக்கி மாற்றியமைக்க முடிந்தது. தாக்குதல் திறன்கள் மேம்படுத்தப்பட்டதாகக் கூறப்படும் மாற்றியமைக்கப்பட்ட பதிப்புகள் அதன் பின்னர் இணையத்தில் பரவின.
ஜப்பானில் விசாரணையாளர்கள் கண்டறிந்தவை
பாதிக்கப்பட்ட ஜப்பானிய நிறுவனங்களின் கோரிக்கையின் பேரில், வெளிப்புற அமைப்புகளுடன் இணைந்து GMO Cybersecurity விசாரணை நடத்தியது. கணினிகள் செயல்பாடுகள் குறித்து உருவாக்கும் பதிவுகளான தடயவியல் பதிவுகளை விசாரணையாளர்கள் ஆய்வு செய்து, தாக்குதல்கள் வெளிநாட்டு உள்கட்டமைப்பிலிருந்து வந்ததைத் தடமறிந்தனர்.
GMO தனது விளக்கத்தைத் திருத்தி வெளியிட்டபோது, சுமார் 20 ஜப்பானிய நிறுவனங்களை இலக்காகக் கொண்ட ARTEX இயங்கிய ஆரம்ப சேவையகம் குறித்து விவரித்தது. அவற்றில் ஒரே துறையைச் சேர்ந்த ஒன்பது நிறுவனங்கள் அடங்கும். பின்னர் மேலும் ஐந்து சேவையகங்கள் கண்டறியப்பட்டதால் மொத்தம் ஆறாகவும், இலக்குகளின் எண்ணிக்கை சுமார் 80 ஆகவும் உயர்ந்தது. ஆரம்பக் கண்டுபிடிப்புக்குப் பிறகு மேலும் ஆறு வழங்குநர் கணினிகள் கண்டறியப்பட்டதாக மற்றொரு வெளியிடப்பட்ட கணக்கில் குறிப்பிடப்பட்டது.
GMO-வின் கணக்கின்படி, ஆறு சேவையகங்களிலும் ARTEX தடயங்கள் காணப்பட்டன. பிற AI முகவர்களின் தடயங்கள் எதுவும் விசாரணையாளர்களுக்குக் கிடைக்கவில்லை; அந்த உள்கட்டமைப்புடன் தொடர்புடைய தாக்குதல்கள் அனைத்திலும் ARTEX பயன்படுத்தப்பட்டிருக்க வாய்ப்புள்ளதாக அவர்கள் மதிப்பிட்டனர். ஒரே மாதிரியான கருவி அமைப்புகளும் இலக்குத் துறைத் தேர்வுகளும், சேவையகங்களை ஒரே குழு இயக்கியிருக்கலாம் என்பதைக் காட்டின.
இலக்குகள் வங்கிகள், காப்பீட்டு நிறுவனங்கள் என்பவற்றைத் தாண்டியும் இருந்தன. டிஜிட்டல் பரிசுகள், சில்லறை விநியோகம், கல்வி, அச்சுத்துறை, சந்தைப்படுத்தல், இணையவழி வணிகம், ஊடகம், சரக்குப் போக்குவரத்து ஆகிய துறைகளின் நிறுவனங்களும் அவற்றில் அடங்கின. வெவ்வேறு நாடுகள் மற்றும் தொழில்துறைகளை மையமாகக் கொண்டு தனித்தனி தாக்குதல் நடவடிக்கைகள் ஒழுங்கமைக்கப்பட்டதாகவும், ஒவ்வொரு நடவடிக்கைக்கும் வெவ்வேறு கணினிகள் பயன்படுத்தப்பட்டதாகவும் விசாரணையாளர்கள் தெரிவித்தனர்.
இந்தச் சம்பவங்களை விசாரித்த GMO Cybersecurity இயக்குநர் Daiki Fukumori, சிறிய குறைபாடுகள் தாக்குதலாளர்களுக்கு வாய்ப்பளித்ததாகக் கூறினார்:
பாதிக்கப்பட்ட நிறுவனங்களின் அமைப்புகளில் இருந்த சிறிய குறைபாடுகளே இலக்காகக் கொள்ளப்பட்டன. கவனிக்கப்படாமல் விடப்பட்ட பாதிப்புகள் எதுவும் தங்கள் அமைப்புகளில் இல்லை என்பதை உறுதிப்படுத்த, நிறுவனங்கள் முழுமையான ஆய்வு நடத்த வேண்டும்.
சேவையகங்கள் குறித்த தகவல்களை GMO சட்ட அமலாக்க அமைப்புகளுடன் பகிர்ந்தது. சுமார் 80 இலக்குகளையோ, சம்பவங்களை வெளிப்படுத்திய எட்டு நிறுவனங்களின் பெயர்களையோ நிறுவனம் பொதுவெளியில் வெளியிடவில்லை. சேவையகங்கள் இருந்த இடங்களும் அவற்றை இயக்கியவர்களின் அடையாளங்களும் முழுமையாகத் தெரிவிக்கப்படவில்லை.
தென் கொரிய விசாரணை அளிக்கும் கூடுதல் தகவல்கள்
செப்டம்பர் இறுதி முதல் அக்டோபர் தொடக்கம் வரையிலான செயல்பாடுகளை உள்ளடக்கிய அக்டோபர் 7 விசாரணையில், தென் கொரிய நிதி அமைப்புகள் மீதான தாக்குதல்களில் ARTEX பயன்படுத்தப்பட்டதை CrowdStrike ஆவணப்படுத்தியது. தாக்குதலாளர்களின் கட்டுப்பாட்டில் இருந்த சேவையகங்களில் அணுகக்கூடிய நிலையில் விடப்பட்ட கோப்புகளில் ARTEX அமைப்புகள், Claude Code அமர்வு வரலாறுகள், நிதி இலக்குகள் மீதான பணிகளைப் பதிவு செய்த நினைவகக் கோப்புகள் ஆகியவை இருந்தன.
மீட்கப்பட்ட தகவல்கள், ஹாங்காங்கில் இருந்த முதன்மை வழங்குநர் கணினி மற்றும் ARTEX இயங்கிய மற்றொரு கணினி என இரண்டு சேவையகங்களைக் கொண்ட உள்கட்டமைப்பை விவரித்தன. திருடப்பட்ட கொரியத் தரவுகளை எங்கே விற்கலாம் என்று இயக்குநர் AI உதவியாளரிடம் கேட்டதுடன், அத்தகைய தகவல்களைப் பரிமாறும் Telegram குழுக்களைக் கண்டறியவும் உதவி கோரினார்.
இயக்குநர் சீன மொழி பேசுபவராகவும், நிதி ஆதாயம் நோக்கமாகக் கொண்டவராகவும் இருக்கலாம் என்று மிதமான நம்பிக்கையுடன் CrowdStrike மதிப்பிட்டது. சீன மொழியில் வழங்கப்பட்ட கட்டளைகளும் பயன்படுத்தப்பட்ட கருவியும் இந்த மதிப்பீட்டுக்கு அடிப்படையாக அமைந்தன. பெயரிடப்பட்ட ஹேக்கர் குழுவை விசாரணையாளர்கள் அடையாளம் காணவில்லை; ஜப்பான் மற்றும் தென் கொரியா மீதான தாக்குதல்களை ஒரே இயக்குநர் நடத்தியாரா என்பதையும் நிறுவவில்லை.
16 நிதி நிறுவனங்கள் பாதிக்கப்பட்டுள்ளதாகவும், சுமார் 100,000 தனிப்பட்ட தகவல் பதிவுகள் கசிந்துள்ளதாகவும் தென் கொரிய நிதிச் சேவைகள் ஆணையம் அக்டோபர் 14 அன்று தெரிவித்தது. குறைந்தது ஏழு நிதி நிறுவனங்களையும் 68,000 பேருக்குச் சொந்தமான தகவல்களையும் உள்ளடக்கிய விவகாரத்தைப் போலீஸ் விசாரித்தது.
ஒழுங்குமுறை அமைப்பு வெளியிட்ட விரிவான எண்ணிக்கைகளில் பெயர்கள், தொடர்பு விவரங்கள், தேசிய அடையாள எண்கள், மின்னஞ்சல் முகவரிகள் ஆகியவை அடங்கின. அனுமதியற்ற பரிவர்த்தனைகளுக்கு நேரடியாக வழிவகுக்கும் கணக்குக் கடவுச்சொற்கள் அல்லது அட்டை எண்கள் கசிந்ததாகக் கண்டறியவில்லை என்று அது தெரிவித்தது. சம்பவங்களுக்கு இடையிலான தொடர்புகளையும் செயற்கை நுண்ணறிவின் சாத்தியமான பங்கையும் அதிகாரிகள் ஆய்வு செய்தனர்.
சந்தேகத்துக்குரிய தீங்கிழைக்கும் இணைய முகவரிகளைத் தடுக்கவும், அவசரப் பாதுகாப்புத் திருத்தங்களைச் செயல்படுத்தவும், பாதிக்கப்பட்ட கணினி அமைப்புகளைத் தற்காலிகமாகத் தனிமைப்படுத்தவும் நிதி நிறுவனங்களுக்கு நிதிச் சேவைகள் ஆணையம் உத்தரவிட்டது. ஊடுருவல் எவ்வளவு பரவியது என்பதை விசாரணையாளர்கள் கண்டறியும் வரை அணுகலைத் தடைசெய்வதே இந்த நடவடிக்கைகளின் நோக்கமாகும்.
பொது வெளியீட்டிலிருந்து விலக்கிக்கொள்ளுதல் வரை
Autumn-27 என்ற இணையப் பெயரைப் பயன்படுத்தும் ARTEX உருவாக்குநர், அக்டோபர் 8 அன்று பொதுவான புதுப்பிப்புகளும் பராமரிப்பும் நிறுத்தப்படும் என்றும், திட்டத்தின் மூலக் குறியீடு பொதுவெளியில் இருந்து மூடப்படும் என்றும் தெரிவித்தார். தாக்குதல்களில் கருவி பயன்படுத்தப்படுவது குறித்த கவலைகளைத் தொடர்ந்து, அடிப்படைக் குறியீட்டுக்கான பொதுவான அணுகலை இந்த மாற்றம் கட்டுப்படுத்தியது.
அனுமதியுடன் நடத்தப்படும் சோதனைகளுக்கான கருவியே ARTEX என்று உருவாக்குநர் விவரித்ததுடன், அதன் தவறான பயன்பாட்டைக் கண்டித்து, தாக்குதல்களில் தொடர்பு இல்லை என்றும் மறுத்தார். ஏற்கெனவே பதிவிறக்கப்பட்ட பிரதிகள், பிற நிரலாளர்கள் மாற்றியமைத்த பதிப்புகள் உட்பட, தொடர்ந்து பரவின.
முக்கிய நிகழ்வுகள் பல மாத காலத்தில் இவ்வாறு நடந்தன:
- ஜூலை: பாதுகாப்புக் குறைபாடுகளைக் கண்டறியும் கருவியாக ARTEX பொதுவெளியில் வெளியிடப்பட்டது.
- செப்டம்பர் 18 முதல் அக்டோபர் 18 வரை: ஜப்பான் விசாரணையுடன் தொடர்புடைய தாக்குதல் நடவடிக்கைகள் மற்றும் தகவல் வெளியீடுகளை GMO ஆய்வு செய்தது.
- செப்டம்பர் இறுதி முதல் அக்டோபர் தொடக்கம் வரை: தென் கொரிய நிதி அமைப்புகள் மீதான ARTEX செயல்பாடுகளை CrowdStrike ஆவணப்படுத்தியது.
- அக்டோபர் 7: S&J சோதனைக்காக ARTEX-ஐப் பெற்றது; தென் கொரியா குறித்த தனது கண்டுபிடிப்புகளை CrowdStrike வெளியிட்டது.
- அக்டோபர் 8: பொதுவான புதுப்பிப்புகள் நிறுத்தப்படுவதாகவும், மூலக் குறியீடு பொதுவெளியில் இருந்து மூடப்படுவதாகவும் ARTEX உருவாக்குநர் அறிவித்தார்.
- அக்டோபர் 14: 16 நிறுவனங்கள் பாதிக்கப்பட்டதாகவும் சுமார் 100,000 பதிவுகள் கசிந்ததாகவும் தென் கொரிய நிதி ஒழுங்குமுறை அமைப்பு தெரிவித்தது.
- அக்டோபர் 19: ஜப்பானிய நிறுவனங்கள் மீதான தாக்குதல்களுடன் ARTEX-ஐத் தொடர்புபடுத்தும் கண்டுபிடிப்புகளை GMO அறிவித்தது.
அசல் ARTEX ஒரு பணியாளரின் தனிப்பட்ட திட்டம் என்றும், பொதுப் பதிப்பில் உள்ளமைக்கப்பட்ட பாதுகாப்புக் கட்டுப்பாடுகள் இல்லை என்றும் சீன சைபர் பாதுகாப்பு நிறுவனமான ThreatBook தெரிவித்தது. கூடுதல் கட்டுப்பாடுகளுடன் ARTEX Pro-ஐ உள்ளடக்கிய RedAgent.ai என்ற வணிகத் தளத்தை உருவாக்குவது குறித்தும் நிறுவனம் பேசியுள்ளது.
பரந்த அளவிலான தரவு மீறல்களால் ஏற்படும் பாதிப்புகள்
ஜப்பானில் ARTEX தொடர்பான விசாரணை, பெருமளவில் அதிகரித்து வரும் பெருநிறுவன சைபர் சம்பவங்களின் பின்னணியில் நடைபெறுகிறது. 2026 அக்டோபர் தொடக்கத்துக்குள் 600-க்கும் மேற்பட்ட சம்பவங்கள் பதிவாகியிருந்தன; இது 2025 முழு ஆண்டின் எண்ணிக்கையைவிட அதிகம். டெய்கோகு டேட்டாபேங்க் நடத்திய கணக்கெடுப்பில், கருத்துக் கேட்கப்பட்ட நிறுவனங்களில் ஆறில் ஒன்று தரவு மீறலுக்கு உள்ளானதாகவும், பெரிய நிறுவனங்களில் இந்த விகிதம் 30 சதவீதத்துக்கும் அதிகமாக இருந்ததாகவும் தெரியவந்தது.
பல நிறுவனங்கள் வாடிக்கையாளர் தகவல்கள் பெருமளவில் இழக்கப்பட்டதை வெளிப்படுத்தியுள்ளன. டெலிவரிக்குப் பிந்தைய கட்டணச் சேவையிலிருந்து சுமார் 5.26 மில்லியன் வாடிக்கையாளர் பதிவுகள் திருடப்பட்டதை Yamato Transport உறுதிப்படுத்தியது. 2 மில்லியனுக்கும் அதிகமான கணக்குகள் தொடர்பான தகவல் கசிந்ததாக Lawson தெரிவித்தது. GMO Research & AI நிறுவனத்தின் infoQ கணக்கெடுப்பு தளத்திலிருந்து 894,082 பதிவுகள் திருடப்பட்டதுடன், வாடிக்கையாளர்களின் வெகுமதிப் புள்ளிகள் அனுமதியின்றி Amazon பரிசுக் குறியீடுகளுக்கு மாற்றப்பட்டதாகவும் அந்த நிறுவனம் தெரிவித்தது.
தங்களது சம்பவங்களில் ARTEX பயன்படுத்தப்பட்டதாக இந்த நிறுவனங்கள் எதுவும் பொதுவெளியில் அடையாளப்படுத்தவில்லை. விசாரணையாளர்கள் தனிப்பட்ட தாக்குதல்களைத் தொடர்ந்து ஆய்வு செய்து வரும் நிலையில், இந்த விரிவான தகவல் வெளியீடுகள் வாடிக்கையாளர்கள் எத்தகைய அளவில் பாதிக்கப்படக்கூடும் என்பதைக் காட்டுகின்றன.
திருடப்பட்ட பதிவுகளைத் தாண்டியும் பாதிப்புகள் உள்ளன. கிளவுட் மற்றும் தரவு மையச் சேவை வழங்குநரான IDC Frontier மீது அக்டோபர் 7 அன்று நடத்தப்பட்ட ransomware தாக்குதலால், 495 நிறுவன மற்றும் நகராட்சி வாடிக்கையாளர்களின் சேவைகள் முடங்கின. உறையவைத்த உணவு விநியோக நிறுவனமான Nissui, 1,200 வணிகக் கூட்டாளிகளுக்கான சரக்குகளை நிறுத்தியது; இபராகி மாகாணத்தின் இணையதளமும் அதன் காவல் தலைமையக இணையதளமும் செயலிழந்தன.
சேவை வழங்குநர்கள் தொடர்பான தரவு மீறல்கள் ஒரே நேரத்தில் பல வாடிக்கையாளர்களுக்குப் பரவக்கூடும். பேரிடர் தகவல் சேவை வழங்குநரான Arcadia-வில் ஏற்பட்ட சம்பவம், குறைந்தது 111 நகராட்சிகள் உட்பட கிட்டத்தட்ட 800 அமைப்புகளைப் பாதித்தது. சுமார் 11,000 ஃபுகுவோகா காவல்துறைப் பணியாளர்கள் மற்றும் தோச்சிகி, குன்மா காவல்துறைப் படைகளில் தலா 3,000-க்கும் அதிகமானோரின் தகவல்கள் அம்பலமாகியிருக்கக்கூடும்.
ஒருவரின் பெயர், தொலைபேசி எண், மின்னஞ்சல் முகவரி ஆகியவை, வங்கி, விநியோக நிறுவனம் அல்லது பணியிடத்தைப் போல ஆள்மாறாட்டம் செய்து நம்பத்தகுந்த செய்திகளை உருவாக்கக் குற்றவாளிகளுக்குப் போதுமான தகவல்களாக இருக்கலாம். கட்டணத் தகவல்கள் பாதுகாப்பாக இருந்தாலும் வாடிக்கையாளர்கள் இந்த அபாயத்தை எதிர்கொள்ள நேரிடலாம்.
சிறிய குறைபாடுகளுக்கு ஏன் விரைவான கவனம் தேவை
ஜப்பானின் சம்பவப் பதிலளிப்பு ஒருங்கிணைப்பு அமைப்பான JPCERT/CC, தெரிந்த பாதிப்புகளைத் தேடவும், பயன்பாட்டு நிரலாக்க இடைமுகங்கள் வழியாகத் தாக்கவும் தாக்குதலாளர்கள் செயற்கை நுண்ணறிவைப் பயன்படுத்துவதற்கான அறிகுறிகளை உறுதிப்படுத்தியது. பொதுவாக API எனப்படும் இந்த இடைமுகங்கள், மென்பொருள் அமைப்புகள் தகவல்களைப் பரிமாறவும் பணிகளைச் செய்யவும் உதவுகின்றன.
சுமார் 40 நிமிடங்களில் 326 இணைய முகவரிகளிலிருந்து 1,200-க்கும் மேற்பட்ட அணுகல் முயற்சிகள் நடந்ததை Cyber Security Cloud கவனித்தது. இதில் AI முகவர்களின் தானியக்கச் செயல்பாடு இருந்திருக்கலாம் என்று அது தெரிவித்தது. இணையதளங்களுக்கு வரும் சந்தேகத்துக்குரிய போக்குவரத்தை வடிகட்டும் வலைப் பயன்பாட்டுத் தீச்சுவர்கள் தடுக்கும் அளவை எட்டாமல் இருக்க, தாக்குதலாளர்கள் நூற்றுக்கணக்கான முகவரிகளை மாறிமாறிப் பயன்படுத்தியதாகவும் GMO விவரித்தது.
புறக்கணிக்கப்பட்ட அமைப்புகள் விரைவான தேடல்களால் எவ்வாறு அம்பலமாகலாம் என்பதை கொரியா பல்கலைக்கழகத்தின் சைபர் பாதுகாப்புப் பள்ளிப் பேராசிரியர் Kim Seung-joo விளக்கினார்:
பாரம்பரியமாகக் கவனிக்கப்படாமல் அல்லது முறையாக நிர்வகிக்கப்படாமல் இருக்கும் அமைப்புகள், பாதுகாப்புக் குறைபாடுகளைக் கண்டறிந்து பயன்படுத்துவதை AI எளிதாக்குவதால் அதிகரித்து வரும் பாதிப்புக்கு உள்ளாகலாம்.
கட்டுப்படுத்தப்பட்ட இணையதளத்தில் நடத்தப்பட்ட S&J சோதனை இந்தக் கவலையை விளக்குகிறது: ஒரு சிறிய குறைபாடு, தனிப்பட்ட பதிவுகளுக்குச் செல்லும் வழியைத் தானியங்கி முகவருக்கு சில வினாடிகளில் திறந்துவிட்டது. நிறுவனங்கள் புறக்கணிக்கப்பட்ட அமைப்புகளை ஆய்வு செய்தல், கிடைக்கக்கூடிய திருத்தங்களைச் செயல்படுத்துதல், முக்கியமான தரவுத்தளங்களுக்கான அணுகலைக் கண்காணித்தல் ஆகிய நடவடிக்கைகளை மேற்கொள்ளலாம்.
பகிரப்பட்ட சேவைகளுக்கும் கவனம் தேவை. வெளிப்புறச் சேவை வழங்குநர் ஒருவர் செயலிழந்தால் செயல்பாடுகள் பாதிக்கப்படும் இடங்களைக் கண்டறிந்து, வெளிப்புறக் கூட்டாளிகளுக்குக் கடுமையான அணுகல் கட்டுப்பாடுகளுடன் செயல்தொடர்ச்சித் திட்டங்களைத் தயாரிக்குமாறு நோமுரா ஆராய்ச்சி நிறுவனத்தின் நிர்வாகப் பொருளாதார நிபுணர் Takahide Kiuchi நிறுவனங்களைக் கேட்டுக்கொண்டார். கிளவுட் சேவை முடக்கம் மற்றும் பேரிடர் தகவல் மீறல்கள், விநியோகங்கள், நகராட்சி இணையதளங்கள், பொதுமக்களுக்கான எச்சரிக்கைகள் ஆகியவற்றுக்கு இத்தகைய திட்டங்கள் ஏன் முக்கியம் என்பதைக் காட்டுகின்றன.
தாக்குதலாளர்களையும் AI-யின் பங்கையும் ஜப்பான் ஆய்வு செய்கிறது
பாதிக்கப்பட்ட நிறுவனங்களிடமிருந்து அரசு தகவல்களைப் பெற்று வருவதாகவும், AI தீங்கிழைக்கும் வகையில் பயன்படுத்தப்பட்டதா என்பதை ஆய்வு செய்வதாகவும் ஜப்பானின் சைபர் பாதுகாப்பு அமைச்சர் Toshiharu Furukawa தெரிவித்தார். தாக்குதல்களை நடத்தியவர்கள் யார், அவை எங்கிருந்து வந்தன என்பதை விசாரிப்பதாகத் தலைமை அமைச்சரவைச் செயலாளர் Minoru Kihara கூறினார்.
செய்தியாளர் சந்திப்பில் அரசின் அணுகுமுறையை Kihara விவரித்தார்:
வெளிநாட்டுத் தரப்புகளின் ஈடுபாடு உள்ளிட்ட சாத்தியமான அனைத்து நிலவரங்களையும் கருத்தில் கொண்டு, தாக்குதல்களுக்குப் பின்னால் உள்ள தரப்புகளையும் தாக்குதல்களின் மூலத்தையும் விசாரிப்போம்.
நிறுவனங்கள் சேவைகளை மீட்டெடுத்து, எந்தப் பதிவுகள் அணுகப்பட்டன என்பதைத் தீர்மானிக்கும் வேளையில், வெளிநாட்டு உள்கட்டமைப்பு வழியாக நடந்த செயல்பாடுகளைத் தடமறிவது அதிகாரிகளுக்கு சவாலாக உள்ளது. சட்ட அமலாக்க அமைப்புகளுடன் ஆதாரங்களைப் பகிர்ந்த GMO, நிறுவனப் பதிவுகள் மற்றும் பிற தொழில்நுட்பத் தகவல்களுடன் சேர்த்து விசாரிப்பதற்குச் சேவையக விவரங்களையும் அளித்துள்ளது.
தாக்குதலாளர்கள் குறைபாடுகளைத் தேட AI-ஐப் பயன்படுத்துவதைப் போல, நிறுவனங்களும் தற்காப்புக்காக AI-ஐப் பயன்படுத்த வேண்டும் என்பதே Miwa-வின் பரிந்துரை. உடனடி முன்னுரிமைகள் தெளிவானவை: புறக்கணிக்கப்பட்ட நுழைவுப் புள்ளிகளைக் கண்டறிதல், தனிப்பட்ட தகவல்களுக்கான அணுகலைக் கட்டுப்படுத்துதல், திருட்டைத் தடுக்கப் போதிய வேகத்தில் வழக்கத்திற்கு மாறான தரவுத்தளச் செயல்பாடுகளைக் கண்டறிதல்.
முக்கிய அம்சங்கள்
- குறுகிய ஜப்பானிய மொழிக் கட்டளை வழங்கப்பட்ட பிறகு, போலி இணையதளத்திலிருந்து ARTEX சுமார் 15 வினாடிகளில் கற்பனையான தனிப்பட்ட தகவல்களைச் சேகரித்ததாக S&J தெரிவித்தது.
- ARTEX இயங்கிய ஆறு வெளிநாட்டுச் சேவையகங்களை, சுமார் 80 ஜப்பானிய நிறுவனங்கள் மீதான தாக்குதல்களுடன் GMO தொடர்புபடுத்தியது; அடையாளம் காணப்பட்ட இலக்குகளில் எட்டு நிறுவனங்கள் சம்பவங்களை வெளிப்படுத்தின.
- தென் கொரிய நிதி அமைப்புகள் மீதான தாக்குதல்களுடன் தொடர்புடைய ARTEX கோப்புகளையும் AI அமர்வுப் பதிவுகளையும் CrowdStrike கண்டறிந்தது.
- 16 நிறுவனங்களில் சுமார் 100,000 பதிவுகள் கசிந்ததாக தென் கொரிய நிதி ஒழுங்குமுறை அமைப்பு தெரிவித்தது; சம்பவங்களுக்கு இடையிலான தொடர்புகளை அதிகாரிகள் ஆய்வு செய்தனர்.
- ARTEX உருவாக்குநர் அக்டோபர் 8 அன்று பொதுவான புதுப்பிப்புகளை நிறுத்தினார்; ஆனால் பதிவிறக்கப்பட்ட, மாற்றியமைக்கப்பட்ட பிரதிகள் தொடர்ந்து பரவின.
- தீங்கிழைக்கும் AI பயன்பாடு மற்றும் வெளிநாட்டுத் தரப்புகளின் சாத்தியமான ஈடுபாட்டை ஜப்பானிய அதிகாரிகள் ஆய்வு செய்கின்றனர். சிறிய குறைபாடுகளை விரைவாக ஆய்வு செய்யவும், முக்கியத் தரவுகளை இன்னும் நெருக்கமாகக் கண்காணிக்கவும் பாதுகாப்பு நிபுணர்கள் வலியுறுத்துகின்றனர்.