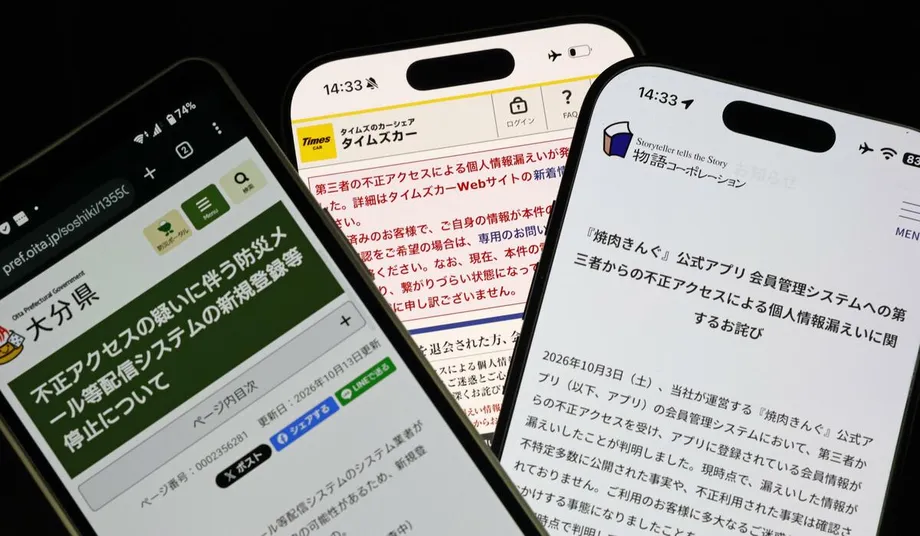
தரவு கசிவால் வாடிக்கையாளர்களுக்கு இழப்பு
நிறுவனங்கள் மீதான சைபர் தாக்குதல்களில் தனிப்பட்ட தகவல்கள் வெளியாகி, அனுமதியற்ற நிதிப் பரிவர்த்தனைகளால் சில வாடிக்கையாளர்கள் இழப்பைச் சந்தித்துள்ள நிலையில், நவம்பர் 2-ஆம் தேதி தொடங்கும் வாரத்தின் இறுதிக்குள் அவசர சைபர் பாதுகாப்புத் திட்டத்தை ஜப்பான் வகுக்கும் என்று பிரதமர் சனே தகைச்சி 2026 அக்டோபர் 26 அன்று தெரிவித்தார்.
உள்ளடக்கம்
- தரவு கசிவால் வாடிக்கையாளர்களுக்கு இழப்பு
- அவசரத் திட்டத்தில் இடம்பெறவுள்ளவை
- பல அமைச்சகங்கள் ஏன் இதில் ஈடுபட்டுள்ளன?
- GMO தரவு மீறல் வர்த்தகக் கணக்குகளை எவ்வாறு எட்டியது?
- இழப்பீடும் பயனர்களுக்கு விடுக்கப்பட்ட அச்சுறுத்தல்களும்
- செயலில் ஈடுபடும் சைபர் பாதுகாப்பு எதை அனுமதிக்கிறது?
- தலையிட வேண்டுமா என்பதை யார் தீர்மானிப்பது?
- பாதுகாப்புச் சோதனைகளும் தாக்குதல் விசாரணையும்
- அவசர நடவடிக்கைக்குப் பின்னுள்ள தேதிகள்
- முக்கிய அம்சங்கள்
GMO இன்டர்நெட் குழுமம் தொடர்பான தரவு மீறலைத் தொடர்ந்து இந்த அறிவிப்பு வெளியானது. 70-க்கும் மேற்பட்ட பங்கு வர்த்தக நிறுவனங்கள், அந்நியச் செலாவணி சேவை வழங்குநர்கள் மற்றும் ஜப்பான், வெளிநாடுகளில் உள்ள பிற நிறுவனங்களின் வர்த்தகக் கணக்குகளுடன் தொடர்புடைய 26,739 சேவையகங்கள் பாதிக்கப்பட்டிருக்கக்கூடும் என்று அந்தக் குழுமம் தெரிவித்தது. கனகாவா மாகாணத்தைச் சேர்ந்த வாடிக்கையாளர் ஒருவர், அனுமதியற்ற அந்நியச் செலாவணி வர்த்தகங்களால் 6 மில்லியன் யென்னுக்கும் அதிகமாக இழந்ததாகக் கூறினார்.
டோக்கியோவில் உள்ள தனது அலுவலகத்தில், சைபர் பாதுகாப்பு தொடர்பான அமைச்சர்களின் முதல் கூட்டத்தைத் தகைச்சி கூட்டினார். தாக்குதல் நடத்துவோரின் அமைப்புகளுக்குள் நுழைந்து அச்சுறுத்தல்களைச் செயலிழக்கச் செய்யும் புதிய சட்ட அதிகாரங்களைப் பயன்படுத்துவது உள்ளிட்ட ஒருங்கிணைந்த நடவடிக்கைகளையும், ஜப்பானிய நிறுவனங்களின் சோதனை மற்றும் கண்காணிப்பை வலுப்படுத்துவதையும் அவர் வலியுறுத்தினார்.
தலைமை அமைச்சரவைச் செயலர் மினோரு கிஹாராவின் அக்டோபர் 26 செய்தியாளர் சந்திப்பு, மாலை 6 மணிக்கு கூட்டம் நடைபெறும் என்று அறிவித்ததுடன், அரசின் முக்கியக் கவலையையும் எடுத்துரைத்தது: தொடர்ச்சியாக நிகழும் பெரிய அளவிலான தகவல் கசிவுகளுக்குப் பிறகு, திருடப்பட்ட தகவல்களின் தவறான பயன்பாட்டால் மேலும் பாதிப்புகள் ஏற்படுகின்றன. கூடுதல் நடவடிக்கைகள் மற்றும் துறைகளுக்கு இடையிலான நெருக்கமான ஒத்துழைப்பு குறித்து அமைச்சகங்கள் விவாதிக்கவிருந்தன.
கசிந்த தகவல்கள் அவற்றுக்குச் சொந்தமானவர்களுக்கு எதிராகப் பயன்படுத்தப்படும்போது ஏற்படும் சேதத்தைச் சுட்டிக்காட்டி, கூட்டத்துக்குப் பிறகு நிலைமையின் அவசரத்தைத் தகைச்சி விவரித்தார்.
"கசிந்த தகவல்கள் தவறாகப் பயன்படுத்தப்படுவதால் ஏற்படும் குடிமையியல் இழப்புகள் குறித்த கவலை அதிகரித்து வருகிறது; நிலைமை தீவிரமாக உள்ளது. நமது எதிர்நடவடிக்கைகளை அவசரமாக வலுப்படுத்த வேண்டும்," என்று அவர் கூறினார்.
உடனடியாகச் செய்ய வேண்டியது, பாதிக்கப்பட்ட கணினிகளைச் சரிசெய்வதைவிட விரிவானது. திருடப்பட்ட தகவல்கள் வாடிக்கையாளர்களின் பணத்தை எவ்வாறு ஆபத்துக்குள்ளாக்கலாம், ஊடுருவல்களை நிறுவனங்கள் எவ்வாறு கண்டறியலாம், தாக்குதல் நடத்துவோருக்கு எதிராக அரசு எப்போது தலையிட வேண்டும் ஆகியவற்றை அமைச்சர்கள் கவனிக்க வேண்டும்.
அவசரத் திட்டத்தில் இடம்பெறவுள்ளவை
ஜப்பானின் பாதுகாப்பை வலுப்படுத்தும் நடவடிக்கைகளாக, உருவாக்கும் செயற்கை நுண்ணறிவைப் பயன்படுத்தி நடத்தப்படும் உருவகத் தாக்குதல்களையும், சிறு மற்றும் நடுத்தர நிறுவனங்களையும் உள்ளடக்கும் கண்காணிப்பு வலையமைப்பையும் தகைச்சி குறிப்பிட்டார். உருவாக்கும் செயற்கை நுண்ணறிவு உரை அல்லது கணினிக் குறியீடு போன்றவற்றை உருவாக்குகிறது; கட்டுப்படுத்தப்பட்ட பாதுகாப்புச் சோதனையில், ஓர் அமைப்பு எவ்வாறு செயல்படுகிறது என்பதைச் சரிபார்க்கத் தாக்குதல் சூழல்களை உருவாக்க இது உதவும்.
உருவகத் தாக்குதல் என்பது அனுமதியுடன் நடத்தப்படும் பயிற்சியாகும். குற்றவாளிகள் பயன்படுத்துவதற்கு முன்பே பாதுகாப்புக் குழுக்கள் பலவீனங்களைக் கண்டறிய முயற்சிக்கும். கண்காணிப்பு வலையமைப்பு வேறொரு நோக்கத்தைக் கொண்டது: சந்தேகத்துக்கிடமான செயல்பாடுகளைக் கவனித்து, ஊடுருவலை நிறுவனங்கள் கண்டறிந்து அதற்குப் பதிலளிக்க உதவுவது.
சிறிய நிறுவனங்களையும் உள்ளடக்க முன்மொழியப்பட்டுள்ள நடவடிக்கை முக்கியமானது. ஏனெனில் அரசின் பதில், பெரிய நிறுவனங்கள் மற்றும் பொது அமைப்புகளைத் தாண்டியும் விரிவடைய வேண்டும். தாக்குதல்களைக் கண்டறிந்து எச்சரிக்கைகளைப் பகிரும் ஒருங்கிணைந்த முயற்சியில் மேலும் பல நிறுவனங்களை இந்தத் திட்டம் இணைக்கும்.
நடவடிக்கைகள் மற்றும் அவற்றுக்கான நிதி ஒதுக்கீட்டை விரைவாக ஆராயுமாறு அமைச்சர்களுக்கு தகைச்சி உத்தரவிட்டார். பணிகளைத் துரிதப்படுத்த அரசின் முழு வலிமையையும் ஒன்றிணைக்க வேண்டும் என்றும் அவர் அழைப்பு விடுத்தார். திட்டத்துக்கான நிதிநிலை, விரிவான கண்காணிப்பு ஏற்பாடுகள், வெளியிடப்படும் சரியான தேதி ஆகியவை அறிவிக்கப்படவில்லை.
பல அமைச்சகங்கள் ஏன் இதில் ஈடுபட்டுள்ளன?
சைபர் பாதுகாப்பு, காவல்துறை, நிதி, தகவல் தொடர்பு, தொழில், போக்குவரத்து மற்றும் பாதுகாப்பு ஆகிய துறைகளுக்குப் பொறுப்பானவர்கள் கூட்டத்தில் பங்கேற்றதாக கிஹாராவின் அறிவிப்பு பட்டியலிட்டது. தகைச்சி மற்றும் கிஹாராவுடன், சைபர் பாதுகாப்பு அமைச்சர் தோஷிஹாரு ஃபுருகாவா, தேசியப் பொதுப் பாதுகாப்பு ஆணையத் தலைவர் யசுஹிரோ ஹனாஷி, பாதுகாப்பு அமைச்சர் ஷின்ஜிரோ கொய்சுமி ஆகியோரும் குறிப்பிடப்பட்டனர்.
பொறுப்புகளின் பரந்த வரம்பு, பிரச்சினையின் பல்வேறு பரிமாணங்களைப் பிரதிபலிக்கிறது. சேவையக வழங்குநரிடம் நிகழும் தரவு மீறலால், நிதிச் சேவைகளைப் பயன்படுத்தும் வாடிக்கையாளர்களின் தகவல்கள் வெளியாகலாம். குற்றச் செயல்களை காவல்துறை விசாரிக்கலாம்; சைபர் அச்சுறுத்தல்களை எதிர்கொள்ளும் புதிய கட்டமைப்பின்கீழ் பாதுகாப்பு அதிகாரிகளுக்கும் பொறுப்புகள் உள்ளன.
தற்போதைய சம்பவங்கள் குறித்து அமைச்சர்களுக்கு ஒரே புரிதலை ஏற்படுத்தவும், அவர்களின் துறைகளுக்கு இடையிலான ஒத்துழைப்பை வலுப்படுத்தவும் அக்டோபர் 26 கூட்டம் நடத்தப்பட்டது. ஆளும் லிபரல் டெமாக்ரடிக் கட்சியின் சைபர் பாதுகாப்பு வியூகத் தலைமையகம் அக்டோபர் 23 அன்று தகைச்சியிடம் முன்மொழிவுகளைச் சமர்ப்பித்ததைத் தொடர்ந்து இந்தக் கூட்டம் நடைபெற்றது.
பிரதமர் அலுவலகத்தின் கீழ் பிரத்யேக பதிலளிப்பு தலைமையகத்தை அமைத்தல், குறிப்பாகப் பட்டியலிடப்பட்ட நிறுவனங்களின் நிர்வாகிகளிடையே விழிப்புணர்வை அதிகரித்தல், சைபர் பாதுகாப்பு நிபுணர்களை அதிகமாக நியமித்துப் பயிற்றுவித்தல் ஆகியவற்றைக் கட்சி வலியுறுத்தியது. தனது அலுவலகத்தின் தலைமையில் சைபர் பாதுகாப்புப் பிரச்சினைகளைக் கையாள்வதாகத் தகைச்சி உறுதியளித்தார்.
GMO தரவு மீறல் வர்த்தகக் கணக்குகளை எவ்வாறு எட்டியது?
தொலைநிலைச் சேவையகங்களைப் பயன்படுத்தும் வசதியை வாடகைக்கு வழங்கும் ஒனாமே.காம் டெஸ்க்டாப் கிளவுட் சேவையிலிருந்து தகவல்கள் திருடப்பட்டிருக்கக்கூடும் என்று அக்டோபர் 24 அன்று GMO ஒப்புக்கொண்டது. தானியங்கி அந்நியச் செலாவணி வர்த்தகத்துக்கு வாடிக்கையாளர்கள் இந்தச் சேவையைப் பயன்படுத்துகின்றனர். இதனால் வீட்டிலுள்ள கணினியைச் சார்ந்திருக்காமல், தொலைநிலைக் கணினியில் வர்த்தக மென்பொருளை இயக்க முடியும்.
பொதுவாக FX வர்த்தகம் என்று அழைக்கப்படும் அந்நியச் செலாவணி விளிம்பு வர்த்தகத்தில், வர்த்தகத்தின் மொத்த மதிப்பில் ஒரு பகுதியை மட்டும் செலுத்தி, நாணய விலைகளில் ஏற்படும் மாற்றங்களுக்கு ஏற்ப வர்த்தக நிலைகள் எடுக்கப்படுகின்றன. பரிவர்த்தனைகள் எதிர்திசையில் நகரும்போது வாடிக்கையாளர்களுக்கு கணிசமான இழப்புகள் ஏற்படலாம். இந்தச் சம்பவத்தில், தங்களின் அனுமதியின்றி வர்த்தகங்கள் செய்யப்பட்டதாக வாடிக்கையாளர்கள் புகார் தெரிவித்தனர்.
தனது சேவையகங்களில் இருந்த வர்த்தகக் கணக்குகளுடன் தொடர்புடைய கடவுச்சொற்கள் மற்றும் பிற தகவல்களை மூன்றாம் தரப்பினர் பார்த்திருக்கக்கூடும் என்று GMO தெரிவித்தது. 70-க்கும் மேற்பட்ட நிறுவனங்களின் கணக்குகளுடன் தொடர்புடைய 26,739 சேவையகங்கள் இதில் பாதிக்கப்பட்டிருக்கலாம். பணத்தை இழந்த வாடிக்கையாளர்களின் உறுதிப்படுத்தப்பட்ட மொத்த எண்ணிக்கையையோ, அவர்களின் மொத்த இழப்பின் மதிப்பையோ நிறுவனம் தெரிவிக்கவில்லை.
கனகாவா மாகாணத்தைச் சேர்ந்த 44 வயது அலுவலக ஊழியர் ஒருவர், அக்டோபர் 21 அன்று நடந்த அனுமதியற்ற பரிவர்த்தனைகளால் 6 மில்லியன் யென்னுக்கும் அதிகமாக இழந்ததாகக் கூறினார். தனது எதிர்வினையை அவர் சுருக்கமாக இவ்வாறு விவரித்தார்:
"நான் பதற்றமடைந்தேன்," என்று அவர் கூறினார்.
பின்னர், அவரது கணக்கிலிருந்த இருப்பை அழித்துவிட்டதாகக் கூறி, "Hacking Team" என்று தன்னை அடையாளப்படுத்திய அனுப்புநரிடமிருந்து அவருக்கு மின்னஞ்சல் வந்தது. கசிந்த தகவல்களின் தவறான பயன்பாடு, தரவுகளை வைத்திருக்கும் நிறுவனங்களுக்கான பிரச்சினையாக மட்டுமல்லாமல் மக்களின் நிதிக்கும் உடனடி அச்சுறுத்தலாக இருப்பதாக அரசு கருதுவதற்கான காரணத்தை அவரது அனுபவம் எடுத்துக்காட்டுகிறது.
இழப்பீடும் பயனர்களுக்கு விடுக்கப்பட்ட அச்சுறுத்தல்களும்
பாதிக்கப்பட்ட சேவையைப் பயன்படுத்திய ஒவ்வொருவருக்கும், நிதி இழப்பு ஏற்படாதவர்களுக்கும் உட்பட, 5,000 யென் வழங்குவதாக GMO தெரிவித்தது. அனுமதியற்ற அணுகலால் ஏற்பட்டதாகத் தீர்மானிக்கப்படும் இழப்புகளுக்கும் இழப்பீடு வழங்குவதாக உறுதியளித்தது. எனவே, பொதுவான தொகையும் இழப்பீட்டு நடைமுறையும் வெவ்வேறு குழுக்களுக்கானவை: சேவையைப் பயன்படுத்திய அனைவருக்கும் அந்தத் தொகை வழங்கப்படும்; வர்த்தக இழப்புகளுக்கு மதிப்பீடு தேவைப்படும்.
வாடிக்கையாளர்களைப் பாதுகாக்கத் தவறியதற்காக அக்டோபர் 25 அன்று வலைப்பதிவு பதிவில் GMO தலைமைச் செயல் அதிகாரி மசாதோஷி குமகாய் மன்னிப்புக் கோரி, இழப்பீடு வழங்குவதாக உறுதியளித்தார். செயலில் ஈடுபடும் சைபர் பாதுகாப்பு நடவடிக்கைகளை அரசு பயன்படுத்த வேண்டும் என்றும் அவர் கேட்டுக்கொண்டார்.
சந்தேகிக்கப்படும் தாக்குதலாளர் பணம் கேட்டு, நிறுவன மற்றும் வாடிக்கையாளர் தகவல்களை வெளியிடுவதாக மிரட்டியதாக GMO தெரிவித்தது. பணம் செலுத்தினாலும் வாடிக்கையாளர்கள் ஏன் ஆபத்தில் இருப்பார்கள் என்பதை நிறுவனம் விளக்கியது:
"கோரிக்கைகளுக்கு இணங்கினாலும், கைப்பற்றப்பட்ட தகவல்கள் அழிக்கப்படும் என்பதற்கோ, அவை தவறாகப் பயன்படுத்தப்படுவது தடுக்கப்படும் என்பதற்கோ உத்தரவாதம் இல்லை," என்று GMO தெரிவித்தது.
அக்டோபர் 24 அன்று, தாக்குதலுக்குப் பின்னால் இருப்பதாக நம்பப்படும் ஒருவர் வாடிக்கையாளர்களின் கணினிகள் மீது ரான்சம்வேர் தாக்குதல்களை நடத்தப்போவதாக இணையத்தில் மிரட்டினார். ரான்சம்வேர் என்பது கோப்புகள் அல்லது அமைப்புகளைப் பூட்டி, பணம் கோரும் தீங்கிழைக்கும் மென்பொருள். தரவுகளைப் பாதுகாப்புப் பிரதியாக வைத்துக்கொள்ளவும், வைரஸ் பரிசோதனைகளைச் செய்யவும் GMO பயனர்களைக் கேட்டுக்கொண்டது.
செயலில் ஈடுபடும் சைபர் பாதுகாப்பு எதை அனுமதிக்கிறது?
ஜப்பானின் செயலில் ஈடுபடும் சைபர் பாதுகாப்புச் சட்டம் 2025 மே மாதம் நாடாளுமன்றத்தில் நிறைவேற்றப்பட்டு, 2026 அக்டோபர் 1 அன்று அமலுக்கு வந்தது. அச்சுறுத்தல்களின் மூலத்திலேயே சைபர் அச்சுறுத்தல்களைத் தடுக்க, தாக்குதலாளர்களின் அமைப்புகளுக்குள் நுழைந்து நடவடிக்கை எடுக்க அதிகாரிகளுக்கு அதன் அணுகல்-மூலச் செயலிழக்கச் செய்யும் விதிகள் அனுமதி அளிக்கின்றன.
இந்த அணுகுமுறை, பாதிக்கப்பட்டவரின் கணினிகளைப் பாதுகாப்பதைத் தாண்டிச் செல்கிறது. உள்வரும் செயல்பாடுகளைத் தடுப்பது அல்லது ஏற்பட்ட சேதத்தைச் சரிசெய்வது மட்டுமல்லாமல், தாக்குதலை நடத்தப் பயன்படுத்தப்படும் அமைப்புகளுக்கு எதிராக அதிகாரிகள் நடவடிக்கை எடுக்கலாம். இந்தக் கட்டமைப்பைச் செயல்படுத்துவதில் காவல்துறைக்கும் தற்காப்புப் படைகளுக்கும் பங்கு உள்ளது.
சூழ்நிலைகள் அடையாளம் காணப்பட்ட சைபர் தாக்குதல்களுக்கு எதிராக, அணுகல்-மூலச் செயலிழக்கச் செய்தல் உள்ளிட்ட கிடைக்கக்கூடிய பதில்களை வியூக ரீதியாகத் தேர்ந்தெடுத்துச் செயல்படுத்துவதாகத் தகைச்சி கூறினார். எந்த முடிவும் எடுக்கும்போது விசாரணைக்கும் செயல்பாட்டு மதிப்பீட்டுக்கும் முக்கியத்துவம் அளிக்கப்படும் என்பதை அவரது அறிக்கை சுட்டிக்காட்டியது.
தனியார் வாடிக்கையாளர்களின் சொத்துகள் தொடர்பான தெளிவான சர்ச்சை ஒன்றில் GMO-வின் கோரிக்கை இந்த அதிகாரங்களை முன்னிறுத்தியது. பொதுவாக மின்சாரம் மற்றும் போக்குவரத்து நிறுவனங்கள் போன்ற முக்கிய உள்கட்டமைப்பு இயக்குநர்களுடன் அரசின் தலையீடு தொடர்புபடுத்தப்படுவதை குமகாய் ஒப்புக்கொண்டார்; எப்போது, எவ்வாறு நடவடிக்கை எடுக்க வேண்டும் என்பதை அதிகாரிகளே தீர்மானிப்பார்கள் என்றும் அவர் அங்கீகரித்தார்.
தனியார் நிறுவனத்தின் சேவைகளைத் தாக்கும் அதே முறைகள் பிற உள்கட்டமைப்புகளுக்கும் தனிப்பட்ட சொத்துகளுக்கும் பரவக்கூடும் என்று குமகாய் வாதிட்டார். வாடிக்கையாளர்கள் ஏற்கெனவே தெரிவித்து வந்த இழப்புகளுக்கான பதிலில், புதிதாக அமலுக்கு வந்த சட்டத்தையும் இணைக்க வேண்டும் என்பதே அவரது கோரிக்கையின் நோக்கமாக இருந்தது.
தலையிட வேண்டுமா என்பதை யார் தீர்மானிப்பது?
அணுகல்-மூலச் செயலிழக்கச் செய்தல் தேவையா என்பதை அரசு தனியாகத் தீர்மானிக்கும் என்று கிஹாரா தெரிவித்தார். ஒரு நிறுவனத்தின் கோரிக்கை, தகவல்களையும் அவசரத்தையும் அதிகாரிகளின் கவனத்துக்குக் கொண்டுவரலாம். ஆனால் தொடர்புடைய சட்ட நிபந்தனைகளின்படி முடிவெடுப்பது அரசின் பொறுப்பு.
GMO-வுக்கான பதில் குறித்த கேள்விக்கு, தனிப்பட்ட தாக்குதல்கள் பற்றிப் பேசுவது அரசின் வியூகத்தை வெளிப்படுத்தக்கூடும் என்பதால் செயல்பாட்டு விவரங்களைப் பகிர கிஹாரா மறுத்தார். பாதிக்கப்பட்ட அமைப்புகளிடமிருந்து பெறும் தகவல்களைக் கையாள்வதில் அரசின் வழக்கமான அணுகுமுறையை அவர் விளக்கினார்:
"பொதுவாக, பாதிக்கப்பட்ட அமைப்புகளிடமிருந்து அரசு பல்வேறு வகையான தகவல்களைப் பெற்று, ஒவ்வொரு வழக்கின் சூழ்நிலைக்கு ஏற்ப தேவையான ஆதரவை வழங்கி, உரிய நடவடிக்கைகளை எடுக்கிறது," என்று அவர் கூறினார்.
GMO சம்பவம் தகுதி பெறுகிறதா என்பதைத் தீர்மானிக்க மேலும் ஆய்வு தேவைப்படும் என்று பிரதமர் அலுவலக அதிகாரி ஒருவர் தெரிவித்தார். அரசின் திறன்களை வெளிப்படுத்தக்கூடும் என்பதால், எந்தவொரு நடவடிக்கையும் பொதுவாக வெளியிடப்படாமல் இருக்கக்கூடும். எனவே, தாக்குதலாளர்களுக்கு எதிரான நடவடிக்கையின் விவரங்களைவிட, இழப்பீடு, சேவைப் பாதுகாப்பு மற்றும் கொள்கை அறிவிப்புகள் மூலம் வாடிக்கையாளர்களும் நிறுவனங்களும் அரசின் பதிலைக் கண்காணிப்பது எளிதாக இருக்கலாம்.
பாதுகாப்புச் சோதனைகளும் தாக்குதல் விசாரணையும்
அடுத்த மாதம் அறநெறி ஹேக்கர்கள் குழுவை அமைக்கத் திட்டமிட்டுள்ளதாகத் தொழில்துறை அமைச்சர் ரியோசெய் அகசாவாவும் அறிவித்தார். கணினி அமைப்புகளில் உள்ள பலவீனங்களைக் கண்டறிய, பொருளாதாரம், வர்த்தகம் மற்றும் தொழில்துறை அமைச்சகத்துடன் இணைந்த புதுமைத் தள முகமையின் கீழ் சைபர் பாதுகாப்பு நிபுணர்கள் பணியாற்றுவார்கள்.
அனுமதியுடன் அமைப்புகளைச் சோதித்து, பலவீனங்களைச் சரிசெய்ய உதவுவதே அறநெறி ஹேக்கர்களின் பணி. முன்மொழியப்பட்ட உருவகத் தாக்குதல் சோதனைகளுக்கும் கண்காணிப்பு வலையமைப்புக்கும் அவர்களின் பணி துணைபுரியும்: சோதனைகள் பாதிக்கப்படக்கூடிய இடங்களைத் தேடும்; கண்காணிப்பு அவற்றைப் பயன்படுத்த யாரேனும் முயற்சிப்பதற்கான அறிகுறிகளைக் கவனிக்கும்.
வலைத்தளங்களை உருவாக்கப் பரவலாகப் பயன்படுத்தப்படும் கணினி மொழியான PHP-யில் பலவீனங்கள் கண்டறியப்பட்டதைத் தொடர்ந்து, முன்னெச்சரிக்கையாக அமைச்சகத்தின் சில வலைப்பக்கங்களும் நிறுவனச் சேவைகளும் ஓரளவு நிறுத்தப்பட்டிருந்த நேரத்தில் அகசாவாவின் அறிவிப்பு வெளியானது. சுமார் 1,000 தொழில்துறை அமைப்புகள் மற்றும் சங்கங்கள் வழியாக அமைச்சகம் சைபர் பாதுகாப்பு எச்சரிக்கைகளைப் பகிர்ந்திருந்தது.
GMO ஊடுருவலுடன் தொடர்புடைய கருவிகளையும் விசாரணையாளர்கள் ஆய்வு செய்தனர். குழுமத்தின் துணை நிறுவனமான GMO சைபர் செக்யூரிட்டி பை இயேரே, Artex எனப்படும் செயற்கை நுண்ணறிவுக் கருவியைப் பயன்படுத்தி இந்தத் தாக்குதல் நடத்தப்பட்டதாகக் கண்டறிந்துள்ளதாகத் தெரிவித்தது. தென் கொரியாவில் நடந்த Artex தாக்குதல்கள் குறித்து CrowdStrike நடத்திய விசாரணையில், அந்த அச்சுறுத்தல்கள் சீனாவிலிருந்து வந்திருக்கக்கூடும் என மதிப்பிடப்பட்டது. GMO மீதான தாக்குதலின் தோற்றம் இன்னும் உறுதிப்படுத்தப்படவில்லை.
அவசர நடவடிக்கைக்குப் பின்னுள்ள தேதிகள்
புதிய அரசு அதிகாரங்கள் அறிமுகப்படுத்தப்பட்டதும், வாடிக்கையாளர்களுக்கு இழப்புகள் ஏற்பட்டதாகத் தகவல்கள் வெளியானதும், அரசியல் முடிவுகள் விரைவாக எடுக்கப்பட்டதும் அக்டோபர் மாதத்தில் நடந்தன. வர்த்தக வாடிக்கையாளர்களைப் பாதித்த ஒரு சம்பவத்திலிருந்து பல அமைச்சகங்களை உள்ளடக்கிய பதிலளிப்பு நடவடிக்கையாகப் பிரச்சினை எவ்வளவு விரைவாக மாறியது என்பதை முக்கியத் தேதிகள் காட்டுகின்றன.
- 2025 மே: செயலில் ஈடுபடும் சைபர் பாதுகாப்புச் சட்டத்தை நாடாளுமன்றம் நிறைவேற்றியது.
- 2026 அக்டோபர் 1: அணுகல்-மூலச் செயலிழக்கச் செய்யும் விதிகள் உள்ளிட்ட சட்டக் கட்டமைப்பு அமலுக்கு வந்தது.
- அக்டோபர் 21: அனுமதியற்ற FX பரிவர்த்தனைகளால் 6 மில்லியன் யென்னுக்கும் அதிகமாக இழந்ததாக கனகாவா வாடிக்கையாளர் கூறினார்.
- அக்டோபர் 23: பிரதமர் அலுவலகத்தின் கீழ் பதிலளிப்பு தலைமையகத்தை அமைப்பது உள்ளிட்ட அவசர முன்மொழிவுகளை லிபரல் டெமாக்ரடிக் கட்சி சமர்ப்பித்தது.
- அக்டோபர் 24: ஒனாமே.காம் டெஸ்க்டாப் கிளவுட்டிலிருந்து தகவல்கள் திருடப்பட்டிருக்கலாம் என்பதை GMO ஒப்புக்கொண்டது. வாடிக்கையாளர்களின் கணினிகளைத் தாக்குவதாக விடுக்கப்பட்ட மிரட்டலும் இணையத்தில் வெளியானது.
- அக்டோபர் 25: குமகாய் மன்னிப்புக் கோரி, இழப்பீடு வழங்குவதாக உறுதியளித்து, அரசு தலையிடுமாறு கேட்டுக்கொண்டார்.
- அக்டோபர் 26: தகைச்சி அமைச்சர்கள் கூட்டத்தைக் கூட்டி, அடுத்த வாரத்துக்குள் அவசரத் திட்டத்தைத் தயாரிக்க உத்தரவிட்டார்.
அவசரத் திட்டம் அடுத்த முக்கியமான பொதுக் கொள்கை மைல்கல்லாகும். நிறுவனங்களுக்கும் வாடிக்கையாளர்களுக்கும் அது அளிக்கும் நடைமுறைப் பயன், அமைச்சர்கள் தேர்ந்தெடுக்கும் நடவடிக்கைகள், அவற்றுக்கான நிதி ஒதுக்கீடு, இலக்காகக் கொள்ளப்படும் அமைப்புகளைச் சோதனை, கண்காணிப்பு மற்றும் சம்பவப் பதிலளிப்பு எவ்வளவு விரைவாகச் சென்றடைகின்றன என்பவற்றைப் பொறுத்திருக்கும்.
முக்கிய அம்சங்கள்
- 2026 நவம்பர் 2-ஆம் தேதி தொடங்கும் வாரத்துக்குள் அவசர சைபர் பாதுகாப்புத் திட்டத்தை நிறைவு செய்ய தகைச்சி விரும்புகிறார்.
- 70-க்கும் மேற்பட்ட நிறுவனங்களின் வர்த்தகக் கணக்குகளுடன் தொடர்புடைய 26,739 சேவையகங்கள் பாதிக்கப்பட்டிருக்கக்கூடும் என்று GMO தெரிவித்தது.
- அனுமதியற்ற FX பரிவர்த்தனைகளால் 6 மில்லியன் யென்னுக்கும் அதிகமாக இழந்ததாக ஒரு வாடிக்கையாளர் தெரிவித்தார்.
- பாதிக்கப்பட்ட சேவையின் ஒவ்வொரு பயனருக்கும் 5,000 யென் வழங்குவதாகவும், அனுமதியற்ற அணுகலால் ஏற்பட்டதாகக் கருதும் இழப்புகளுக்கு இழப்பீடு தருவதாகவும் GMO உறுதியளித்தது.
- உருவாக்கும் செயற்கை நுண்ணறிவைப் பயன்படுத்தும் தாக்குதல் உருவகச் சோதனைகளும், சிறிய நிறுவனங்களையும் உள்ளடக்கும் கண்காணிப்பும் முன்மொழியப்பட்ட அரசு நடவடிக்கைகளில் அடங்கும்.
- தாக்குதலாளர்களின் அமைப்புகளுக்குள் நுழைந்து அச்சுறுத்தல்களைச் செயலிழக்கச் செய்யும் புதிய அதிகாரங்களைப் பயன்படுத்த வேண்டுமா என்பதை அதிகாரிகள் தனியாக முடிவு செய்வார்கள்.